CRA per l'IoT consumer: EN 303 645 e sicurezza smart home
CRA per IoT consumer: categoria predefinita; Classe I (All. III) per sicurezza smart home, giocattoli interattivi/traccianti e wearable salute/minori.

In questo articolo
- Sintesi
- Quali Prodotti IoT Consumer Sono Coperti?
- EN 303 645 e Allineamento CRA
- Requisiti Chiave in Dettaglio
- SBOM per l'IoT Consumer
- 5 Anni di Supporto: La Grande Sfida
- Requisiti di Documentazione per i Consumatori
- Valutazione di Conformità per l'IoT Consumer
- Indicazioni per Settore
- Tabella di Marcia Pratica
- Checklist per l'IoT Consumer
- Domande frequenti
- Come CRA Evidence Aiuta
I prodotti IoT consumer, smart speaker, videocamere connesse, wearable, dispositivi smart home, sono al centro della conformità CRA. La maggior parte rientra nella categoria Default, consentendo l'autovalutazione, ma deve comunque soddisfare tutti i requisiti essenziali. ETSI EN 303 645 fornisce un'eccellente base di riferimento per la conformità.
Questa guida copre la conformità CRA per i fabbricanti di IoT consumer.
Suggerimento: La maggior parte dei dispositivi IoT rientra nella categoria Default del CRA. Verifichi l'Allegato III prima di presumere che sia necessaria una valutazione di terze parti.
Sintesi
- La maggior parte dei prodotti IoT consumer è in categoria Default (autovalutazione consentita)
- EN 303 645 fornisce una solida base, ma al 17 ottobre 2026 non è uno standard armonizzato CRA
- "Sicuro di default" è critico: nessuna password predefinita, servizi esposti minimi
- Il periodo di supporto di 5 anni è un cambiamento importante per molti prodotti consumer
- SBOM richiesto anche per i dispositivi embedded
- La documentazione per i consumatori deve essere nella lingua locale
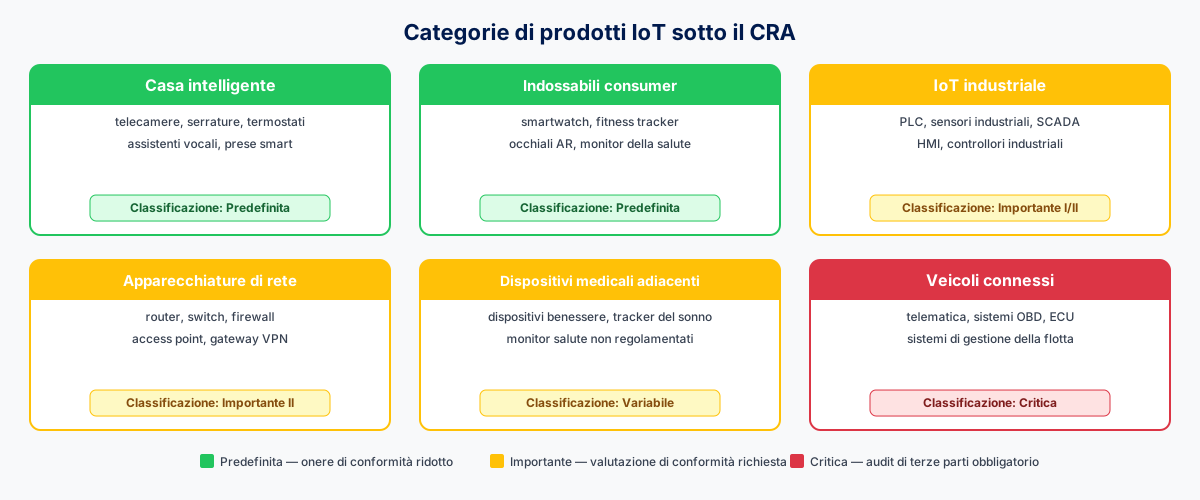
Quali Prodotti IoT Consumer Sono Coperti?
Ambito CRA per l'IoT Consumer
Il CRA si applica a tutti i "prodotti con elementi digitali" immessi sul mercato UE. Per l'IoT consumer, questo include:
Chiaramente nell'ambito:
- Smart speaker e assistenti vocali
- Hub e controller smart home
- Videocamere connesse (sicurezza, baby monitor, videocitofoni)
- Sistemi di illuminazione intelligente
- Termostati connessi e controlli HVAC
- Serrature intelligenti e sistemi di accesso
- Dispositivi indossabili (smartwatch, fitness tracker)
- Giocattoli e giochi connessi
- Elettrodomestici intelligenti (frigoriferi, lavatrici)
- E-reader e tablet
- Dispositivi salute/benessere connessi (non medicali)
Ambito parziale (possono avere regolamenti aggiuntivi):
- Smart TV (anche coperti da RED)
- Dispositivi medici connessi (anche MDR, vedi la nostra guida MDR)
- Veicoli connessi (i veicoli omologati sono esclusi dall'Articolo 2, paragrafo 2, lettera c, si veda la nostra guida per i fornitori automotive)
Classificazione CRA per l'IoT Consumer
La maggior parte dell'IoT consumer rientra in Default o Important Class I:
CLASSIFICAZIONE CRA IoT CONSUMER

CATEGORIA DEFAULT (Autovalutazione):
- Smart speaker SENZA assistente virtuale general purpose
- Videocamere connesse senza funzione di sicurezza (es. webcam o camera per riunioni)
- Illuminazione intelligente
- Termostati connessi
- Fitness band non sanitari e non destinati a bambini
- Elettrodomestici intelligenti
- Giocattoli connessi senza funzionalità sociali interattive e senza localizzazione
- Dispositivi smart home generici
- Hub domotici e gateway di automazione domestica senza funzioni di sicurezza proprie
- Software di controllo parentale

IMPORTANT CLASS I (Autovalutazione con standard armonizzati O terze parti):
- Smart speaker CON assistente virtuale general purpose
- Videocamere di sicurezza, baby monitor, sistemi di allarme, serrature intelligenti
- Giocattoli connessi (Direttiva 2009/48/CE) con funzioni sociali interattive (voce/ripresa) o localizzazione
- Wearable con funzione di monitoraggio della salute non coperti da MDR/IVDR, e wearable destinati a bambini
- Soluzioni VPN consumer
- Password manager

IMPORTANT CLASS II (Terze parti richieste):
- Firewall consumer
- Dispositivi IDS/IPS consumer
- (Raro per prodotti puramente consumer)
EN 303 645 e Allineamento CRA
Cos'è EN 303 645?
ETSI EN 303 645 "Cyber Security for Consumer Internet of Things: Baseline Requirements" è lo standard principale per la sicurezza dell'IoT consumer. Pubblicato nel 2020, è ampiamente adottato come base per l'IoT consumer. Al 17 ottobre 2026 non è elencato come standard armonizzato CRA.
Struttura EN 303 645:
- 13 categorie di disposizioni
- 66 disposizioni obbligatorie (per la conformità di base)
- Raccomandazioni aggiuntive
- Specifica di test associata (TS 103 701)
Mappatura EN 303 645 ↔ CRA
| Requisito Essenziale CRA | Disposizione EN 303 645 | Copertura |
|---|---|---|
| Nessuna vulnerabilità nota | 5.2 (divulgazione vulnerabilità) | Parziale |
| Sicuro di default | 5.1 (nessuna password universale) | Forte |
| Protezione da accesso non autorizzato | 5.1, 5.5, 5.6 | Forte |
| Riservatezza dei dati | 5.8 (sicurezza dati personali) | Forte |
| Integrità dei dati | 5.4 (comunicazione sicura) | Forte |
| Raccolta dati minimale | 5.8.2 (minimizzazione dati) | Buona |
| Resilienza e mitigazione | 5.3, 5.6 (aggiornamenti software, sicurezza) | Buona |
| Minimizzazione effetti incidenti | 5.6 (resilienza) | Parziale |
| Aggiornamenti di sicurezza | 5.3 (aggiornamenti software) | Forte |
| Meccanismo di aggiornamento | 5.3.3 (meccanismo di aggiornamento) | Forte |
| Gestione vulnerabilità | 5.2 (divulgazione vulnerabilità) | Forte |
| SBOM | Non coperto | Gap |
| Divulgazione periodo di supporto | 5.3.1 (periodo di supporto) | Forte |
| Segnalazione a ENISA | Non coperto | Gap |
EN 303 645 come Base per la Conformità
Info: EN 303 645 è ampiamente usato come base di buone pratiche, ma al 17 ottobre 2026 non è uno standard armonizzato CRA. Applicarlo non crea presunzione di conformità ai sensi del CRA.
Stato attuale: Gli standard armonizzati CRA sono in sviluppo nell’ambito del mandato M/606. Fino alla citazione nella Gazzetta Ufficiale, EN 303 645 resta evidenza di supporto, non una via di presunzione di conformità CRA.
Cosa fornisce EN 303 645:
- Base di sicurezza completa
- Disposizioni testabili (TS 103 701)
- Riconoscimento dell'industria
- Programmi di certificazione esistenti
Cosa aggiunge il CRA oltre EN 303 645:
- Requisiti SBOM
- Segnalazione vulnerabilità a ENISA (24h/72h)
- Procedure di marcatura CE
- Dichiarazione di Conformità UE formale
- Documentazione del fascicolo tecnico
- Coordinamento della sorveglianza del mercato
EN 303 645 → APPROCCIO ALLA CONFORMITÀ CRA

SE è già conforme a EN 303 645:
→ Solida base tecnica raggiunta
→ Usi le evidenze della valutazione per il fascicolo tecnico CRA
→ Aggiunga la generazione dell'SBOM
→ Attui la segnalazione a ENISA
→ Prepari la documentazione per la marcatura CE

SE parte da zero:
→ Usi EN 303 645 come obiettivo tecnico
→ Pianifichi fin dall'inizio le aggiunte richieste dal CRA
→ Valuti la certificazione EN 303 645
Requisiti Chiave in Dettaglio
Nessuna Password di Default (Critico)
Disposizione EN 303 645 5.1-1: "Quando vengono utilizzate password e in qualsiasi stato diverso dallo stato 'default di fabbrica', tutte le password dei dispositivi IoT consumer devono essere uniche per dispositivo o definite dall'utente."
Allineamento CRA: Questo è il "sicuro di default" in azione.
Implementazione:
APPROCCI PASSWORD PER IoT CONSUMER

OPZIONE 1: Password di fabbrica unica
- Generare password unica per dispositivo
- Stampare su dispositivo/confezione
- Memorizzare in elemento sicuro se disponibile

OPZIONE 2: Definita dall'utente durante la configurazione
- Forzare la creazione password durante il setup
- Applicare complessità password
- Nessuna opzione "salta"

OPZIONE 3: Autenticazione senza password
- Codici di accoppiamento Bluetooth/WiFi
- Autenticazione basata su app
- Biometria dove appropriato

EVITARE:
✗ Password di default universali ("admin/admin")
✗ Password prevedibili (numero di serie)
✗ Impostazione password opzionale
✗ Pattern facili da indovinare
Divulgazione delle Vulnerabilità
Disposizione EN 303 645 5.2-1: "Il produttore deve fornire un punto di contatto pubblico come parte di una politica di divulgazione delle vulnerabilità..."
Miglioramento CRA: Il CRA richiede non solo l'accettazione della divulgazione ma anche la segnalazione attiva a ENISA.
Implementazione:
GESTIONE VULNERABILITÀ IoT CONSUMER

CONTATTO PUBBLICO:
- security@azienda.com
- File security.txt in /.well-known/security.txt
- Pagina di sicurezza dedicata sul sito web

POLITICA DI DIVULGAZIONE:
- Accettare le segnalazioni dei ricercatori di sicurezza
- Confermare la ricezione entro 5 giorni lavorativi
- Fornire aggiornamenti sullo stato
- Coordinare i tempi di divulgazione
- Riconoscere il merito ai ricercatori (se desiderato)

SEGNALAZIONE A ENISA (specifica del CRA, Art. 14):
Percorso (a) - Vulnerabilità attivamente sfruttata:
- Allerta precoce entro 24 ore dalla presa di conoscenza
- Notifica della vulnerabilità entro 72 ore dalla presa di conoscenza
- Rapporto finale al più tardi 14 giorni dopo che è disponibile una misura correttiva o di mitigazione

Percorso (b) - Incidente grave (impatto sulla sicurezza del prodotto):
- Allerta precoce entro 24 ore dalla presa di conoscenza
- Notifica dell'incidente entro 72 ore dalla presa di conoscenza
- Rapporto finale entro un mese dalla notifica dell'incidente

Usare la Piattaforma Unica di Segnalazione ENISA per entrambi i percorsi.
Aggiornamenti Software
Disposizioni EN 303 645 5.3: La capacità di aggiornamento software è obbligatoria.
Requisiti Chiave:
REQUISITI PER GLI AGGIORNAMENTI SOFTWARE

MECCANISMO DI AGGIORNAMENTO (5.3.3):
[ ] Consegna sicura (aggiornamenti firmati)
[ ] Verifica dell'integrità
[ ] Protezione dal rollback
[ ] Notifica all'utente

SUPPORTO DEGLI AGGIORNAMENTI (5.3.1):
[ ] Periodo di supporto definito
[ ] Data di fine supporto pubblicata
[ ] Almeno la durata di vita prevista del prodotto
[ ] CRA: minimo 5 anni

AGGIORNAMENTI AUTOMATICI (5.3.6):
[ ] Aggiornamento automatico configurabile
[ ] Meccanismo di consenso dell'utente
[ ] Interruzioni minime
[ ] Stato dell'aggiornamento visibile
Comunicazione Sicura
Disposizione EN 303 645 5.4: Crittografare i dati sensibili in transito.
Implementazione:
SICUREZZA DELLE COMUNICAZIONI

CRITTOGRAFIA IN TRANSITO:
- TLS 1.2+ per tutte le comunicazioni cloud
- Suite di cifratura robuste
- Validazione dei certificati
- Nessun fallback a non crittografato

COMUNICAZIONE LOCALE:
- Crittografare il traffico di rete locale dove fattibile
- Meccanismi di accoppiamento sicuri
- Flussi di setup/configurazione protetti

EVITARE:
✗ HTTP in chiaro per qualsiasi dato sensibile
✗ Certificati autofirmati senza pinning
✗ Negoziazione di cifrari deboli
✗ Credenziali hardcoded nelle comunicazioni
SBOM per l'IoT Consumer
Sfide dei Dispositivi Embedded
I dispositivi IoT consumer spesso funzionano su hardware vincolato:
Componenti tipici:
- Sistema operativo real-time o Linux embedded
- Stack di rete (lwIP, ecc.)
- Librerie di protocollo (MQTT, CoAP)
- Librerie crittografiche
- SDK di terze parti (connettività cloud)
- Codice applicativo
Strategia SBOM:
APPROCCIO SBOM PER IoT CONSUMER

PROFONDITÀ MINIMA:
1. Sistema operativo/RTOS
2. Framework/SDK principale
3. Librerie di rete/protocollo
4. Librerie crypto
5. SDK connettività cloud
6. Componenti chiave di terze parti

FORMATO:
- CycloneDX o SPDX
- Includere le informazioni di versione
- Includere il PURL dove disponibile
- Documentare i componenti proprietari

CONSIGLI PRATICI:
- Estrarre dal sistema di build
- Automatizzare la generazione dell'SBOM nella CI/CD
- Aggiornare l'SBOM a ogni rilascio del firmware
- Valutare strumenti (Syft, Trivy, ecc.)
Considerazioni sulla Supply Chain
L'IoT consumer usa spesso gli stessi fornitori di silicio e gli stessi SDK:
GESTIONE SBOM DELLA SUPPLY CHAIN

SDK DEL FORNITORE DI SILICIO:
- Richiedere l'SBOM al fornitore (Espressif, Nordic, ecc.)
- Molti forniscono già elenchi di componenti
- Includerli nel proprio SBOM aggregato

SDK DELLA PIATTAFORMA CLOUD:
- SDK AWS IoT, Azure IoT, Google Cloud IoT
- Componenti ben documentati
- Di solito hanno manifest delle dipendenze

MODULI DI TERZE PARTI:
- I moduli WiFi/Bluetooth possono avere un proprio firmware
- Richiedere le informazioni sui componenti
- Documentare ciò che si sa

DOCUMENTARE I LIMITI:
- Annotare i componenti senza visibilità SBOM
- Spiegare i vincoli della supply chain
- Aggiornare man mano che le informazioni diventano disponibili
5 Anni di Supporto: La Grande Sfida
Contesto del Settore
Molti prodotti IoT consumer hanno storicamente avuto finestre di supporto brevi:
- Dispositivi economici: 1-2 anni (o nessun aggiornamento)
- Fascia media: 2-3 anni
- Premium: 3-5 anni
Requisito CRA: Aggiornamenti di sicurezza per il periodo di supporto dichiarato, che è di almeno 5 anni salvo che il prodotto sia destinato a un uso più breve (Articolo 13, paragrafo 8).
Pianificare 5 Anni di Supporto
STRATEGIA DI SUPPORTO A 5 ANNI

PIANIFICAZIONE DEI COSTI:
- Monitoraggio della sicurezza (continuo)
- Capacità di risposta alle vulnerabilità
- Sviluppo e test degli aggiornamenti
- Infrastruttura di consegna degli aggiornamenti
- Risorse di assistenza clienti

PIANIFICAZIONE TECNICA:
- Meccanismo di aggiornamento stabile
- Infrastruttura OTA
- Capacità di rollback
- Test per l'intera vita del dispositivo

PIANIFICAZIONE COMMERCIALE:
- Prezzo del prodotto (includere i costi di supporto)
- Comunicazione del periodo di supporto
- Processo di fine supporto
- Percorso di migrazione per il cliente

FASI DEL CICLO DI VITA:
Anni 1-2: Sviluppo attivo, aggiornamenti frequenti
Anni 3-4: Modalità di manutenzione, solo aggiornamenti di sicurezza
Anno 5:   Preparazione alla fine del supporto
Anno 5+:  Il supporto termina, comunicazione ai clienti
Comunicare la Fine del Supporto
REQUISITI DI FINE SUPPORTO

ALL'ACQUISTO:
- Indicazione chiara del periodo di supporto
- Data prevista di fine supporto
- Cosa include il "supporto"

IN AVVICINAMENTO ALLA FINE:
- Preavviso (6-12 mesi)
- Spiegazione delle conseguenze
- Opzioni di aggiornamento/sostituzione

ALLA FINE DEL SUPPORTO:
- Notifica finale
- Raccomandazioni di sicurezza
- Indicazioni per lo smaltimento sicuro

DOPO IL SUPPORTO:
- Il dispositivo può continuare a funzionare
- Nessun aggiornamento di sicurezza
- Il cliente si assume il rischio
Requisiti di Documentazione per i Consumatori
Requisiti Linguistici
I prodotti consumer venduti negli Stati membri dell'UE richiedono documentazione nella lingua locale:
LINGUE DELLA DOCUMENTAZIONE PER L'IoT CONSUMER

RICHIESTO PER MERCATO:
- Informazioni di sicurezza: devono essere nella lingua locale
- Istruzioni di configurazione: dovrebbero essere nella lingua locale
- Manuale d'uso: dovrebbe essere nella lingua locale

APPROCCIO PRATICO:
- Inglese come base
- Localizzare per i mercati principali (DE, FR, ES, IT, PL, NL)
- Valutare la documentazione digitale (app, codice QR)
- Guida rapida stampata in più lingue
Cosa Documentare
DOCUMENTAZIONE UTENTE PER L'IoT CONSUMER

INFORMAZIONI DI SICUREZZA:
[ ] Sicurezza della configurazione iniziale (password, accoppiamento)
[ ] Impostazioni e raccomandazioni per gli aggiornamenti
[ ] Impostazioni di privacy
[ ] Spiegazione della raccolta dati
[ ] Periodo di supporto e contatto

INFORMAZIONI SULLA SICUREZZA FISICA:
[ ] Sicurezza elettrica
[ ] Uso previsto
[ ] Avvertenze sui pericoli
[ ] Sicurezza dei bambini (se pertinente)

INFORMAZIONI DI CONFORMITÀ:
[ ] Marcatura CE visibile sul prodotto
[ ] Riferimento alla dichiarazione di conformità
[ ] Recapiti del fabbricante
[ ] Contatto per assistenza/sicurezza
Valutazione di Conformità per l'IoT Consumer
Autovalutazione (Modulo A)
La maggior parte dell'IoT consumer può usare l'autovalutazione:
MODULO A PER L'IoT CONSUMER

COSA FARE:
1. Eseguire una valutazione interna del rischio
2. Attuare i requisiti essenziali
3. Preparare la documentazione tecnica
4. Testare rispetto ai requisiti
5. Compilare la dichiarazione UE di conformità
6. Apporre la marcatura CE

NESSUN ORGANISMO NOTIFICATO NECESSARIO:
- Prodotti della categoria Default
- Important Class I con standard armonizzati

CONTENUTO DEL FASCICOLO TECNICO:
- Descrizione del prodotto
- Valutazione del rischio
- Documentazione di progettazione
- Rapporti di prova (laboratorio interno o esterno)
- Valutazione EN 303 645 (se dichiarata)
- SBOM
- Documentazione per l'utente
Usare la Certificazione EN 303 645
Se persegue la certificazione EN 303 645:
CERTIFICAZIONE EN 303 645 → CRA

ORGANISMI DI CERTIFICAZIONE:
- CTIA (US)
- TÜV (EU)
- BSI Kitemark (UK)
- Vari laboratori allineati a ETSI

BENEFICI:
- Verifica di terze parti
- Valore di marketing ("certificato sicuro")
- Evidenza per il fascicolo tecnico, ma nessuna presunzione di conformità CRA salvo citazione formale di uno standard armonizzato CRA

PER IL CRA SERVONO ANCHE:
- SBOM (non coperto da EN 303 645)
- Processo di segnalazione a ENISA
- Dichiarazione UE di conformità formale
- Processo di marcatura CE
Indicazioni per Settore
Smart Speaker e Assistenti Vocali
CONFORMITÀ CRA DEGLI SMART SPEAKER

CLASSIFICAZIONE: Important Class I (Allegato III, Classe I, punto 16) se il dispositivo
include un assistente virtuale general purpose. Uno speaker senza funzione di assistente
general purpose resta Default.

REQUISITI CHIAVE:
- Protezione dei dati vocali
- Comunicazione cloud sicura
- Modalità muto/privacy (sicuro di default)
- Meccanismo di aggiornamento
- Sicurezza dell'account

ASPETTI DI PRIVACY:
- Ridurre al minimo l'ascolto sempre attivo
- Indicatore chiaro quando il dispositivo ascolta
- Accesso ai dati e cancellazione da parte dell'utente
- Allineamento al GDPR
Videocamere Connesse
CONFORMITÀ CRA DELLE VIDEOCAMERE CONNESSE

CLASSIFICAZIONE: Important Class I (Allegato III, Classe I, punto 17) per videocamere di
sicurezza, baby monitor e sistemi di allarme. Una webcam semplice o una camera per riunioni
senza funzione di sicurezza resta Default.

REQUISITI CHIAVE:
- Autenticazione forte
- Flussi video crittografati
- Sicurezza dell'archiviazione locale
- Sicurezza dell'archiviazione cloud
- Funzioni di mascheramento della privacy

ASPETTI SPECIALI:
- I dati video sono estremamente sensibili
- Protezione dall'accesso fisico
- Gestione dell'accesso per ospiti e familiari
- Obblighi di segnalazione della registrazione
Hub Smart Home
CONFORMITÀ CRA DEGLI HUB SMART HOME

CLASSIFICAZIONE: Default, a meno che l'hub fornisca funzioni di sicurezza proprie
(serrature intelligenti, videocamere di sicurezza, sistemi di allarme), che lo portano
sotto l'Allegato III, Classe I, punto 17

REQUISITI CHIAVE:
- Sicurezza dei protocolli (Zigbee, Z-Wave, Thread, Matter)
- Onboarding sicuro dei dispositivi
- Controllo degli accessi per i dispositivi connessi
- Elaborazione locale o cloud
- Meccanismo di aggiornamento per hub e protocolli

ASPETTI SPECIALI:
- L'hub è la superficie d'attacco per tutti i dispositivi connessi
- Allineamento della sicurezza Matter/Thread
- Capacità di backup/ripristino
Wearable
CONFORMITÀ CRA DEI DISPOSITIVI WEARABLE

CLASSIFICAZIONE: Important Class I (Allegato III, Classe I, punto 19) per i wearable con
monitoraggio della salute non coperti da MDR/IVDR e per qualsiasi wearable destinato ai
bambini o da essi utilizzato. I fitness band non sanitari e non destinati a bambini
restano Default.

REQUISITI CHIAVE:
- Sicurezza dell'accoppiamento Bluetooth
- Protezione dei dati sanitari
- Sicurezza dell'app sul telefono
- Superficie d'attacco limitata
- Sicurezza attenta al consumo della batteria

ASPETTI SPECIALI:
- I vincoli dimensionali influiscono sulle funzioni di sicurezza
- L'app companion fa parte del prodotto
- I dati sanitari possono avere regole aggiuntive
Giocattoli Connessi
CONFORMITÀ CRA DEI GIOCATTOLI CONNESSI

CLASSIFICAZIONE: Important Class I (Allegato III, Classe I, punto 18) per i giocattoli
connessi a Internet disciplinati dalla Direttiva 2009/48/CE che hanno funzionalità sociali
interattive (parlare o filmare) o di localizzazione. I giocattoli connessi senza queste
funzionalità restano Default.

REQUISITI CHIAVE:
- Protezione della privacy dei minori (in stile COPPA)
- Controlli parentali
- Impostazioni predefinite sicure
- Modello di sicurezza semplice
- Filtraggio dei contenuti adeguato

ASPETTI SPECIALI:
- I bambini sono gli utenti principali
- Le funzioni voce/video richiedono particolare cura
- Sicurezza fisica e sicurezza informatica
- Indicazioni chiare per i genitori
Tabella di Marcia Pratica
Fase 1: Valutazione (dovrebbe essere già completata)
VALUTAZIONE IoT CONSUMER

INVENTARIO DEI PRODOTTI:
[ ] Elencare tutti i prodotti con elementi digitali
[ ] Classificare secondo le categorie CRA
[ ] Individuare i prodotti con supporto attuale breve

ANALISI DEI GAP:
[ ] Stato attuale rispetto alle disposizioni EN 303 645
[ ] Capacità SBOM
[ ] Infrastruttura di aggiornamento
[ ] Impegno sul periodo di supporto

PIANIFICAZIONE:
[ ] Percorso di conformità EN 303 645
[ ] Strumenti per la generazione dell'SBOM
[ ] Costi di estensione del periodo di supporto
Fase 2: Preparazione (dovrebbe essere già completata)
FASE DI PREPARAZIONE

TECNICA:
[ ] Attuare le disposizioni EN 303 645
[ ] Aggiungere la generazione dell'SBOM alla build
[ ] Stabilire la gestione delle vulnerabilità
[ ] Predisporre la capacità di segnalazione a ENISA (obbligatoria dall'11 settembre 2026)

DOCUMENTAZIONE:
[ ] Modelli per il fascicolo tecnico
[ ] Aggiornamento della documentazione utente
[ ] Preparazione multilingue

COMMERCIALE:
[ ] Definizione del periodo di supporto
[ ] Revisione dei prezzi
[ ] Piano di comunicazione ai clienti
Fase 3: Conformità (settembre 2026 - dicembre 2027)
FASE DI CONFORMITÀ

DALL'11 SETTEMBRE 2026 (in vigore):
[ ] Segnalazione delle vulnerabilità operativa
[ ] Account EU Login con MFA, CSIRT coordinatore scelto
[ ] Registrazione alla SRP quando una notifica è dovuta

DURANTE IL 2027:
[ ] Completare le valutazioni di conformità
[ ] Aggiornare tutte le linee di prodotto
[ ] Finalizzare la documentazione
[ ] Certificazione EN 303 645 (facoltativa)

DICEMBRE 2027:
[ ] Tutti i prodotti conformi al CRA
[ ] Marcatura CE applicata
[ ] Comunicazione ai clienti completata
Checklist per l'IoT Consumer
CHECKLIST CRA IoT CONSUMER

SICUREZZA PRODOTTO:
[ ] Nessuna password di default (unica o definita dall'utente)
[ ] Comunicazioni crittografate (TLS 1.2+)
[ ] Meccanismo di aggiornamento sicuro
[ ] Superficie d'attacco minima
[ ] Impostazioni sicure di default

ALLINEAMENTO A EN 303 645:
[ ] Esaminate tutte le 66 disposizioni
[ ] Attuate le disposizioni obbligatorie
[ ] Documentate le evidenze di conformità
[ ] Valutata la certificazione

SBOM:
[ ] Generazione SBOM nel processo di build
[ ] Tutti i componenti principali identificati
[ ] Componenti supply chain inclusi
[ ] Aggiornamenti SBOM regolari

GESTIONE VULNERABILITÀ:
[ ] Contatto sicurezza pubblico
[ ] Politica di divulgazione delle vulnerabilità
[ ] Capacità di segnalazione ENISA
[ ] Processo di sviluppo patch

DOCUMENTAZIONE:
[ ] Fascicolo tecnico preparato
[ ] Documentazione utente aggiornata
[ ] Supporto multilingue
[ ] Periodo di supporto indicato

PERIODO DI SUPPORTO:
[ ] Impegno minimo 5 anni
[ ] Infrastruttura di aggiornamento pianificata
[ ] Processo di fine supporto definito
[ ] Modello di costo sostenibile
Domande frequenti
EN 303 645 è una norma armonizzata ai sensi del CRA?
No. Al 17 ottobre 2026 EN 303 645 non risulta citata nella Gazzetta Ufficiale dell'Unione Europea come norma armonizzata ai sensi del CRA. Le norme armonizzate sono in sviluppo nell'ambito del mandato M/606, ma fino alla pubblicazione formale del riferimento applicare EN 303 645 non genera presunzione di conformità ai sensi del Regolamento (UE) 2024/2847.
EN 303 645 può comunque aiutare nella conformità CRA?
Sì. La baseline copre i controlli operativi più rilevanti per l'IoT consumer: nessuna password universale, politica di divulgazione delle vulnerabilità, aggiornamenti software firmati, comunicazioni crittografate, periodo di supporto dichiarato. È evidenza tecnica utile per il fascicolo tecnico, ma non sostituisce la valutazione della conformità formale richiesta dal CRA.
La maggior parte dei prodotti IoT consumer ha bisogno di un organismo notificato?
No. La maggior parte dei prodotti IoT consumer rientra nella categoria Default e ammette l'autovalutazione. Alcune tipologie (password manager, soluzioni VPN consumer e prodotti di sicurezza come serrature intelligenti, videocamere di sicurezza e sistemi di allarme) ricadono in Important Class I e possono richiedere un coinvolgimento di terze parti in assenza di norme armonizzate applicabili. Verificare sempre l'Allegato III prima di assumere il percorso di valutazione.
Cosa aggiunge il CRA oltre EN 303 645 per il fabbricante?
Il CRA introduce la marcatura CE, il fascicolo tecnico, la dichiarazione UE di conformità, la generazione e gestione dell'SBOM, le segnalazioni a ENISA previste dall'Articolo 14 e il periodo di supporto minimo di cinque anni. Per la generazione dell'SBOM si veda la guida alla generazione di SBOM.
È meglio attendere le norme armonizzate CRA prima di migliorare la sicurezza IoT?
No. Attuare oggi la baseline di EN 303 645 riduce il debito tecnico al momento della citazione formale delle norme armonizzate. La maggior parte dei controlli (password unica, aggiornamenti firmati, divulgazione coordinata) sarà confermata dalle future norme armonizzate, quindi il lavoro fatto adesso non è da rifare.
Come CRA Evidence Aiuta
CRA Evidence supporta i fabbricanti di IoT consumer:
- Mappatura EN 303 645: Tracciamento della conformità rispetto alle disposizioni dello standard
- Gestione SBOM: Generazione e gestione degli SBOM per dispositivi embedded
- Supporto multi-prodotto: Gestione efficiente delle famiglie di prodotti
- Tracciamento vulnerabilità: Gestione vulnerabilità adatta al consumer
- Documentazione: Generazione e gestione del fascicolo tecnico
Avvii la sua conformità CRA su craevidence.com.
Articoli Correlati
- Classificazione dei Prodotti CRA: Default vs Important vs Critical: Scopra come viene classificato il suo prodotto IoT ai sensi del CRA.
- SBOM per la Conformità CRA: Guida Completa al Software Bill of Materials: Impari a creare e gestire gli SBOM per dispositivi IoT embedded.
- CRA e Smart Camera: Sicurezza e Conformità delle Videocamere Connesse: Approfondimento sui requisiti CRA per videocamere connesse e dispositivi video.
Questo articolo è fornito solo a scopo informativo e non costituisce consulenza legale. Per una consulenza di conformità specifica, consultare un consulente legale qualificato.
Articoli correlati
Il CRA si applica al tuo prodotto?
Rispondi fino a 11 semplici domande per scoprire se il tuo prodotto rientra nell'ambito del Regolamento sulla ciberresilienza dell'UE. Ottieni il risultato in meno di 2 minuti.
Pronto a raggiungere la conformità CRA?
Inizia a gestire i tuoi SBOM e la documentazione di conformità con CRA Evidence.