CRA för konsument-IoT: EN 303 645 och smart hem-säkerhet
Hur CRA tillämpas på konsument-IoT: standardkategori; klass I (bilaga III) för smart hem-säkerhet, interaktiva/spårande leksaker och hälso-/barnwearables.

I denna artikel
- Sammanfattning
- Vilka konsumentprodukter inom IoT täcks?
- EN 303 645 och CRA-samordning
- Genomgång av kärnkraven
- SBOM för konsument-IoT
- 5-årig support: Den stora utmaningen
- Krav på konsumentdokumentation
- Bedömning av överensstämmelse för konsument-IoT
- Branschspecifik vägledning
- Praktisk efterlevnadsplan
- Checklista för konsument-IoT
- Vanliga frågor
- Hur CRA Evidence hjälper
Konsumentprodukter inom IoT (smarta högtalare, uppkopplade kameror, wearables, smarta hemenheter) har de bredaste CRA-skyldigheterna. De flesta faller i standardkategorin, vilket möjliggör självbedömning, men måste fortfarande uppfylla alla väsentliga krav. ETSI EN 303 645 ger en stark grund för efterlevnad.
Den här guiden täcker CRA-efterlevnad för tillverkare av konsument-IoT.
Tips: De flesta IoT-enheter faller i standardkategorin under CRA. Kontrollera Bilaga III innan du antar att tredjepartsbedömning krävs.
Sammanfattning
- De flesta konsumentprodukter inom IoT är standardkategorin (självbedömning tillåten)
- EN 303 645 ger en stark grund, men är per 17 oktober 2026 inte en CRA-harmoniserad standard
- "Säker som standard" är avgörande: inga standardlösenord, minimalt exponerade tjänster
- 5-årig supportperiod är ett stort skifte för många konsumentprodukter
- SBOM krävs även för inbyggda enheter
- Konsumentinriktad dokumentation måste vara på lokalt språk
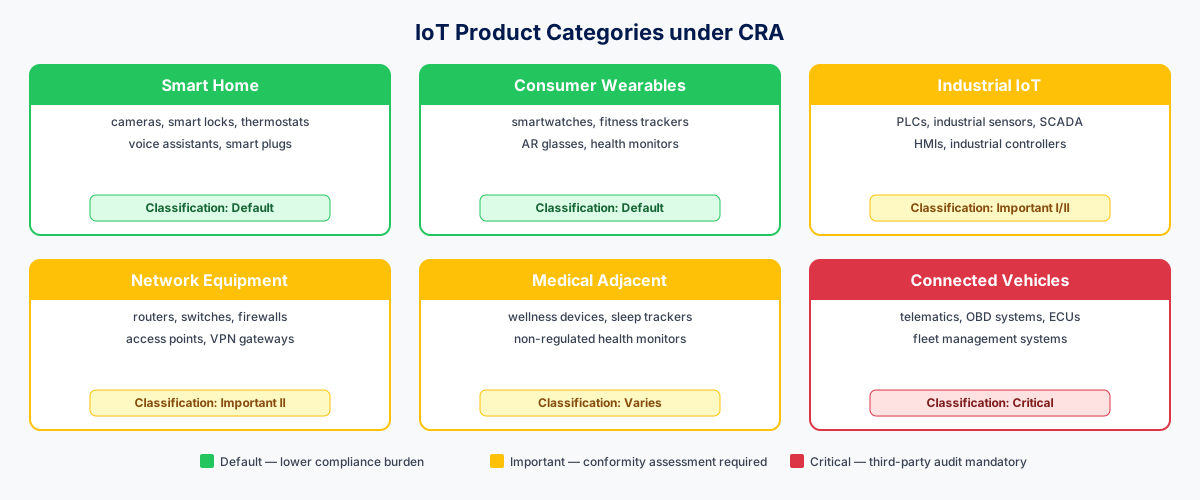
Vilka konsumentprodukter inom IoT täcks?
Tydligt i tillämpningsområdet:
- Smarta högtalare och röstassistenter
- Smarta hemhubbar och styrenheter
- Uppkopplade kameror (säkerhet, babyvakter, dörrklockor)
- Smarta belysningssystem
- Uppkopplade termostater och HVAC-kontroller
- Smarta lås och åtkomstsystem
- Wearables (smartklockor, träningsspårare)
- Uppkopplade leksaker och spel
- Smarta apparater (kylskåp, tvättmaskiner)
- E-läsare och surfplattor
- Uppkopplade hälso-/välfärdsenheter (icke-medicinska)
Delvis i tillämpningsområdet (kan omfattas av ytterligare regler):
- Smart-TV (omfattas även av RED)
- Uppkopplade medicintekniska produkter (omfattas även av MDR)
- Uppkopplade fordon (typgodkända fordon är undantagna enligt artikel 2.2 c, se vår guide för fordonstillverkare)
CRA-klassificering för konsument-IoT
KONSUMENT-IoT CRA-KLASSIFICERING

STANDARDKATEGORI (Självbedömning):
- Smarta högtalare UTAN allmänt virtuellt assistantsystem
- Uppkopplade kameror utan säkerhetsfunktion (t.ex. vanlig webbkamera eller möteskamera)
- Smart belysning
- Uppkopplade termostater
- Wearables som inte är hälsoövervakande och inte riktar sig till barn
- Smarta apparater
- Uppkopplade leksaker utan sociala interaktionsfunktioner och utan platsspårning
- Allmänna smarta hemenheter
- Smarta hem-hubbar och gateways för hemautomation utan egna säkerhetsfunktioner
- Programvara för föräldrakontroll

VIKTIG KLASS I (Självbedömning med harmoniserade standarder ELLER tredjepartsbedömning):
- Smarta högtalare MED allmänt virtuellt assistantsystem
- Säkerhetskameror, babyvakter, larmsystem och smarta dörrlås
- Internetuppkopplade leksaker som omfattas av direktiv 2009/48/EG med sociala interaktionsfunktioner (tal eller filmning) eller platsspårning
- Hälsoövervakande wearables som inte omfattas av MDR/IVDR, och wearables avsedda för eller av barn
- Konsument-VPN-lösningar
- Lösenordshanterare

VIKTIG KLASS II (Tredjepartsbedömning krävs):
- Konsumentbrandväggar
- Konsument-IDS/IPS-enheter
- (Sällsynt för rena konsumentprodukter)
EN 303 645 och CRA-samordning
Vad är EN 303 645?
ETSI EN 303 645 "Cybersäkerhet för konsumenternas Internet of Things: Grundläggande krav" är ledande standard för konsument-IoT-säkerhet, publicerad 2020, med bred adoption. Per 17 oktober 2026 är den inte listad som en CRA-harmoniserad standard.
Så är EN 303 645 uppbyggd:
- 13 bestämmelsekategorier
- 66 obligatoriska bestämmelser (för grundläggande efterlevnad)
- Ytterligare rekommendationer
- Tillhörande testspecifikation (TS 103 701)
EN 303 645 ↔ CRA-mappning
| CRA väsentligt krav | EN 303 645-bestämmelse | Täckning |
|---|---|---|
| Inga kända sårbarheter | 5.2 (sårbarhetavslöjande) | Delvis |
| Säker som standard | 5.1 (inga universella lösenord) | Stark |
| Skydd mot obehörig åtkomst | 5.1, 5.5, 5.6 | Stark |
| Datakonfidentialitet | 5.8 (personuppgiftssäkerhet) | Stark |
| Dataintegritet | 5.4 (säker kommunikation) | Stark |
| Minimal datainsamling | 5.8.2 (dataminimering) | God |
| Motståndskraft och begränsning | 5.3, 5.6 (programvaruuppdateringar, säkerhet) | God |
| Minimering av incidenters effekter | 5.6 (motståndskraft) | Delvis |
| Säkerhetsuppdateringar | 5.3 (programvaruuppdateringar) | Stark |
| Uppdateringsmekanism | 5.3.3 (uppdateringsmekanism) | Stark |
| Sårbarhetshantering | 5.2 (sårbarhetsavslöjande) | Stark |
| SBOM | Täcks inte | Lucka |
| Upplysning om supportperiod | 5.3.1 (supportperiod) | Stark |
| ENISA-rapportering | Täcks inte | Lucka |
EN 303 645 som grund för efterlevnad
Info: EN 303 645 används ofta som baslinje för god praxis, men är per 17 oktober 2026 inte en CRA-harmoniserad standard. Att tillämpa den ger ingen presumtion om överensstämmelse enligt CRA.
Nuläge: CRA-harmoniserade standarder tas fram inom mandatet M/606. Tills de har publicerats i Europeiska unionens officiella tidning är EN 303 645 stödjande underlag och ingen väg till presumtion om överensstämmelse enligt CRA.
Det här ger EN 303 645:
- En säkerhetsbaslinje
- Testbara bestämmelser (TS 103 701)
- Erkännande i branschen
- Befintliga certifieringsprogram
Det här lägger CRA till utöver EN 303 645:
- Krav på SBOM
- Sårbarhetsrapportering till ENISA (24 h/72 h)
- Förfaranden för CE-märkning
- Formell EU-försäkran om överensstämmelse
- Teknisk dokumentation
- Samordning med marknadskontrollen
EN 303 645 → CRA-ANSATS

OM du redan uppfyller EN 303 645:
→ Stark teknisk baslinje uppnådd
→ Använd bedömningsunderlaget i den tekniska dokumentationen
→ Lägg till SBOM-generering
→ Inför ENISA-rapportering
→ Förbered dokumentation för CE-märkning

OM du börjar från noll:
→ Använd EN 303 645 som tekniskt mål
→ Planera för CRA-tilläggen från start
→ Överväg certifiering enligt EN 303 645
Genomgång av kärnkraven
Inga standardlösenord (kritiskt)
EN 303 645 bestämmelse 5.1-1: "Om lösenord används och i alla lägen utom fabriksinställt läge ska alla lösenord i konsument-IoT-enheter vara unika per enhet eller definieras av användaren."
CRA-koppling: Det här är "säker som standard" i praktiken.
Genomförande:
LÖSENORDSMETODER FÖR KONSUMENT-IoT

ALTERNATIV 1: Unikt fabrikslösenord
- Generera unikt lösenord per enhet
- Skriv ut på enhet/förpackning
- Lagra i säkert element om tillgängligt

ALTERNATIV 2: Användardefinerat vid installation
- Tvinga lösenordsskapande under installation
- Genomdriv lösenordskomplexitet
- Inget "hoppa över"-alternativ

ALTERNATIV 3: Lösenordslös autentisering
- Bluetooth/WiFi-parkodskoder
- App-baserad autentisering
- Biometrisk där lämpligt

UNDVIK:
✗ Universella standardlösenord ("admin/admin")
✗ Förutsägbara lösenord (serienummer)
✗ Valfri lösenordsinställning
✗ Mönster som är lätta att gissa
Sårbarhetsavslöjande
EN 303 645 bestämmelse 5.2-1: "Tillverkaren ska tillhandahålla en offentlig kontaktpunkt som del av en policy för sårbarhetsavslöjande..."
CRA-skärpning: CRA kräver inte bara att du tar emot rapporter utan även aktiv rapportering till ENISA.
Genomförande:
SÅRBARHETSHANTERING FÖR KONSUMENT-IoT

OFFENTLIG KONTAKT:
- security@company.com
- Filen security.txt på /.well-known/security.txt
- Särskild säkerhetssida på webbplatsen

AVSLÖJANDEPOLICY:
- Ta emot rapporter från säkerhetsforskare
- Bekräfta inom 5 arbetsdagar
- Ge statusuppdateringar
- Samordna tidpunkt för avslöjande
- Nämn forskarna (om de vill)

ENISA-RAPPORTERING (CRA-specifikt, artikel 14):
Spår (a), aktivt utnyttjad sårbarhet:
- Tidig varning inom 24 timmar efter att du blivit medveten
- Anmälan om sårbarheten inom 72 timmar efter att du blivit medveten
- Slutrapport senast 14 dagar efter att en korrigerande eller riskreducerande åtgärd finns tillgänglig

Spår (b), allvarlig incident (påverkan på produktens säkerhet):
- Tidig varning inom 24 timmar efter att du blivit medveten
- Incidentanmälan inom 72 timmar efter att du blivit medveten
- Slutrapport inom en månad efter incidentanmälan

Använd ENISA:s gemensamma rapporteringsplattform för båda spåren.
Programvaruuppdateringar
EN 303 645 bestämmelse 5.3: Förmåga att uppdatera programvaran är obligatorisk.
Viktiga krav:
KRAV PÅ PROGRAMVARUUPPDATERING

UPPDATERINGSMEKANISM (5.3.3):
[ ] Säker leverans (signerade uppdateringar)
[ ] Integritetskontroll
[ ] Skydd mot nedgradering
[ ] Meddelande till användaren

UPPDATERINGSSTÖD (5.3.1):
[ ] Definierad supportperiod
[ ] Publicerat datum för supportslut
[ ] Minst produktens förväntade livslängd
[ ] CRA: minst 5 år

AUTOMATISKA UPPDATERINGAR (5.3.6):
[ ] Konfigurerbar automatisk uppdatering
[ ] Mekanism för användarens samtycke
[ ] Minimalt avbrott
[ ] Synlig uppdateringsstatus
Säker kommunikation
EN 303 645 bestämmelse 5.4: Kryptera känsliga data under överföring.
Genomförande:
KOMMUNIKATIONSSÄKERHET

TRANSPORTKRYPTERING:
- TLS 1.2+ för all molnkommunikation
- Starka chiffersviter
- Certifikatvalidering
- Ingen återgång till okrypterad kommunikation

LOKAL KOMMUNIKATION:
- Kryptera lokal nätverkstrafik där det är möjligt
- Säkra parkopplingsmekanismer
- Skyddade flöden för installation och konfiguration

UNDVIK:
✗ Vanlig HTTP för känsliga data
✗ Självsignerade certifikat utan pinning
✗ Svag chifferförhandling
✗ Hårdkodade inloggningsuppgifter i kommunikationen
SBOM för konsument-IoT
Inbyggda enheters utmaningar
Konsument-IoT-enheter körs ofta på begränsad hårdvara:
Typiska komponenter:
- Realtidsoperativsystem eller inbäddad Linux
- Nätverksstackar (lwIP med flera)
- Protokollbibliotek (MQTT, CoAP)
- Kryptobibliotek
- SDK:er från tredje part (molnanslutning)
- Applikationskod
SBOM-strategi:
KONSUMENT-IoT SBOM-STRATEGI

MINIMIDJUP:
1. Operativsystem/RTOS
2. Ramverk/SDK
3. Nätverks-/protokollbibliotek
4. Kryptobibliotek
5. SDK för molnanslutning
6. Viktiga tredjepartskomponenter

FORMAT:
- CycloneDX eller SPDX
- Inkludera versionsinformation
- Inkludera PURL där tillgängligt
- Dokumentera proprietära komponenter

PRAKTISKA TIPS:
- Hämta underlaget från byggsystemet
- Automatisera SBOM-generering i CI/CD
- Uppdatera SBOM vid varje firmwareversion
- Överväg verktyg (Syft, Trivy med flera)
Leveranskedjan
Konsument-IoT bygger ofta på samma kiselleverantörer och SDK:er:
SBOM-HANTERING I LEVERANSKEDJAN

SDK FRÅN KISELLEVERANTÖR:
- Begär SBOM från leverantören (Espressif, Nordic med flera)
- Många lämnar numera komponentlistor
- Ta med dem i din aggregerade SBOM

SDK FÖR MOLNPLATTFORM:
- SDK:er för AWS IoT, Azure IoT, Google Cloud IoT
- Väldokumenterade komponenter
- Har oftast beroendemanifest

MODULER FRÅN TREDJE PART:
- WiFi- och Bluetooth-moduler kan ha egen firmware
- Begär komponentinformation
- Dokumentera det du vet

DOKUMENTERA BEGRÄNSNINGAR:
- Notera komponenter utan SBOM-insyn
- Förklara begränsningar i leveranskedjan
- Uppdatera när ny information finns
5-årig support: Den stora utmaningen
Branschens utgångsläge
Många konsument-IoT-produkter har historiskt haft korta supportfönster:
- Budgetenheter: 1–2 år (eller inga uppdateringar)
- Mellanklass: 2–3 år
- Premium: 3–5 år
CRA-krav: Säkerhetsuppdateringar under den angivna stödperioden, som är minst 5 år om inte produkten förväntas vara i bruk kortare tid (artikel 13.8).
Planering för 5 års support
5-ÅRIG SUPPORTSTRATEGI

KOSTADSPLANERING:
- Säkerhetsövervakning (löpande)
- Förmåga att svara på sårbarheter
- Uppdateringsutveckling och testning
- Infrastruktur för uppdateringsleverans
- Resurser för kundsupport

TEKNISK PLANERING:
- Stabil uppdateringsmekanism
- OTA-infrastruktur
- Återställningsförmåga
- Testning under enhetens livstid

LIVSCYKELSTEG:
År 1–2: Aktiv utveckling, frekventa uppdateringar
År 3–4: Underhållsläge, säkerhetsuppdateringar enbart
År 5:   Förberedelse för supportavslut
År 5+:  Support avslutas, kundnotifiering
Kommunikation om supportslut
KRAV VID SUPPORTSLUT

VID KÖP:
- Tydlig uppgift om supportperioden
- Förväntat datum för supportslut
- Vad "support" omfattar

NÄR SLUTET NÄRMAR SIG:
- Förhandsmeddelande (6–12 månader)
- Förklaring av konsekvenserna
- Alternativ för uppgradering eller byte

VID SUPPORTSLUT:
- Slutligt meddelande
- Säkerhetsrekommendationer
- Råd om säkert avfall

EFTER SUPPORTEN:
- Enheten kan fortfarande fungera
- Inga säkerhetsuppdateringar
- Kunden står risken
Krav på konsumentdokumentation
Språkkrav
Konsumentprodukter som säljs i EU:s medlemsstater kräver dokumentation på lokalt språk:
DOKUMENTATIONSSPRÅK FÖR KONSUMENT-IoT

KRÄVS PER MARKNAD:
- Säkerhetsinformation: måste vara på lokalt språk
- Installationsanvisningar: bör vara på lokalt språk
- Användarmanual: bör vara på lokalt språk

PRAKTISKT TILLVÄGAGÅNGSSÄTT:
- Engelska som bas
- Lokalisera för de stora marknaderna (DE, FR, ES, IT, PL, NL)
- Överväg digital dokumentation (app, QR-kod)
- Tryckt snabbstartsguide på flera språk
Vad som ska dokumenteras
ANVÄNDARDOKUMENTATION FÖR KONSUMENT-IoT

CYBERSÄKERHETSINFORMATION:
[ ] Säkerhet vid första installationen (lösenord, parkoppling)
[ ] Uppdateringsinställningar och rekommendationer
[ ] Sekretessinställningar
[ ] Förklaring av datainsamlingen
[ ] Supportperiod och kontakt

PRODUKTSÄKERHET:
[ ] Elsäkerhet
[ ] Avsedd användning
[ ] Varningar för risker
[ ] Barnsäkerhet (om relevant)

EFTERLEVNADSINFORMATION:
[ ] CE-märkning synlig på produkten
[ ] Hänvisning till försäkran om överensstämmelse
[ ] Tillverkarens kontaktuppgifter
[ ] Kontakt för support och säkerhet
Bedömning av överensstämmelse för konsument-IoT
Självbedömning (Modul A)
De flesta konsument-IoT-produkter kan använda självbedömning:
MODUL A FÖR KONSUMENT-IoT

DET HÄR GÖR DU:
1. Genomför en intern riskbedömning
2. Uppfyll de väsentliga kraven
3. Ta fram teknisk dokumentation
4. Testa mot kraven
5. Upprätta EU-försäkran om överensstämmelse
6. Anbringa CE-märkningen

INGET ANMÄLT ORGAN BEHÖVS:
- Produkter i standardkategorin
- Viktig klass I med harmoniserade standarder

DEN TEKNISKA DOKUMENTATIONEN INNEHÅLLER:
- Produktbeskrivning
- Riskbedömning
- Konstruktionsdokumentation
- Testrapporter (internt eller externt labb)
- Bedömning mot EN 303 645 (om du hävdar den)
- SBOM
- Användardokumentation
Certifiering enligt EN 303 645
Om du väljer att certifiera enligt EN 303 645:
CERTIFIERING ENLIGT EN 303 645 → CRA

CERTIFIERINGSORGAN:
- CTIA (USA)
- TÜV (EU)
- BSI Kitemark (Storbritannien)
- Olika ETSI-anpassade laboratorier

FÖRDELAR:
- Verifiering av tredje part
- Marknadsföringsvärde ("certifierat säker")
- Underlag för den tekniska dokumentationen, men ingen presumtion om överensstämmelse enligt CRA så länge ingen CRA-harmoniserad standard har publicerats formellt

FÖR CRA BEHÖVS OCKSÅ:
- SBOM (täcks inte av EN 303 645)
- Process för ENISA-rapportering
- Formell EU-försäkran om överensstämmelse
- Process för CE-märkning
Branschspecifik vägledning
Smarta högtalare och röstassistenter
CRA-EFTERLEVNAD FÖR SMARTA HÖGTALARE

KLASSIFICERING: Viktig klass I (bilaga III, klass I, punkt 16) om enheten har ett
allmänt virtuellt assistentsystem. En högtalare utan allmän assistentfunktion
tillhör standardkategorin.

VIKTIGA KRAV:
- Skydd av röstdata
- Säker molnkommunikation
- Tyst läge och sekretessläge (säker som standard)
- Uppdateringsmekanism
- Kontosäkerhet

SEKRETESSASPEKTER:
- Minimera ständig avlyssning
- Tydlig indikator när enheten lyssnar
- Åtkomst till och radering av användardata
- Anpassning till GDPR
Uppkopplade kameror
CRA-EFTERLEVNAD FÖR UPPKOPPLADE KAMEROR

KLASSIFICERING: Viktig klass I (bilaga III, klass I, punkt 17) för säkerhetskameror,
babyvakter och larmsystem. En vanlig webbkamera eller mötskamera utan säkerhetsfunktion
tillhör standardkategorin.

VIKTIGA KRAV:
- Stark autentisering
- Krypterade videoströmmar
- Säkerhet för lokal lagring
- Säkerhet för molnlagring
- Funktioner för integritetsmaskering

SÄRSKILDA ÖVERVÄGANDEN:
- Videodata är mycket känsliga
- Skydd mot fysisk åtkomst
- Hantering av gäst- och familjeåtkomst
- Krav på meddelande om inspelning
Smarta hemhubbar
CRA-EFTERLEVNAD FÖR SMARTA HEMHUBBAR

KLASSIFICERING: Standardkategorin, om inte hubben har egna säkerhetsfunktioner
(smarta dörrlås, säkerhetskameror, larmsystem), som för den till
bilaga III, klass I, punkt 17

VIKTIGA KRAV:
- Protokollsäkerhet (Zigbee, Z-Wave, Thread, Matter)
- Säker uppkoppling av nya enheter
- Åtkomstkontroll för anslutna enheter
- Lokal kontra molnbaserad behandling
- Uppdateringsmekanism för hubb och protokoll

SÄRSKILDA ÖVERVÄGANDEN:
- Hubben är angreppsyta för alla anslutna enheter
- Anpassning till säkerheten i Matter/Thread
- Förmåga till säkerhetskopiering och återställning
Wearables
CRA-EFTERLEVNAD FÖR WEARABLES

KLASSIFICERING: Viktig klass I (bilaga III, klass I, punkt 19) för hälsoövervakande
wearables som inte omfattas av MDR/IVDR och för alla wearables avsedda för eller av
barn. Träningsband utan hälsoövervakning och utan barn som målgrupp tillhör
standardkategorin.

VIKTIGA KRAV:
- Säker Bluetooth-parkoppling
- Skydd av hälsodata
- Säkerhet i telefonappen
- Begränsad angreppsyta
- Säkerhet som tar hänsyn till batteriet

SÄRSKILDA ÖVERVÄGANDEN:
- Storleksbegränsningar påverkar säkerhetsfunktionerna
- Den medföljande appen är en del av produkten
- Hälsodata kan omfattas av ytterligare regler
Uppkopplade leksaker
CRA-EFTERLEVNAD FÖR UPPKOPPLADE LEKSAKER

KLASSIFICERING: Viktig klass I (bilaga III, klass I, punkt 18) för internetuppkopplade
leksaker som omfattas av direktiv 2009/48/EG och har sociala interaktionsfunktioner
(tal eller filmning) eller platsspårning. Uppkopplade leksaker utan de funktionerna
tillhör standardkategorin.

VIKTIGA KRAV:
- Skydd av barns integritet (som COPPA)
- Föräldrakontroll
- Säkra standardinställningar
- Enkel säkerhetsmodell
- Lämplig innehållsfiltrering

SÄRSKILDA ÖVERVÄGANDEN:
- Barn är de främsta användarna
- Röst- och videofunktioner kräver extra omsorg
- Fysisk säkerhet och cybersäkerhet
- Tydlig vägledning till föräldrar
Praktisk efterlevnadsplan
Fas 1: Bedömning (bör redan vara klar)
[ ] Lista alla produkter med digitala element
[ ] Klassificera enligt CRA-kategorier
[ ] Identifiera produkter med kort nuvarande support
[ ] Analys av nuläge gentemot EN 303 645
[ ] SBOM-förmågeanalys
[ ] Kostnadsanalys för förlängning av supportperiod
Fas 2: Förberedelse (bör redan vara klar)
[ ] Implementera EN 303 645-bestämmelser
[ ] Lägg till SBOM-generering i bygget
[ ] Etablera sårbarhethantering
[ ] Inför ENISA-rapporteringsförmåga (krav sedan den 11 september 2026)
[ ] Uppdatera teknisk filmall
[ ] Uppdatera användardokumentation
Fas 3: Efterlevnad (Sept 2026 – Dec 2027)
SEDAN 11 SEPTEMBER 2026 (gäller):
[ ] Sårbarhetsrapportering operativ
[ ] EU Login-konton med MFA, koordinator-CSIRT vald
[ ] SRP-registrering när en rapport ska lämnas

FRAM TILL 2027:
[ ] Slutför konformitetsbedömningar
[ ] Uppdatera alla produktlinjer
[ ] Slutför dokumentation
[ ] Certifiering enligt EN 303 645 (valfritt)

DECEMBER 2027:
[ ] Alla produkter CRA-kompatibla
[ ] CE-märkning applicerad
[ ] Kundkommunikation slutförd
Checklista för konsument-IoT
KONSUMENT-IoT CRA-CHECKLISTA

PRODUKTSÄKERHET:
[ ] Inga standardlösenord (unika eller användardefinerade)
[ ] Krypterad kommunikation (TLS 1.2+)
[ ] Säker uppdateringsmekanism
[ ] Minimal attackyta
[ ] Säkra standardinställningar

EN 303 645-SAMORDNING:
[ ] Granskat alla 66 bestämmelser
[ ] Implementerat obligatoriska bestämmelser
[ ] Dokumenterat efterlevnadsbevis
[ ] Övervägt certifiering

SBOM:
[ ] SBOM-generering i byggprocessen
[ ] Alla viktiga komponenter identifierade
[ ] Leveranskedjekomponenter inkluderade
[ ] Regelbundna SBOM-uppdateringar

SÅRBARHETHANTERING:
[ ] Offentlig säkerhetskontakt
[ ] Policy för sårbarhetavslöjande
[ ] ENISA-rapporteringsförmåga
[ ] Patchutvecklingsprocess

DOKUMENTATION:
[ ] Teknisk dokumentation framtagen
[ ] Användardokumentation uppdaterad
[ ] Stöd för flera språk
[ ] Supportperiod angiven

SUPPORTPERIOD:
[ ] Åtagande om minst 5 år
[ ] Uppdateringsinfrastruktur planerad
[ ] Process för supportslut definierad
[ ] Kostnadsmodell som håller
Vanliga frågor
Är EN 303 645 en harmoniserad standard enligt CRA?
Nej. Per den 17 oktober 2026 är EN 303 645 inte publicerad som en CRA-harmoniserad standard i EUT. Den fungerar fortfarande som nyttigt tekniskt underlag för säkerhet i konsument-IoT, men skapar inte någon presumtion om överensstämmelse enligt CRA.
Kan EN 303 645 ändå hjälpa till med CRA-efterlevnad?
Ja. EN 303 645 täcker många grundläggande kontroller för konsument-IoT, däribland lösenordshantering, sårbarhetshantering, uppdateringar och dataskydd. CRA-specifikt underlag krävs fortfarande för SBOM, Artikel 14-rapportering, CE-märkning, EU-försäkran om överensstämmelse och teknisk dokumentation.
Behöver de flesta konsument-IoT-produkter ett anmält organ?
De flesta konsument-IoT-produkter tillhör sannolikt Default-kategorin och kan använda självbedömning, men klassificeringen beror på produktens funktion. Lösenordshanterare, VPN-produkter och säkerhetsprodukter som smarta lås, säkerhetskameror och larm kan hamna i Important-klasser och kräva en annan väg för bedömning av överensstämmelse.
Vad lägger CRA till utöver EN 303 645?
CRA lägger till formell bedömning av överensstämmelse, CE-märkning, teknisk dokumentation, upplysning om supportperiod, förväntningar på SBOM samt sårbarhets- och incidentrapportering enligt Artikel 14. EN 303 645 är en grundläggande säkerhetsstandard och inte ett komplett CRA-efterlevnadssystem.
Bör jag vänta på harmoniserade CRA-standarder innan jag förbättrar IoT-säkerheten?
Nej. Inför grundläggande kontroller redan nu och håll underlagen mappade mot CRA Bilaga I. När harmoniserade CRA-standarder publiceras jämför du den slutliga texten med befintliga EN 303 645-kontroller och täpper till eventuella luckor.
Hur CRA Evidence hjälper
CRA Evidence stöder tillverkare av konsument-IoT:
- EN 303 645-mappning: Spåra efterlevnad mot standardbestämmelser
- SBOM-hantering: Generera och hantera SBOM för inbyggda enheter
- Stöd för flera produkter: Hantera produktfamiljer effektivt
- Sårbarhetsspårning: Konsumentvänlig sårbarhethantering
- Dokumentation: Generering och hantering av teknisk fil
Starta din CRA-efterlevnad på craevidence.com.
Den här artikeln är endast avsedd för informationsändamål och utgör inte juridisk rådgivning. För specifik efterlevnadsvägledning, konsultera kvalificerade juridiska rådgivare.
Relaterade artiklar
Gäller CRA för din produkt?
Svara på upp till 11 enkla frågor för att ta reda på om din produkt omfattas av EU:s Cyber Resilience Act. Få ditt resultat på under 2 minuter.
Redo att uppnå CRA-efterlevnad?
Börja hantera dina SBOM:ar och efterlevnadsdokumentation med CRA Evidence.