CRA-deadlines 2026 en 2027: wat verplicht is, wat geblokkeerd is
CRA-tijdlijn: melden geldt sinds 11 september 2026, de hoofdverplichtingen van de Verordening gelden vanaf 11 december 2027.

In dit artikel
- Samenvatting
- Tijdlijn in het kort
- Blokkades die u niet kunt omzeilen
- Wat op orde moet zijn om te kunnen melden
- Wat melding vereist sinds 11 september 2026
- Volledige naleving voor 11 december 2027
- Toelichting van de Commissie: ontwerp van juli 2026
- Sancties
- Sectorspecifieke aandachtspunten
- Veelgestelde vragen
- Volgende stappen
Op 17 oktober 2026 vermeldt NANDO geen aangemelde instanties onder de CRA, en de CRA-conformiteitspagina van de Commissie (laatst bijgewerkt op 31 juli 2026) vermeldt dat NANDO CRA-aangemelde instanties opneemt zodra die beschikbaar zijn. Er is geen CRA-geharmoniseerde norm gepubliceerd in het Publicatieblad. Het ENISA-meldplatform is op 11 september 2026 live gegaan, de dag waarop verplichte kwetsbaarheids- en incidentmelding begon.
Als u producten met digitale elementen op de EU-markt brengt, is dit de actuele situatie: wat u moet inrichten, wat op dit moment geblokkeerd is, en waarom zelfevaluatie voor belangrijke klasse I vandaag niet werkt.
Samenvatting
Sinds 11 juni 2026 geldt het mechanisme waarmee lidstaten aangemelde instanties formeel bij de Commissie kunnen aanmelden. Het is geen fabrikantsdeadline. Per 17 oktober 2026 vermeldt NANDO geen door de CRA aangewezen aangemelde instanties. U kunt dus geen CRA-beoordeling door een aangemelde instantie starten totdat een instantie formeel voor de CRA is vermeld.
Tijdlijn in het kort
- Voorbij mijlpaal
- Handhavingsmijlpaal
- Einddatum
- Ecosysteem-mijlpaal
Stand van zaken voor geharmoniseerde normen op 17 oktober 2026 en voor aangemelde instanties op 17 oktober 2026, gemeten aan de twee ankerdata die fabrikanten binden.
Datumoverzicht
| Datum | Mijlpaal | Voor wie |
|---|---|---|
| 10 dec 2024 | CRA treedt in werking | Fabrikanten, importeurs en distributeurs |
| 11 jun 2026 | Notificatiemechanisme voor aangemelde instanties opent | Lidstaten en conformiteitsbeoordelingsinstanties |
| 11 sep 2026 | Melding van kwetsbaarheden en incidenten werd verplicht | Fabrikanten |
| 11 dec 2026 | Lidstaten streven naar een voldoende aantal aangemelde instanties (art. 35, lid 2) | Ecosysteemcontext |
| 11 dec 2027 | Volledige toepassing van de CRA | Fabrikanten, importeurs, distributeurs |
Blokkades die u niet kunt omzeilen
Geharmoniseerde normen en aangewezen aangemelde instanties ontbreken nog. Het ENISA-meldplatform is sinds 11 september 2026 live. Tot de eerste twee er zijn, zijn delen van de CRA-route formeel niet beschikbaar, ongeacht hoe gereed uw product is. Ken deze blokkades voordat u uw tijdlijn afrondt.
Geen geharmoniseerde normen
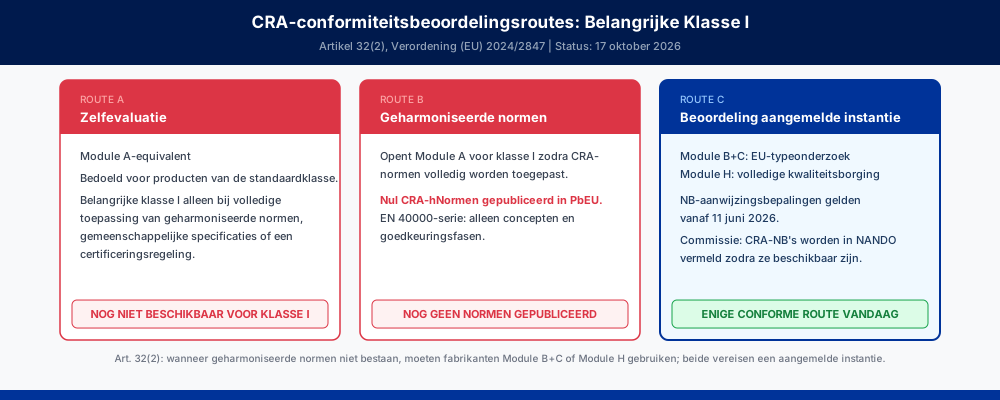
Fabrikanten van belangrijke klasse I mogen de interne controleprocedure (Module A) alleen gebruiken wanneer zij geharmoniseerde normen, gemeenschappelijke specificaties of een Europees cyberbeveiligingscertificeringsschema op zekerheidsniveau ten minste "substantieel" hebben toegepast. Bestaan die niet of zijn ze maar gedeeltelijk toegepast, dan zijn EU-typeonderzoek (Module B+C) of volledige kwaliteitsborging (Module H) nodig, beide met een aangemelde instantie (artikel 32, lid 2). Per 17 oktober 2026:
- De pagina voor geharmoniseerde normen van de Commissie bevat geen vermelding voor Verordening (EU) 2024/2847.
- Er zijn geen gemeenschappelijke specificaties voor de CRA vastgesteld.
- Er is geen gedelegeerde handeling die een Europees cyberbeveiligingscertificeringsschema aanwijst als CRA-vermoeden van overeenstemming.
Waar normen niet bestaan, is de terugvalroute Module B+C (EU-typeonderzoek) of Module H (volledige kwaliteitsborging). Beide vereisen een aangemelde instantie.
Fabriceert u een product van belangrijke klasse I, plan dan niet rond zelfevaluatie zolang de relevante normroute niet bestaat. Voorlopig is beoordeling door een aangemelde instantie de enige beschikbare route voor producten die geen andere route voor vermoeden van conformiteit kunnen gebruiken.
CEN-CLC/JTC 13/WG 9 ontwikkelt de delen van de EN 40000-1-serie. Stand in oktober 2026:
- EN 40000-1-1 (Vocabulaire): in goedkeuring bij CEN-CENELEC. De ratificatie staat gepland voor 2 november 2026 en de beschikbaarheid voor 18 november 2026.
- EN 40000-1-2 (Principes, productrisicobeheer en levenscyclusactiviteiten): in goedkeuring. De ratificatie staat gepland voor 2 november 2026 en de beschikbaarheid voor 18 november 2026.
- CEN-CENELEC registreert voor beide ‘No citation expected’ in het Publicatieblad. Ze geven geen vermoeden van conformiteit en veranderen dus niets aan het hierboven beschreven beeld voor klasse I.
- prEN 40000-1-3 (Kwetsbaarheidsafhandeling): openbare enquête liep van december 2025 tot februari 2026. De norm zit in de goedkeuringsprocedure en een vermelding in het Publicatieblad is niet bevestigd.
- prEN 40000-1-4 (Generieke beveiligingsvereisten): nog in opstellingsfase.
- De 17 verticale ETSI type C-normen zitten in de goedkeuringsprocedure van ETSI. Alle 17 enquêteontwerpen staan in de openbare map.
Voor geen enkele CRA-norm staat een vermeldingsdatum in het Publicatieblad vast. De eerste twee ratificaties, gepland voor 2 november 2026, betreffen de twee delen waarvoor CEN-CENELEC „No citation expected” vermeldt.
Geen aangemelde instanties
Hoofdstuk IV geldt sinds 11 juni 2026. De lidstaten streven ernaar ervoor te zorgen dat er uiterlijk op 11 december 2026 een voldoende aantal aangemelde instanties in de Unie is (artikel 35, lid 2). Dat is een inspanningsplicht van de lidstaten, geen garantie per productcategorie of lidstaat. Per 17 oktober 2026 staan er geen door de CRA aangewezen aangemelde instanties vermeld in NANDO. Per 17 oktober 2026 vermeldt NANDO Ierland en Finland als CRA-aanmeldende autoriteiten.
Als u een beoordeling van belangrijke klasse I voor december 2027 moet afronden, reken dan op:
- Voorbereiding technisch dossier: 3 tot 6 maanden.
- Module B+C-beoordeling: 2 tot 4 maanden per product.
- Beschikbaarheid van aangemelde instanties: onzeker nu de formele aanwijzing is geopend.
Neem nu contact op met conformiteitsbeoordelingsinstanties. Het formele mechanisme is geopend, ook al staat CRA-capaciteit nog niet in NANDO. Wachten tot dan maakt het onwaarschijnlijk dat u uw beoordeling voor december 2027 afrondt.
Voorbereiding op het ENISA-meldplatform
Het Single Reporting Platform is sinds 11 september 2026 live op portal.cra-srp.enisa.europa.eu. U meldt zich daar aan als Assigned Representative met een persoonlijk EU Login-account met multifactorauthenticatie. Dat account meldt namens de fabrikant, dus het geldt ook zonder aangewezen gemachtigde vertegenwoordiger. ENISA werkte de registratie-, interface- en meldingshandleidingen voor het laatst bij op 12 september 2026, naast een lijst coördinerende CSIRT's van 10 september. Op 12 oktober 2026 heeft ENISA het platform opgewaardeerd naar versie 1.1 en de AR User Manual opnieuw uitgegeven als versie 1.1, die elk scherm behandelt. De Glossary staat op versie 1.5 (15 oktober 2026, 42 velden) en de FAQ is bijgewerkt op 15 oktober 2026. Alles staat onder voorbehoud van wijziging. Zie ENISA SRP-onboarding.
Wat u nu kunt doen:
- Meldingssjablonen opstellen voor de vier stappen: 24 uur, 72 uur, een eindrapport kwetsbaarheid binnen 14 dagen en een eindrapport ernstig incident binnen één maand.
- De aangewezen CSIRT-coördinator van uw lidstaat identificeren.
- Vastleggen wie intern bevoegd is een 24-uursmelding te activeren tijdens een weekend of feestdag.
Open de ENISA-pagina over het Single Reporting Platform.
Wat op orde moet zijn om te kunnen melden
Als deze punten niet op orde zijn, is het meldproces niet gereed. Richt de operationele controles nu in.
Productinventaris en classificatie
U heeft een volledige lijst nodig van elk product met digitale elementen (PDE) dat u op de EU-markt brengt, met de CRA-classificatie per product bevestigd:
- Standaardklasse: zelfevaluatieroute beschikbaar.
- Belangrijke klasse I: beoordeling door een aangemelde instantie vandaag vereist (zie hierboven).
- Belangrijke klasse II: aangemelde instantie vereist. Module B+C of Module H.
- Kritiek: Module B+C of volledige kwaliteitsborging. Europese cyberbeveiligingscertificering kan ook van toepassing zijn.
Classificatiereferentie: Uitvoeringsverordening (EU) 2025/2392 (PB 1 december 2025, in werking 21 december 2025) bevat technische beschrijvingen van de productcategorieën in bijlage III en IV. Gebruik dit document om grensgevallen op te lossen.
SBOM-infrastructuur
U kunt een actief misbruikte kwetsbaarheid niet binnen 24 uur melden als u niet weet welke componenten uw product bevat. SBOM-generatie moet operationeel zijn.
- Formaat: CycloneDX of SPDX. Beide worden onder de CRA geaccepteerd. Kies er één en standaardiseer dat over alle producten.
- Reikwijdte: transitieve afhankelijkheden, niet alleen directe afhankelijkheden. Volledige zichtbaarheid van componenten is vereist voor de risicobeoordeling in bijlage VII.
- Opslag: versiebeheerd, gekoppeld aan productreleases. Elke SBOM moet bij een specifieke build horen.
- Integratie: CI/CD-pipeline. Een eenmalige export voldoet niet aan de doorlopende verplichting.
Monitoring van kwetsbaarheden
De 24-uurstermijn begint bij kennisname: redelijke zekerheid op basis van een eerste beoordeling. Forensisch bewijs is niet vereist om de termijn te starten. U heeft monitoring nodig die die eerste beoordeling kan produceren voordat de termijn verstrijkt.
- Abonneer u op NVD, OSV en relevante leveranciersadviezen voor uw componentenstack.
- Automatiseer het scannen op basis van uw SBOM-componenten.
- Documenteer uw interne escalatiepad en test dit van begin tot eind.
- Stel meldingssjablonen nu op.
Controlelijst meldingsgereedheid
PRODUCTINVENTARIS (begin hier: classificatie bepaalt uw conformiteitsroute):
[ ] Volledige lijst van PDE's die in de EU worden verkocht, classificatie per product bevestigd
[ ] Belangrijke klasse I: contact met conformiteitsbeoordelingsinstantie nu gestart;
    formele CRA-notificatie is geopend, maar NANDO vermeldt nog geen aangewezen instanties;
    wachten op volwassen capaciteit zet u na december 2027
[ ] Ondersteuningsperiode gedeclareerd per verwachte productlevensduur

SBOM (begin hier: voedt monitoring, technisch dossier en 24-uursmelding):
[ ] SBOM-generatie geïntegreerd in CI/CD-pipeline: een eenmalige export is niet genoeg
[ ] Formaat gestandaardiseerd: CycloneDX of SPDX
[ ] Dekking van transitieve afhankelijkheden geverifieerd: directe afhankelijkheden alleen zijn niet genoeg
[ ] SBOM's versiebeheerd en gekoppeld aan specifieke productreleases

MONITORING VAN KWETSBAARHEDEN (moet actief zijn):
[ ] Monitoring actief voor alle producten: NVD, OSV, leveranciersadviezen
[ ] Geautomatiseerd scannen op basis van SBOM actief
[ ] Intern escalatiepad gedocumenteerd en van begin tot eind getest
[ ] 24/7 dekking bevestigd, inclusief escalatiepaden voor vakanties en weekenden

MELDINGSVOORBEREIDING (ENISA-platform live sinds 11 september 2026):
[ ] Sjablonen voor 24 uur, 72 uur, kwetsbaarheid binnen 14 dagen en incident binnen één maand opgesteld
[ ] CSIRT-coördinator van de lidstaat geïdentificeerd
[ ] Persoon aangewezen die 24/7 bevoegd is een 24-uursmelding te activeren

DOCUMENTATIE:
[ ] Technische documentatie gecontroleerd conform bijlage VII
[ ] Gap-analyse afgerond
[ ] Risicobeoordeling gestart
Wat melding vereist sinds 11 september 2026
Sinds 11 september 2026 moet u actief misbruikte kwetsbaarheden en ernstige incidenten gelijktijdig aan twee bestemmingen melden: de aangewezen CSIRT-coördinator van uw lidstaat en ENISA via het Single Reporting Platform.
| Termijn | Wat u klaar moet hebben om te verzenden |
|---|---|
| 24 uur | Vroegtijdige waarschuwing na kennisname van een actief misbruikte kwetsbaarheid |
| 72 uur | Volledige kwetsbaarheidsmelding met technische indicatoren |
| 14 dagen | Eindrapport nadat een corrigerende of beperkende maatregel beschikbaar is |
| 1 maand | Eindrapport voor ernstige incidenten |
Wat "actief misbruikt" betekent
Actief misbruik betekent dat een dreigingsactor de kwetsbaarheid in een systeem zonder toestemming van de eigenaar heeft gebruikt. Indicatoren zijn:
- Bevestigde aanvallen waargenomen in het wild.
- Misbruik gemeld via bronnen voor dreigingsinformatie of door beveiligingsonderzoekers.
- Detectie in honeypots met bewijs van actieve inzet.
De conceptleidraad van de Commissie van juli 2026 zegt dat een fabrikant kennis krijgt wanneer een eerste beoordeling een redelijke mate van zekerheid over actief misbruik geeft. Volledige forensische bevestiging is niet nodig.
Controlelijst Fase 2
MELDINGSINFRASTRUCTUUR (sinds 11 september 2026):
[ ] Meldingssjablonen klaar: formaten van 24 uur, 72 uur, kwetsbaarheid binnen 14 dagen en incident binnen één maand
[ ] CSIRT-coördinator van de lidstaat geïdentificeerd: dit is uw primaire indienpunt
    naast ENISA
[ ] 24/7 escalatiepad bevestigd, inclusief vakantiedekking en reservecontacten
[ ] Juridische beoordeling van meldingsverplichtingen afgerond

KWETSBAARHEIDSBEHEER:
[ ] Actieve monitoring operationeel voor alle producten
[ ] CVE/NVD-integratie actief
[ ] Meldingssjablonen voor klanten gereed

TEAMGEREEDHEID:
[ ] Beveiligingsteam getraind op meldingsverplichtingen en de vier termijnen
[ ] Managementescalatiepad gedocumenteerd
[ ] Juridisch team geïnformeerd over meldingsverplichtingen
[ ] Communicatieteam voorbereid op publieke bekendmakingen
Volledige naleving voor 11 december 2027
Essentiële cyberbeveiligingsvereisten (bijlage I)
Elk conform PDE moet aan deze vereisten voldoen:
Beveiliging by design
- Beveiligingsniveau passend bij het risico van het product (bijlage I, deel I, §1).
- Bescherming tegen ongeoorloofde toegang.
- Vertrouwelijkheid, integriteit en beschikbaarheid van gegevens en essentiële functies.
- Minimaal aanvalsoppervlak, veilige standaardinstellingen, geen hardgecodeerde credentials.
Kwetsbaarheidsbeheer
- Gedocumenteerd proces voor het identificeren en aanpakken van kwetsbaarheden.
- Tijdige, gratis beveiligingsupdates gedurende de ondersteuningsperiode.
- Beleid voor gecoördineerde openbaarmaking van kwetsbaarheden.
Updatecapaciteit
- Veilig en betrouwbaar updatemechanisme.
- Mogelijkheid om beveiligingsupdates te scheiden van functie-updates.
Technische documentatie (bijlage VII)
| Document | Vereiste |
|---|---|
| Risicobeoordeling | Identificeert en behandelt cyberbeveiligingsrisico's van het product |
| SBOM | Volledige componenteninventaris met versies |
| Conformiteitsbewijs | Toont naleving van bijlage I-vereisten aan |
| Kwetsbaarheidsprocedures | Documenteert afhandelingsprocessen |
| Verklaring ondersteuningsperiode | Specificeert ondersteuningsperiode per verwachte productlevensduur |
Ondersteuningsperiode: twee afzonderlijke verplichtingen
De CRA legt twee onderscheiden verplichtingen op met betrekking tot beveiligingsupdates.
Ondersteuningsduur: u moet beveiligingsupdates uitbrengen gedurende minimaal vijf jaar vanaf de datum waarop het product op de markt is gebracht, of de verwachte levensduur van het product als die korter is. Vijf jaar is de ondergrens, niet de standaard. Een product met een verwachte levensduur van tien jaar vereist een ondersteuningstoezegging van tien jaar.
Beschikbaarheid van updates: elke beveiligingsupdate die u uitbrengt, moet minimaal tien jaar na de datum van uitgifte beschikbaar blijven voor download, of voor de resterende ondersteuningsperiode, afhankelijk van welke termijn langer is.
Dit zijn onafhankelijke verplichtingen. Een update die in jaar vier van een ondersteuningsperiode van vijf jaar is uitgebracht, moet downloadbaar blijven tot jaar veertien na de datum van uitgifte. Als u oude updatepakketten verwijdert of toestaat dat distributie-infrastructuur vervalt, schendt u de verplichting om updates beschikbaar te houden, ook als u op schema nieuwe updates blijft uitbrengen. Plan uw opslag- en distributie-infrastructuur op de lange termijn voordat u uw eerste update onder de CRA uitbrengt.
Controlelijst voor december 2027
PRODUCTNALEVING:
[ ] Alle producten voldoen aan bijlage I-vereisten: beveiliging by design,
    kwetsbaarheidsbeheer en updatecapaciteit
[ ] Conformiteitsbeoordelingen afgerond: NB-procedure klaar voor belangrijke klasse I en klasse II
[ ] CE-markering aangebracht
[ ] EU-conformiteitsverklaring opgesteld conform Art. 28

TECHNISCH DOSSIER (bijlage VII):
[ ] Risicobeoordeling volledig en gedocumenteerd
[ ] SBOM actueel en gevalideerd
[ ] Conformiteitsbewijs geordend en toegankelijk
[ ] Ondersteuningsperiode gedeclareerd per verwachte productlevensduur

MARKTKETEN:
[ ] Importeurs en distributeurs geïnformeerd over hun CRA-verplichtingen
[ ] Klantgerichte documentatie bijgewerkt

DOORLOPENDE VERPLICHTINGEN:
[ ] Beveiligingsupdateproces actief gedurende de gehele ondersteuningsperiode
[ ] Infrastructuur voor updatebeschikbaarheid ingericht: tien jaar per uitgiftedatum
[ ] Kwetsbaarheidsmonitoring actief en getest
[ ] Incidentrespons minimaal elk kwartaal geoefend
Toelichting van de Commissie: ontwerp van juli 2026
Op 27 juli 2026 heeft de Commissie de inhoud van conceptleidraad C(2026)5252 goedgekeurd en gepubliceerd. Formele vaststelling en toepasselijkheid wachten op alle taalversies. Zie onze leidraad van juli 2026.
Belangrijke uitspraken relevant voor uw tijdlijn:
RDPS-test voor SaaS-toepasselijkheid: software voor externe gegevensverwerking valt alleen onder de CRA als deze door drie voorwaarden komt. De software voert externe gegevensverwerking uit. Die externe verwerking is noodzakelijk voor de kernfunctie van het product. En de fabrikant heeft controle over de externe verwerking. SaaS die voor deze test faalt, valt buiten de reikwijdte.
Bestaande producten: er is geen reconstructie van historische documentatie vereist. U heeft een actuele risicobeoordeling nodig. Productfamilies mogen voor risicobeoordeling worden gegroepeerd.
Software-updates: een update vormt geen "ingrijpende wijziging" die een nieuwe conformiteitsbeoordeling vereist, tenzij er nieuwe dreigingsvectoren worden geïntroduceerd of het beoogde gebruik van het product verandert. De toelichting biedt een vierledige test.
24-uurstermijn: begint bij kennisname. Redelijke zekerheid op basis van een eerste beoordeling volstaat. Forensisch bewijs is niet vereist.
Minimum ondersteuningsperiode: vijf jaar is een minimum, geen standaard. De ondersteuningsperiode moet de verwachte levensduur van het product weerspiegelen.
Open source: het publiceren van broncode vormt geen plaatsing van een product op de markt. Bijdragers die geen controle hebben over de release van een afgewerkt product, zijn geen fabrikant in de zin van de CRA.
Lees de aankondiging van de Commissie.
Sancties
De hoogste CRA-boetecategorie is 15 miljoen euro of 2,5% van de totale wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is. Die geldt voor:
- Niet-naleving van essentiële cyberbeveiligingsvereisten en fabrikantsverplichtingen.
- Niet-nakoming van de verplichtingen voor melding van kwetsbaarheden en incidenten.
Beide overtredingen vallen in dezelfde boetecategorie. Er bestaat geen lagere categorie voor meldingsverzuim.
Voor de volledige structuur van de boetecategorieën en de markttoezichtmaatregelen die naast boetes kunnen gelden, zie CRA-boetes en handhaving.
Sectorspecifieke aandachtspunten
Consumentenelektronica
SBOM-automatisering is de vroege investering met de hoogste waarde. Zij voedt direct de kwetsbaarheidsmonitoring en het genereren van het technisch dossier. Consumentenproducten hebben doorgaans complexe toeleveringsketens met meerdere componentleveranciers.
Het beheer van firmware-updates voor grote apparaatpopulaties vereist OTA-infrastructuur. Een update die in jaar drie van de levensduur van een product is uitgebracht, moet tien jaar na de datum van uitgifte downloadbaar blijven. Plan uw distributie-infrastructuur nu, niet op het moment van uitgifte.
Softwareuitgevers
Kwetsbaarheidsmelding is de operationeel meest veeleisende verplichting voor softwareproducten. Detectiesnelheden liggen hoger en het bijhouden van afhankelijkheden op transitief niveau is in moderne stacks niet eenvoudig. Integreer SBOM-generatie in uw bestaande CI/CD-pipelines. Dat voedt direct de monitoring- en responsworkflow.
Industriële apparatuur
Industriële producten vallen vaak onder belangrijke klasse I of II, wat momenteel beoordeling door een aangemelde instantie betekent. Neem nu contact op met conformiteitsbeoordelingsinstanties. De formele aanwijzingsprocedure is onder hoofdstuk IV opengegaan en de capaciteit blijft naar verwachting krap tot minstens december 2026.
IoT-apparaten
Het elimineren van standaardcredentials is een harde vereiste uit bijlage I. Pak dit als eerste aan. Het is een duidelijke overtreding van bijlage I en relatief beperkt van omvang in vergelijking met architecturele wijzigingen. Veilige updatemechanismen voor resource-beperkte apparaten vereisen meer werk. Begin met credentials, behandel daarna updates.
Veelgestelde vragen
Wanneer is de CRA volledig van toepassing en wat geldt daarvoor al?
De CRA is op 10 december 2024 in werking getreden en de volledige toepassing valt op 11 december 2027. Voor fabrikanten zijn twee tussentijdse data van belang. Sinds 11 september 2026 is de melding van kwetsbaarheden en incidenten verplicht. Sinds 11 juni 2026 kunnen lidstaten conformiteitsbeoordelingsinstanties voor de CRA aanmelden. Die junidatum is geen fabrikantsdeadline. Om vóór de resterende data vast te stellen onder welke CRA-categorie uw product valt, raadpleeg de productclassificatiegids.
Mag ik vandaag een product van belangrijke klasse I via zelfevaluatie afhandelen?
In de praktijk niet als uw route afhangt van CRA-geharmoniseerde normen of gemeenschappelijke specificaties. Per 17 oktober 2026 is geen geharmoniseerde norm gepubliceerd in het Publicatieblad, zijn er geen gemeenschappelijke specificaties vastgesteld en is er geen Europees cyberbeveiligingscertificeringsschema aangewezen als route voor vermoeden van overeenstemming. Daarmee blijft beoordeling door een aangemelde instantie de enige conforme weg voor producten die geen andere conformiteitsroute kunnen gebruiken, terwijl NANDO per 17 oktober 2026 nog geen door de CRA aangewezen aangemelde instanties vermeldt. Voor de volledige module-uitleg en hoe u eromheen plant, zie de beslisgids voor conformiteitsbeoordeling.
Wat is er op 11 september 2026 veranderd?
De melding werd verplicht. Sinds die datum moeten fabrikanten actief misbruikte kwetsbaarheden en ernstige incidenten melden via het Single Reporting Platform. De tijdlijn loopt in vier stappen: een vroegtijdige waarschuwing binnen 24 uur na kennisname, een volledige kwetsbaarheidsmelding binnen 72 uur, een eindrapport binnen 14 dagen zodra een corrigerende maatregel bestaat, en een eindrapport voor ernstige incidenten binnen 1 maand. De 24-uurstermijn begint bij kennisname op basis van een eerste beoordeling, niet op forensische bevestiging. Voor een diepere beschouwing van de viertrapstijdlijn, zie de gids voor kwetsbaarheidsmelding aan ENISA.
Zijn er al aangemelde instanties aangewezen onder de CRA?
Nee. Hoofdstuk IV geldt sinds 11 juni 2026, de datum waarop het notificatiemechanisme openging voor lidstaten en conformiteitsbeoordelingsinstanties. De lidstaten streven ernaar ervoor te zorgen dat er uiterlijk op 11 december 2026 een voldoende aantal aangemelde instanties in de Unie is (artikel 35, lid 2). Dat is een inspanningsplicht van de lidstaten, geen garantie per lidstaat. Per 17 oktober 2026 staan er geen door de CRA aangewezen aangemelde instanties geregistreerd in NANDO. Als uw product een beoordeling van belangrijke klasse I of klasse II nodig heeft die voor december 2027 moet zijn afgerond, behandel de aanwijzingskalender voor aangemelde instanties dan als een reëel planningsrisico, geen administratieve formaliteit.
Bestaat er een KMO-uitzondering voor CRA-melding?
Nee. Micro-ondernemingen en kleine fabrikanten moeten nog steeds melden. De uitzondering haalt alleen boetes weg voor het missen van de twee 24-uursdeadlines voor vroegtijdige waarschuwingen. Zij haalt de meldingsplicht niet weg en verlaagt de boetecategorie niet voor productbeveiliging, technische documentatie, kwetsbaarheidsafhandeling of ondersteuningsperiodeverplichtingen. Zulke tekortkomingen kunnen nog steeds in de hoogste CRA-categorie vallen: 15 miljoen euro of 2,5% van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is.
Maakt het publiceren van open source-code mij fabrikant in de zin van de CRA?
Nee. De conceptleidraad van de Commissie van juli 2026 is duidelijk: broncode publiceren is geen product op de markt aanbieden. Bijdragers die geen controle hebben over de release van een afgewerkt product zijn geen fabrikant in de zin van de CRA. De plicht rust op de partij die het product met digitale elementen in het kader van een commerciële activiteit op de EU-markt aanbiedt. Zie de leidraad van de Commissie van juli.
Wat is het verschil tussen de vijfjarige ondersteuningsondergrens en de tienjarige updatebeschikbaarheidsregel?
Het zijn twee onafhankelijke verplichtingen. U moet beveiligingsupdates uitbrengen gedurende ten minste vijf jaar vanaf de datum waarop het product op de markt is gebracht, of voor de verwachte levensduur van het product als die korter is. Vijf jaar is een ondergrens, geen standaard: een product met een verwachte levensduur van tien jaar vereist een ondersteuningstoezegging van tien jaar. Elke afzonderlijke beveiligingsupdate die u uitbrengt moet minimaal tien jaar na de uitgiftedatum beschikbaar blijven voor download, of voor de resterende ondersteuningsperiode, afhankelijk van welke langer is. Een update die in jaar vier van een vijfjarige ondersteuningsperiode is uitgebracht, moet downloadbaar blijven tot jaar veertien na uitgifte. Plan opslag en distributie op de lange horizon voordat u uw eerste update uitbrengt.
Wat moet ik dit kwartaal doen als mijn product onder belangrijke klasse I valt?
Drie dingen. Ten eerste: neem nu contact op met conformiteitsbeoordelingsinstanties, ook al staat CRA-capaciteit nog niet in NANDO. Capaciteit is eindig en de formele notificatie is geopend. Ten tweede: rond uw technisch dossier conform bijlage VII af voorafgaand aan de beoordeling, omdat het dossier de input is voor Module B+C of Module H en het 3 tot 6 maanden kost om dit zorgvuldig samen te stellen. Ten derde: bouw SBOM-generatie in uw CI/CD-pipeline, want dit voedt het technisch dossier, de 24-uursmeldingsworkflow en elke toekomstige route voor vermoeden van overeenstemming. Voor de specifieke artefacten, zie de technisch-dossiergids en de SBOM-generatiegids.
Gerelateerde artikelen
Is de CRA van toepassing op uw product?
Beantwoord maximaal 11 eenvoudige vragen om te ontdekken of uw product onder de EU Verordening cyberweerbaarheid valt. Ontvang uw resultaat in minder dan 2 minuten.
Klaar om CRA-conformiteit te bereiken?
Begin met het beheren van uw SBOMs en compliance-documentatie met CRA Evidence.