CRA-Fristen 2026 und 2027: Was ansteht, was blockiert ist
CRA-Fristen im Überblick: Die Meldepflicht gilt seit dem 11. September 2026, die Hauptpflichten der Verordnung ab 11. Dezember 2027.

In diesem Artikel
- Zusammenfassung
- Zeitplan auf einen Blick
- Blocker, die sich nicht umgehen lassen
- Was für die Meldebereitschaft stehen muss
- Was die Meldung seit dem 11. September 2026 verlangt
- Vollständige Konformität bis 11. Dezember 2027
- Leitlinien der Kommission: Entwurf Juli 2026
- Sanktionen
- Branchenspezifische Hinweise
- Häufig gestellte Fragen
- Nächste Schritte
Stand 17. Oktober 2026 listet NANDO keine notifizierte Stelle nach dem CRA, und die CRA-Konformitätsseite der Kommission (zuletzt aktualisiert am 31. Juli 2026) sagt, dass NANDO CRA-notifizierte Stellen aufführt, sobald sie verfügbar sind. Keine CRA-harmonisierte Norm ist im Amtsblatt veröffentlicht. Die ENISA-Meldeplattform ist seit dem 11. September 2026 in Betrieb, seit demselben Tag gilt die verpflichtende Schwachstellen- und Vorfallsmeldung.
Wenn Sie Produkte mit digitalen Elementen für den EU-Markt herstellen, ist dies die tatsächliche Lage: was Sie jetzt aufbauen müssen, was aktuell blockiert ist und warum die Selbstbewertung bei vielen wichtigen Produkten der Klasse I noch nicht verfügbar ist.
Zusammenfassung
Seit dem 11. Juni 2026 gilt die Mechanik, mit der Mitgliedstaaten notifizierte Stellen formell an die Kommission melden können. Es ist keine Herstellerfrist. Stand 17. Oktober 2026 sind keine CRA-designierten notifizierten Stellen in NANDO gelistet. Deshalb können Sie keine CRA-Bewertung durch eine notifizierte Stelle starten, solange keine Stelle formell für den CRA gelistet ist.
Zeitplan auf einen Blick
- Vergangener Meilenstein
- Durchsetzungs-Meilenstein
- Endtermin
- Ökosystem-Meilenstein
Lage bei harmonisierten Normen am 17. Oktober 2026 und bei notifizierten Stellen am 17. Oktober 2026, gemessen an den beiden Ankerdaten, die Hersteller binden.
Datumsreferenz
| Datum | Meilenstein | Wen es betrifft |
|---|---|---|
| 10. Dezember 2024 | CRA tritt in Kraft | Hersteller, Einführer und Händler |
| 11. Juni 2026 | Notifizierungsmechanik für notifizierte Stellen öffnet | Mitgliedstaaten und Konformitätsbewertungsstellen |
| 11. September 2026 | Meldung von Schwachstellen und Sicherheitsvorfällen verpflichtend | Hersteller |
| 11. Dezember 2026 | Mitgliedstaaten sorgen für eine ausreichende Zahl notifizierter Stellen (Art. 35 Abs. 2) | Ökosystem-Kontext |
| 11. Dezember 2027 | Vollständige CRA-Anwendung | Hersteller, Einführer, Händler |
Blocker, die sich nicht umgehen lassen
Harmonisierte Normen und designierte notifizierte Stellen sind weiter in Arbeit; die ENISA-Meldeplattform ist seit dem 11. September 2026 offen. Solange die ersten beiden nicht stehen, sind Teile des CRA-Wegs formell nicht verfügbar, unabhängig davon, wie weit Ihr Produkt ist. Kennen Sie diese Punkte, bevor Sie Ihren Zeitplan finalisieren.
Keine harmonisierten Normen
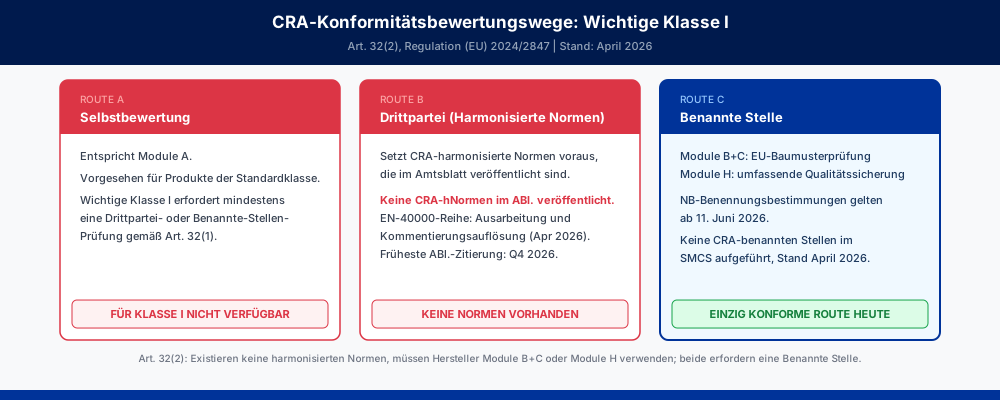
Hersteller wichtiger Produkte der Klasse I dürfen das Verfahren der internen Kontrolle (Modul A) nur anwenden, wenn sie harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungssystem auf mindestens der Vertrauenswürdigkeitsstufe „mittel“ angewendet haben. Fehlen diese oder werden sie nur teilweise angewendet, verlangt Artikel 32 Absatz 2 die EU-Baumusterprüfung (Modul B+C) oder die umfassende Qualitätssicherung (Modul H), beide mit einer notifizierten Stelle. Stand 17. Oktober 2026:
- Die Seite der Kommission zu harmonisierten Normen führt keinen Eintrag zur Verordnung (EU) 2024/2847.
- Es wurden keine gemeinsamen Spezifikationen für den CRA erlassen.
- Kein delegierter Rechtsakt weist ein europäisches Cybersicherheits-Zertifizierungssystem als CRA-Konformitätsvermutungsweg aus.
Wo Normen fehlen, bleibt Modul B+C (EU-Baumusterprüfung) oder Modul H (umfassende Qualitätssicherung). Beide erfordern eine notifizierte Stelle.
Planen Sie daher bei einem wichtigen Produkt der Klasse I nicht mit Selbstbewertung, solange der einschlägige Normenweg nicht besteht. Vorerst ist die Bewertung durch eine notifizierte Stelle der einzige verfügbare Weg für Produkte, die keinen anderen Konformitätsvermutungsweg nutzen können.
CEN-CLC/JTC 13/WG 9 entwickelt die Teile der Reihe EN 40000-1. Stand Oktober 2026:
- EN 40000-1-1 (Vokabular): in Genehmigung bei CEN-CENELEC. Die Ratifizierung ist für den 2. November 2026 und die Verfügbarkeit für den 18. November 2026 angesetzt.
- EN 40000-1-2 (Grundsätze, Produktrisikomanagement und Lebenszyklusaktivitäten): in Genehmigung. Die Ratifizierung ist für den 2. November 2026 und die Verfügbarkeit für den 18. November 2026 angesetzt.
- CEN-CENELEC vermerkt für beide „No citation expected“ im Amtsblatt. Sie begründen keine Konformitätsvermutung und ändern daher nichts am oben beschriebenen Bild für Klasse I.
- prEN 40000-1-3 (Schwachstellenbehandlung): öffentliche Umfrage lief von Dezember 2025 bis Februar 2026. Die Norm befindet sich im Annahmeverfahren, und eine Fundstelle im Amtsblatt ist nicht bestätigt.
- prEN 40000-1-4 (Allgemeine Sicherheitsanforderungen): noch in Erstellung.
- Die 17 vertikalen ETSI-Typ-C-Normen befinden sich im Annahmeverfahren von ETSI. Alle 17 Umfrageentwürfe liegen im öffentlichen Ordner.
Für keine CRA-Norm steht ein Zitiertermin im Amtsblatt fest. Die ersten beiden Ratifizierungen, angesetzt für den 2. November 2026, betreffen die zwei Teile, für die CEN-CENELEC „No citation expected“ vermerkt.
Keine notifizierten Stellen
Kapitel IV gilt seit dem 11. Juni 2026. Nach Artikel 35 Absatz 2 sorgen die Mitgliedstaaten bis zum 11. Dezember 2026 dafür, dass es in der Union eine ausreichende Zahl notifizierter Stellen gibt. Das ist eine Aufgabe der Mitgliedstaaten und keine Garantie pro Produktkategorie oder Mitgliedstaat. Stand 17. Oktober 2026 erscheinen keine CRA-designierten notifizierten Stellen in NANDO. Stand 17. Oktober 2026 führt NANDO Irland und Finnland als CRA-notifizierende Behörden.
Wenn Sie eine Bewertung für ein wichtiges Produkt der Klasse I vor Dezember 2027 abschließen müssen, planen Sie:
- Vorbereitung der technischen Dokumentation: 3 bis 6 Monate.
- Bewertung Modul B+C: 2 bis 4 Monate pro Produkt.
- Verfügbarkeit notifizierter Stellen: unsicher, obwohl die formale Designierung nach Kapitel IV nun geöffnet ist.
Sprechen Sie jetzt mit Konformitätsbewertungsstellen. Die formale Mechanik ist geöffnet, aber CRA-Kapazität ist in NANDO noch nicht gelistet. Wer wartet, bis Kapazität ausgereift ist, macht den Abschluss vor Dezember 2027 weniger wahrscheinlich.
Vorbereitung auf die ENISA-Meldeplattform
Die einheitliche Meldeplattform ist seit dem 11. September 2026 unter portal.cra-srp.enisa.europa.eu offen. Sie melden sich mit einem persönlichen EU-Login-Konto und Multi-Faktor-Authentifizierung in der Rolle „Assigned Representative“ an, dem SRP-Konto, das für einen Hersteller meldet. Das gilt auch ohne bestellten Bevollmächtigten. ENISA hat den Registrierungs-, den Oberflächen- und den Meldeleitfaden zuletzt am 12. September 2026 aktualisiert, die Koordinatorenliste trägt den 10. September 2026. Am 12. Oktober 2026 hat ENISA die Plattform auf Version 1.1 gehoben und das AR User Manual als Version 1.1 neu herausgegeben, das jede Maske durchgeht. Das Glossar liegt in Version 1.5 vor (15. Oktober 2026, 42 Felder), und die FAQ wurden am 15. Oktober 2026 aktualisiert. Alle Angaben bleiben vorläufig. Siehe ENISA-SRP-Onboarding.
Was Sie heute tun können:
- Meldevorlagen für die vier Stufen entwerfen: 24 Stunden, 72 Stunden, 14-Tage-Schwachstellenabschlussbericht und Ein-Monats-Abschlussbericht zu schwerwiegenden Sicherheitsvorfällen.
- Den zuständigen CSIRT-Koordinator Ihres Mitgliedstaats identifizieren.
- Intern festlegen, wer eine 24-Stunden-Meldung an einem Wochenende oder Feiertag freigeben darf.
ENISA-Seite zur einheitlichen Meldeplattform öffnen.
Was für die Meldebereitschaft stehen muss
Wenn diese Punkte nicht erledigt sind, ist der Meldeprozess nicht bereit. Bauen Sie die operativen Kontrollen auf, bevor das erste Ereignis eintritt.
Produktinventar und Klassifizierung
Sie brauchen eine vollständige Liste aller Produkte mit digitalen Elementen (PDE), die Sie auf dem EU-Markt bereitstellen, mit bestätigter CRA-Klassifizierung je Produkt:
- Standardklasse: Selbstbewertung verfügbar.
- Wichtig Klasse I: Bewertung durch eine notifizierte Stelle heute erforderlich (siehe oben).
- Wichtig Klasse II: Notifizierte Stelle erforderlich. Modul B+C oder Modul H.
- Kritisch: Modul B+C oder umfassende Qualitätssicherung. Eine europäische Cybersicherheits-Zertifizierung kann zusätzlich anwendbar sein.
Klassifizierungs-Referenz: Durchführungsverordnung (EU) 2025/2392 (ABl. 1. Dezember 2025, in Kraft 21. Dezember 2025) liefert technische Beschreibungen der Produktkategorien aus Anhang III und IV. Nutzen Sie sie für Grenzfälle.
SBOM-Infrastruktur
Sie können eine aktiv ausgenutzte Schwachstelle nicht binnen 24 Stunden melden, wenn Sie nicht wissen, welche Komponenten Ihr Produkt enthält. Die SBOM-Erstellung muss produktiv laufen, bevor Sie melden müssen.
- Format: CycloneDX oder SPDX. Beide werden unter dem CRA akzeptiert. Wählen Sie eines und vereinheitlichen Sie es produktübergreifend.
- Umfang: Transitive Abhängigkeiten, nicht nur direkte. Die vollständige Komponentensicht ist für die Risikoanalyse nach Anhang VII erforderlich.
- Speicherung: Versionsverwaltet, gekoppelt an Produkt-Releases. Jede SBOM muss einem konkreten Build zuordenbar sein.
- Integration: CI/CD-Pipeline. Ein einmaliger Export erfüllt die laufende Pflicht nicht.
Schwachstellenüberwachung
Die 24-Stunden-Meldefrist beginnt mit der Kenntnisnahme: hinreichende Sicherheit auf Basis einer ersten Einschätzung. Eine forensische Bestätigung ist nicht erforderlich, um die Frist auszulösen. Sie brauchen eine Überwachung, die diese erste Einschätzung liefern kann, bevor die Frist abläuft.
- Abonnieren Sie NVD, OSV und einschlägige Hersteller-Advisories für Ihren Komponenten-Stack.
- Automatisieren Sie das Scannen gegen Ihre SBOM-Komponenten.
- Dokumentieren Sie Ihren internen Eskalationspfad und testen Sie ihn End-to-End.
- Entwerfen Sie Meldevorlagen jetzt, bevor Sie sie im Ernstfall brauchen.
Bereitschafts-Checkliste
PRODUKTINVENTAR (zuerst: die Klassifizierung steuert Ihren Konformitätsweg):
[ ] Vollständige Liste der in der EU verkauften PDE mit bestätigter CRA-Klassifizierung pro Produkt
[ ] Wichtige Produkte Klasse I: Konformitätsbewertungsstelle jetzt einbinden. Die formale
    CRA-Notifizierung ist geöffnet, aber NANDO listet noch keine designierten Stellen;
    Warten auf ausgereifte Kapazität reißt den Dezember 2027.
[ ] Supportzeitraum gemäß erwarteter Produktlebensdauer angegeben

SBOM (hier starten: speist Überwachung, technische Dokumentation und 24-Stunden-Meldung):
[ ] SBOM-Erstellung in CI/CD-Pipeline integriert: ein einmaliger Export reicht nicht
[ ] Format vereinheitlicht: CycloneDX oder SPDX
[ ] Abdeckung transitiver Abhängigkeiten verifiziert: nur direkte reichen nicht
[ ] SBOMs versionsverwaltet und an konkrete Produkt-Releases gekoppelt

SCHWACHSTELLENÜBERWACHUNG (muss live sein):
[ ] Überwachung aktiv für alle Produkte: NVD, OSV, Hersteller-Advisories
[ ] Automatisiertes Scannen gegen SBOM läuft
[ ] Interner Eskalationspfad dokumentiert und End-to-End getestet
[ ] 24/7-Abdeckung bestätigt, einschließlich Feiertags- und Wochenend-Eskalation

MELDEVORBEREITUNG (ENISA-Plattform seit 11. September 2026 live):
[ ] Vorlagen für 24 Stunden, 72 Stunden, 14-Tage-Schwachstelle und Ein-Monats-Vorfall entworfen
[ ] CSIRT-Koordinator des Mitgliedstaats identifiziert
[ ] Person mit Befugnis zur Auslösung einer 24-Stunden-Meldung benannt und rund um die Uhr erreichbar

DOKUMENTATION:
[ ] Technische Dokumentation gegen Anhang VII geprüft
[ ] Lückenanalyse abgeschlossen
[ ] Risikoanalyse läuft
Was die Meldung seit dem 11. September 2026 verlangt
Seit dem 11. September 2026 müssen Sie aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gleichzeitig an zwei Stellen melden: an den zuständigen CSIRT-Koordinator Ihres Mitgliedstaats und an ENISA über die einheitliche Meldeplattform.
| Frist | Was Sie sendebereit haben müssen |
|---|---|
| 24 Stunden | Frühwarnung nach Kenntnisnahme einer aktiv ausgenutzten Schwachstelle |
| 72 Stunden | Vollständige Schwachstellenmeldung mit technischen Indikatoren |
| 14 Tage | Abschlussmeldung nach Verfügbarkeit einer Behebungs- oder Minderungsmaßnahme |
| 1 Monat | Abschlussbericht für schwerwiegende Sicherheitsvorfälle |
Was „aktiv ausgenutzt" bedeutet
Aktive Ausnutzung bedeutet, dass ein Bedrohungsakteur die Schwachstelle in einem System ohne Erlaubnis des Eigentümers genutzt hat. Indikatoren sind:
- Bestätigte Angriffe in freier Wildbahn.
- Ausnutzung in Threat-Intelligence-Feeds gemeldet oder von Sicherheitsforschern berichtet.
- Erkennung in Honeypots mit Hinweisen auf aktiven Einsatz.
Der Leitfadenentwurf der Kommission vom Juli 2026 sagt, dass ein Hersteller Kenntnis erlangt, wenn eine erste Bewertung ihm hinreichende Gewissheit über eine aktive Ausnutzung gibt. Eine vollständige forensische Bestätigung ist nicht erforderlich.
Phase-2-Bereitschaftscheckliste
MELDEINFRASTRUKTUR:
[ ] Meldevorlagen vorbereitet: Formate für 24 Stunden, 72 Stunden, 14-Tage-Schwachstelle und Ein-Monats-Vorfall
[ ] CSIRT-Koordinator des Mitgliedstaats identifiziert: er ist neben ENISA Ihre primäre
    Meldestelle
[ ] 24/7-Eskalationspfad bestätigt, einschließlich Feiertagsabdeckung und Backup-Kontakten
[ ] Rechtsprüfung der Meldepflichten abgeschlossen

SCHWACHSTELLENMANAGEMENT:
[ ] Aktive Überwachung für alle Produkte einsatzbereit
[ ] CVE/NVD-Integration live
[ ] Vorlagen für Kundenmeldungen bereit

TEAM-BEREITSCHAFT:
[ ] Sicherheitsteam zu den Meldepflichten und der vierstufigen Frist geschult
[ ] Eskalationspfad ans Management dokumentiert
[ ] Rechtsabteilung zu den Meldepflichten gebrieft
[ ] Kommunikationsteam auf öffentliche Bekanntmachungen vorbereitet
Vollständige Konformität bis 11. Dezember 2027
Grundlegende Cybersicherheitsanforderungen (Anhang I)
Jedes konforme PDE muss diese Anforderungen erfüllen:
Security by Design
- Sicherheitsniveau angemessen zu den Risiken des Produkts (Anhang I, Teil I, §1).
- Schutz gegen unbefugten Zugriff.
- Vertraulichkeit, Integrität und Verfügbarkeit von Daten und wesentlichen Funktionen.
- Minimale Angriffsfläche, sichere Voreinstellungen, keine fest kodierten Zugangsdaten.
Schwachstellenmanagement
- Dokumentierter Prozess zur Identifikation und Behebung von Schwachstellen.
- Zeitnahe, kostenlose Sicherheitsupdates während des Supportzeitraums.
- Politik zur koordinierten Offenlegung von Schwachstellen.
Update-Fähigkeit
- Sicherer, zuverlässiger Update-Mechanismus.
- Möglichkeit, Sicherheitsupdates von Funktionsupdates zu trennen.
Technische Dokumentation (Anhang VII)
| Dokument | Anforderung |
|---|---|
| Risikoanalyse | Identifiziert und behandelt Cybersicherheitsrisiken des Produkts |
| SBOM | Vollständiges Komponenteninventar mit Versionen |
| Konformitätsnachweise | Belegt die Einhaltung der Anforderungen aus Anhang I |
| Verfahren zur Schwachstellenbehandlung | Dokumentiert Bearbeitungsprozesse |
| Erklärung zum Supportzeitraum | Legt den Supportzeitraum gemäß erwarteter Lebensdauer fest |
Supportzeitraum: zwei getrennte Pflichten
Der CRA legt zwei eigenständige Pflichten zu Sicherheitsupdates fest.
Supportdauer: Sie müssen Sicherheitsupdates für mindestens fünf Jahre ab Inverkehrbringen des Produkts bereitstellen, oder für die erwartete Lebensdauer, falls diese kürzer ist. Fünf Jahre sind die Untergrenze, nicht die Vorgabe. Ein Produkt mit zehn Jahren erwarteter Lebensdauer braucht eine zehnjährige Supportzusage.
Update-Verfügbarkeit: Jedes von Ihnen ausgelieferte Sicherheitsupdate muss mindestens zehn Jahre ab Veröffentlichung oder bis zum Ende des Supportzeitraums zum Download verfügbar bleiben, je nachdem, welcher Zeitraum länger ist.
Beide Pflichten sind unabhängig. Ein im vierten Jahr eines fünfjährigen Supportzeitraums veröffentlichtes Update muss bis zum 14. Jahr nach Veröffentlichung herunterladbar bleiben. Wenn Sie alte Update-Pakete löschen oder Verteilinfrastruktur auslaufen lassen, können Sie die Verfügbarkeitsregel verletzen, selbst wenn Sie planmäßig neue Updates ausliefern. Planen Sie Speicher- und Verteilinfrastruktur für die lange Strecke, bevor Sie Ihr erstes Update unter dem CRA ausliefern.
Checkliste Dezember 2027
PRODUKT-COMPLIANCE:
[ ] Alle Produkte erfüllen die Anforderungen aus Anhang I: Security by Design, Schwachstellenmanagement
    und Update-Fähigkeit
[ ] Konformitätsbewertungen abgeschlossen: Verfahren mit notifizierter Stelle für wichtige Produkte
    Klasse I und Klasse II beendet
[ ] CE-Kennzeichnung angebracht
[ ] EU-Konformitätserklärung gemäß Art. 28 erstellt

TECHNISCHE DOKUMENTATION (Anhang VII):
[ ] Risikoanalyse abgeschlossen und dokumentiert
[ ] SBOM aktuell und validiert
[ ] Konformitätsnachweise strukturiert und zugänglich
[ ] Supportzeitraum gemäß erwarteter Produktlebensdauer angegeben

LIEFERKETTE:
[ ] Einführer und Händler über ihre CRA-Pflichten informiert
[ ] Kundenseitige Dokumentation aktualisiert

LAUFEND:
[ ] Sicherheitsupdate-Prozess aktiv über die volle Dauer des Supportzeitraums
[ ] Verteilinfrastruktur für Update-Verfügbarkeit eingerichtet: zehn Jahre
    ab Veröffentlichungsdatum
[ ] Schwachstellenüberwachung aktiv und getestet
[ ] Vorfallsreaktion mindestens vierteljährlich geübt
Leitlinien der Kommission: Entwurf Juli 2026
Am 27. Juli 2026 billigte und veröffentlichte die Kommission den Inhalt des Leitfadenentwurfs C(2026)5252. Die förmliche Annahme und Anwendbarkeit warten auf alle Sprachfassungen. Eine vollständige Aufschlüsselung finden Sie in unserem Leitfaden vom Juli 2026.
Wichtige Festlegungen mit Bezug zu Ihrem Zeitplan:
RDPS-Test für SaaS-Anwendungsbereich: Software zur Datenfernverarbeitung fällt nur dann in den CRA-Anwendungsbereich, wenn sie drei Bedingungen erfüllt. Die Software führt eine Datenfernverarbeitung durch. Diese Verarbeitung ist für die Kernfunktion des Produkts erforderlich. Und der Hersteller kontrolliert die Datenfernverarbeitung. SaaS, das diesen Test nicht besteht, ist außerhalb des Anwendungsbereichs.
Bestandsprodukte: Eine Rekonstruktion historischer Dokumentation ist nicht erforderlich. Sie brauchen eine aktuelle Risikoanalyse. Produktfamilien dürfen für Zwecke der Risikoanalyse gruppiert werden.
Software-Updates: Ein Update gilt nicht als „wesentliche Änderung", die eine neue Konformitätsbewertung auslöst, es sei denn, es führt neue Bedrohungsvektoren ein oder ändert den Verwendungszweck des Produkts. Die Leitlinie liefert einen Test mit vier Fragen.
24-Stunden-Frist: Beginnt mit der Kenntnisnahme. Hinreichende Sicherheit auf Basis einer ersten Einschätzung genügt. Eine forensische Bestätigung ist nicht erforderlich.
Untergrenze des Supportzeitraums: Fünf Jahre sind ein Minimum, keine Vorgabe. Der Supportzeitraum muss die erwartete Lebensdauer des Produkts widerspiegeln.
Open Source: Die Veröffentlichung von Quellcode stellt kein Inverkehrbringen dar. Beitragende, die das Release eines fertigen Produkts nicht kontrollieren, sind unter dem CRA keine Hersteller.
Ankündigung der Kommission lesen.
Sanktionen
Die oberste CRA-Sanktionsstufe beträgt 15 Mio. EUR oder 2,5 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Sie gilt für:
- Verstöße gegen grundlegende Cybersicherheitsanforderungen und Herstellerpflichten.
- Nichterfüllung der Pflichten zur Meldung von Schwachstellen und Sicherheitsvorfällen.
Beide Verstöße liegen in derselben Sanktionsstufe. Es gibt keine niedrigere Stufe für Meldeverstöße.
Zur vollständigen Struktur der Bußgeldstufen und zu den Marktüberwachungsmaßnahmen neben Bußgeldern lesen Sie CRA-Bußgelder und Durchsetzung.
Branchenspezifische Hinweise
Unterhaltungselektronik
Die SBOM-Automatisierung ist die wertvollste Frühinvestition. Sie speist direkt die Schwachstellenüberwachung und die Erstellung der technischen Dokumentation. Konsumprodukte haben typischerweise komplexe Lieferketten mit mehreren Komponentenherstellern.
Firmware-Updates über große Gerätepopulationen hinweg zu steuern, erfordert OTA-Infrastruktur. Ein im dritten Lebensjahr eines Produkts ausgeliefertes Update muss zehn Jahre ab Veröffentlichung herunterladbar bleiben. Planen Sie Ihre Verteilinfrastruktur jetzt, nicht zum Zeitpunkt der Auslieferung.
Software-Anbieter
Die Schwachstellenmeldung ist die operativ anspruchsvollste Pflicht für Software-Produkte. Die Entdeckungsraten sind höher, und Abhängigkeiten in transitiver Tiefe in modernen Stacks zu verfolgen, ist nicht trivial. Integrieren Sie die SBOM-Erstellung in Ihre bestehenden CI/CD-Pipelines. Das speist direkt die Überwachung und den Reaktions-Workflow.
Industrieausrüstung
Industrieprodukte fallen häufig in wichtig Klasse I oder Klasse II, was heute eine Bewertung durch eine notifizierte Stelle bedeutet. Sprechen Sie jetzt mit Konformitätsbewertungsstellen. Das formale Designierungsverfahren ist nach Kapitel IV geöffnet, und die Kapazität bleibt mindestens bis Dezember 2026 knapp.
IoT-Geräte
Die Beseitigung von Standard-Zugangsdaten folgt aus der Anforderung "sicher per Voreinstellung" (Anhang I, Teil I). Gehen Sie sie zuerst an. Sie ist ein klarer Verstoß gegen Anhang I und im Vergleich zu Architekturänderungen relativ eingegrenzt zu beheben. Sichere Update-Mechanismen für ressourcenbeschränkte Geräte sind aufwendiger. Beginnen Sie mit den Zugangsdaten, danach folgen die Updates.
Häufig gestellte Fragen
Wann gilt der CRA vollständig, und was gilt davor?
Der CRA ist am 10. Dezember 2024 in Kraft getreten, die vollständige Anwendung folgt am 11. Dezember 2027. Zwei Zwischendaten sind für Hersteller wichtig. Seit dem 11. September 2026 ist die Meldung von Schwachstellen und Sicherheitsvorfällen verpflichtend. Seit dem 11. Juni 2026 können die Mitgliedstaaten Konformitätsbewertungsstellen für den CRA notifizieren. Dieses Juni-Datum ist keine Herstellerfrist. Wie Sie vor den verbleibenden Terminen klären, in welche CRA-Stufe Ihr Produkt fällt, zeigt der Leitfaden zur Produktklassifizierung.
Kann ich ein wichtiges Produkt der Klasse I heute selbst bewerten?
In der Praxis nicht, wenn Ihr Weg von CRA-harmonisierten Normen oder gemeinsamen Spezifikationen abhängt. Stand 17. Oktober 2026 ist keine harmonisierte Norm im Amtsblatt veröffentlicht, es wurden keine gemeinsamen Spezifikationen erlassen, und kein europäisches Cybersicherheits-Zertifizierungssystem wurde als Konformitätsvermutungsweg ausgewiesen. Damit bleibt für Produkte ohne anderen Konformitätsweg nur die Bewertung durch eine notifizierte Stelle, und NANDO listet Stand 17. Oktober 2026 keine CRA-designierte notifizierte Stelle. Die volle Modul-Aufschlüsselung und wie Sie das einplanen, zeigt der Leitfaden zur Konformitätsbewertung.
Was ist am 11. September 2026 passiert?
Die Meldung ist verpflichtend geworden. Seit diesem Datum müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die einheitliche Meldeplattform melden. Der Zeitplan läuft in vier Stufen: Frühwarnung binnen 24 Stunden ab Kenntnisnahme, vollständige Schwachstellenmeldung binnen 72 Stunden, Abschlussmeldung binnen 14 Tagen sobald eine Behebungsmaßnahme verfügbar ist, und Abschlussbericht binnen einem Monat für schwerwiegende Vorfälle. Die 24-Stunden-Frist beginnt mit der Kenntnisnahme auf Basis einer ersten Einschätzung, nicht mit forensischer Bestätigung. Eine vertiefte Begehung der vierstufigen Frist liefert der Leitfaden zur ENISA-Schwachstellenmeldung.
Sind bereits notifizierte Stellen unter dem CRA designiert?
Nein. Kapitel IV gilt seit dem 11. Juni 2026; das ist der Zeitpunkt, ab dem die Notifizierungsmechanik für Mitgliedstaaten und Konformitätsbewertungsstellen geöffnet ist. Nach Artikel 35 Absatz 2 sorgen die Mitgliedstaaten bis zum 11. Dezember 2026 dafür, dass es in der Union eine ausreichende Zahl notifizierter Stellen gibt. Das ist eine Aufgabe der Mitgliedstaaten und keine Garantie pro Mitgliedstaat. Stand 17. Oktober 2026 erscheinen keine CRA-designierten notifizierten Stellen in NANDO. Wenn Ihr Produkt eine Bewertung für wichtig Klasse I oder Klasse II vor Dezember 2027 braucht, behandeln Sie den Designierungskalender als reales Terminrisiko, nicht als Formalie.
Gibt es eine KMU-Ausnahme von der CRA-Meldepflicht?
Nein. Kleinstunternehmen und kleine Hersteller müssen weiterhin melden. Die Ausnahme nimmt nur Bußgelder für zwei verpasste 24-Stunden-Frühwarnfristen heraus. Sie beseitigt die Meldepflicht nicht, und sie senkt die Sanktionsstufe für Produktsicherheit, technische Dokumentation, Schwachstellenbehandlung oder Supportzeitraum-Pflichten nicht. Solche Verstöße können weiter in der obersten CRA-Stufe liegen: 15 Mio. EUR oder 2,5 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist.
Macht mich die Veröffentlichung von Open-Source-Code unter dem CRA zum Hersteller?
Nein. Der Leitfadenentwurf der Kommission vom Juli 2026 stellt klar: Die Veröffentlichung von Quellcode ist keine Bereitstellung eines Produkts auf dem Markt. Beitragende, die die Veröffentlichung eines fertigen Produkts nicht kontrollieren, sind unter dem CRA keine Hersteller. Die Pflicht trifft den Akteur, der das Produkt mit digitalen Elementen im Rahmen einer gewerblichen Tätigkeit auf dem EU-Markt bereitstellt. Siehe Kommissionsleitfaden vom Juli.
Was ist der Unterschied zwischen der Fünf-Jahres-Untergrenze und der zehnjährigen Update-Verfügbarkeit?
Es sind zwei unabhängige Pflichten. Die Supportdauer-Regel verlangt, dass Sie Sicherheitsupdates für mindestens fünf Jahre ab Inverkehrbringen des Produkts bereitstellen, oder für die erwartete Lebensdauer des Produkts, falls diese kürzer ist. Fünf Jahre sind eine Untergrenze, nicht die Vorgabe: Ein Produkt mit zehn Jahren erwarteter Lebensdauer braucht eine zehnjährige Supportzusage. Die Verfügbarkeitsregel verlangt, dass jedes einzelne ausgelieferte Sicherheitsupdate mindestens zehn Jahre ab Veröffentlichungsdatum oder bis zum Ende des Supportzeitraums zum Download verfügbar bleibt, je nachdem, welcher Zeitraum länger ist. Ein im vierten Jahr eines fünfjährigen Supportzeitraums veröffentlichtes Update muss bis zum 14. Jahr nach Veröffentlichung herunterladbar bleiben.
Was sollte ich in diesem Quartal tun, wenn mein Produkt wichtig Klasse I ist?
Drei Dinge. Erstens: Binden Sie Konformitätsbewertungsstellen jetzt ein, auch wenn CRA-Kapazität in NANDO noch nicht gelistet ist. Die Kapazität ist begrenzt, und die formale Notifizierung ist geöffnet. Zweitens: Schließen Sie Ihre technische Dokumentation nach Anhang VII vor der Bewertung ab, denn die Akte ist die Eingabe für Modul B+C oder Modul H, und sie sauber zusammenzustellen dauert 3 bis 6 Monate. Drittens: Bauen Sie die SBOM-Erstellung in Ihre CI/CD-Pipeline ein, da sie die technische Dokumentation, den 24-Stunden-Meldeprozess und jeden künftigen Konformitätsvermutungsweg speist. Konkrete Artefakte zeigen der Leitfaden zur technischen Dokumentation und der SBOM-Erstellungsleitfaden.
Verwandte Artikel
Gilt der CRA für Ihr Produkt?
Beantworten Sie bis zu 11 einfache Fragen, um herauszufinden, ob Ihr Produkt unter die EU Cyberresilienz-Verordnung fällt. Erhalten Sie Ihr Ergebnis in unter 2 Minuten.
Bereit für CRA-Konformität?
Beginnen Sie mit der Verwaltung Ihrer SBOMs und Compliance-Dokumentation mit CRA Evidence.