Costi di conformità CRA: come pianificare il budget
Quadro pratico per stimare i costi di conformità CRA: costo della valutazione per categoria di prodotto, investimenti in strumenti e manutenzione continua.

In questo articolo
- Sintesi
- Due Scadenze, Due Budgets Diversi
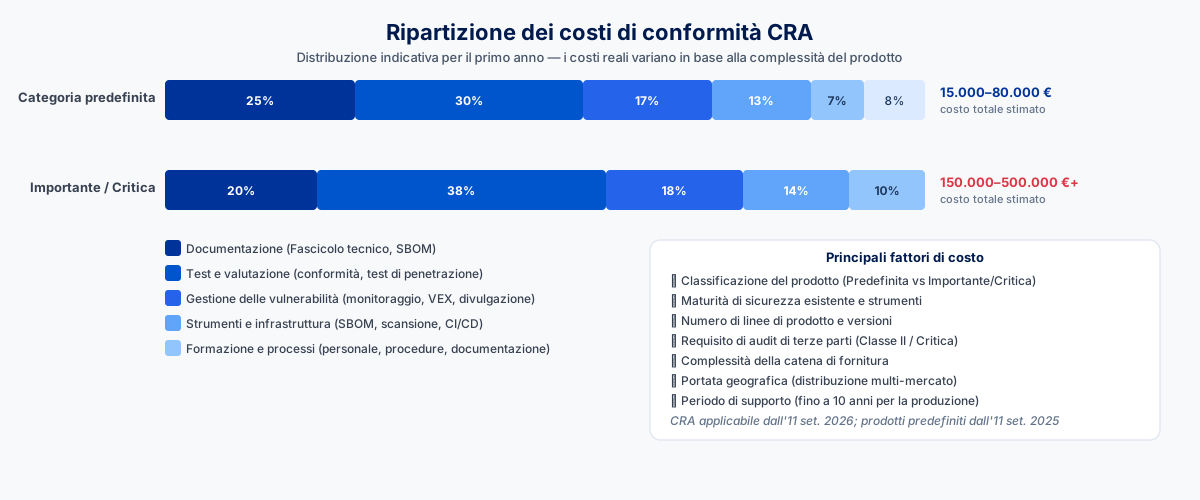
- Panoramica delle Categorie di Costo
- Stime dei Costi per Categoria di Prodotto
- Riepilogo Confronto Costi
- Fattori che Influenzano i Costi
- DIY vs. Outsourcing
- Framework di Pianificazione del Budget
- Considerazioni per le PMI
- Considerazioni sul ROI
- Checklist di Pianificazione del Budget
- Come CRA Evidence Aiuta
I costi di conformità al CRA variano in base alla categoria del prodotto, alla via di valutazione della conformità e alla maturità di sicurezza esistente. Non esiste una cifra unica. Un sensore IoT semplice che utilizza l'autovalutazione può farcela con EUR 20.000-60.000. Un firewall industriale che richiede un Organismo Notificato spenderà EUR 200.000-500.000 prima ancora di considerare gli obblighi continuativi. Questo articolo analizza i fattori che determinano queste cifre e ciò che i fabbricanti devono pianificare in modo realistico.
Suggerimento: I prodotti della categoria Default possono utilizzare l'autovalutazione (Modulo A). Questo mantiene i costi iniziali al minimo. Confermi la classificazione del suo prodotto prima di definire il budget. La maggior parte dei prodotti è Default. Per un sensore IoT semplice tramite autovalutazione: EUR 20.000-60.000.
Sintesi
- I costi di conformità CRA variano da EUR 20K (prodotto semplice, autovalutazione) a oltre EUR 500K (prodotto complesso, valutazione di terzi)
- Principali fattori di costo: percorso di valutazione della conformità, complessità del prodotto, maturità attuale della sicurezza
- I costi continuativi per la gestione delle vulnerabilità e gli aggiornamenti di sicurezza spesso superano la spesa iniziale per la conformità
- Le PMI affrontano costi per prodotto proporzionalmente più alti rispetto ai grandi fabbricanti
- Dall'11 settembre 2026: obblighi di segnalazione dell'Articolo 14 (segnalazione CSIRT, divulgazione vulnerabilità)
- Scadenza 11 dicembre 2027: tutti gli obblighi del fabbricante (conformità completa, marcatura CE, SBOM)
- Nessun tariffario di Organismo Notificato specifico per il CRA è stato ancora pubblicato, e le norme sugli organismi notificati si applicano dall'11 giugno 2026
- La Valutazione d'Impatto della Commissione Europea (SWD(2022) 282) ha stimato: ~EUR 18.400 per autovalutazione, ~EUR 25.000 per valutazione di terzi, EUR 126.000 per prodotti complessi come router
Due Scadenze, Due Budgets Diversi
Il CRA (Regolamento (UE) 2024/2847) prevede due tappe di conformità, ciascuna con diverse implicazioni di budget:
11 settembre 2026: si applicano gli obblighi di segnalazione (Articolo 14)
I fabbricanti devono avere attivi processi di divulgazione delle vulnerabilità e risposta agli incidenti. Questo significa:
- Un processo per rilevare e triaggiare le vulnerabilità attivamente sfruttate
- Capacità di segnalare al proprio CSIRT nazionale entro 24 ore dalla scoperta, con notifica completa entro 72 ore e rapporto finale entro 14 giorni dalla disponibilità di una correzione
- Per incidenti di sicurezza gravi: la stessa tempistica di preavviso 24h/72h, con rapporto finale entro un mese
Questa scadenza è passata. Non richiede la piena conformità del prodotto, ma richiede processi operativi. Preveda un budget separato per questo.
Nota: La Piattaforma di Segnalazione Unica CRA (il sistema che i fabbricanti usano per segnalare simultaneamente ai CSIRT nazionali e all'ENISA) è gestita dall'ENISA. È operativa dall'11 settembre 2026.
11 dicembre 2027: si applicano tutti gli obblighi del fabbricante
Fascicolo tecnico, valutazione della conformità, Dichiarazione di Conformità UE, marcatura CE, SBOM e requisiti di distribuzione degli aggiornamenti si applicano tutti da questa data.
Il quadro degli organismi notificati sotto il CRA (capo IV) si applica dall'11 giugno 2026. Gli Stati membri si adoperano per avere un numero sufficiente di organismi notificati entro l'11 dicembre 2026 (articolo 35, paragrafo 2). Al 17 ottobre 2026 NANDO non elenca alcun organismo notificato ai sensi del CRA. Si tratta di un vincolo di offerta: quando gli organismi saranno designati, la domanda sarà elevata e si formeranno code. I fabbricanti che necessitano della valutazione Modulo B+C devono tenere conto di questo nella loro pianificazione.
Panoramica delle Categorie di Costo
I costi di conformità CRA rientrano in cinque categorie:
STRUTTURA DEI COSTI DI CONFORMITA' CRA
==============================================================

COSTI UNA TANTUM
--------------------------------------------------------------

  1. VALUTAZIONE DI CONFORMITA'
     - Valutazione del rischio
     - Test di sicurezza
     - Documentazione
     - Tariffe Organismo Notificato (se applicabile)

  2. CONFIGURAZIONE INFRASTRUTTURA
     - Strumenti SBOM
     - Meccanismo di distribuzione aggiornamenti
     - Sistema di gestione vulnerabilita'
     - Repository documentazione

  3. REMEDIATION DEL PRODOTTO
     - Correzione gap di sicurezza
     - Modifiche all'architettura
     - Implementazione secure boot
     - Aggiornamenti crittografia

COSTI CONTINUATIVI
--------------------------------------------------------------

  4. GESTIONE VULNERABILITA'
     - Monitoraggio e triage
     - Sviluppo patch
     - Notifica clienti
     - Segnalazione CSIRT nazionale (Articolo 14)

  5. MANUTENZIONE PERIODO DI SUPPORTO
     - Distribuzione aggiornamenti
     - Test di sicurezza (continuativi)
     - Aggiornamenti documentazione
     - Supporto clienti
Stime dei Costi per Categoria di Prodotto
Su queste cifre: Le analisi dettagliate qui sotto sono stime illustrative, non preventivi verificati. Sono calibrate rispetto ai benchmark pubblicati: la Valutazione d'Impatto della CE (SWD(2022) 282) ha modellato l'autovalutazione a ~EUR 18.400 per prodotto in media, la valutazione di terzi a ~EUR 25.000 e prodotti complessi come i router a EUR 126.000. I tassi pre-CRA del mercato (France CSPN: EUR 25.000-35.000, Netherlands BSPA: media EUR 40.000) forniscono ulteriori riferimenti. Nessuna tariffa specifica CRA di Organismo Notificato è stata pubblicata. Queste fasce riflettono i tassi di mercato pre-CRA per la valutazione della cybersicurezza nell'UE. I costi effettivi dipendono dal suo prodotto, dalla maturità di sicurezza esistente, dal fornitore di servizi e dalla tempistica. Usi questi dati come framework di pianificazione, non come preventivo.
Prodotti Default (Autovalutazione Modulo A)
La maggior parte dei prodotti rientra qui. L'autovalutazione mantiene i costi più bassi.
PRODOTTO DEFAULT - STIMA DEI COSTI

SCENARIO: Sensore IoT, prodotto esistente, maturita' di sicurezza moderata
----------------------------------------------------------------

COSTI UNA TANTUM:

Valutazione del Rischio
+-- Effort interno (40-80 ore)              EUR 4.000 - EUR 8.000
\-- Consulente esterno (opzionale)          EUR 5.000 - EUR 15.000

Test di Sicurezza
+-- Scansione vulnerabilita'                EUR 1.000 - EUR 3.000
+-- Penetration testing                     EUR 5.000 - EUR 15.000
\-- Code review (se applicabile)            EUR 3.000 - EUR 10.000

Documentazione
+-- Preparazione fascicolo tecnico          EUR 5.000 - EUR 15.000
+-- Setup generazione SBOM                  EUR 1.000 - EUR 5.000
\-- DoC e istruzioni utente                 EUR 1.000 - EUR 3.000

Infrastruttura
+-- Strumenti SBOM                          EUR 0 - EUR 5.000/anno
+-- Meccanismo distribuzione aggiornamenti  EUR 5.000 - EUR 20.000
\-- Tracciamento vulnerabilita'             EUR 0 - EUR 10.000/anno

----------------------------------------------------------------
TOTALE UNA TANTUM:                          EUR 20.000 - EUR 80.000
----------------------------------------------------------------

COSTI CONTINUATIVI (per anno):

Gestione vulnerabilita'                     EUR 10.000 - EUR 30.000
Sviluppo e test aggiornamenti               EUR 15.000 - EUR 40.000
Manutenzione documentazione                 EUR 2.000 - EUR 5.000
Supporto clienti (sicurezza)                EUR 5.000 - EUR 15.000

----------------------------------------------------------------
CONTINUATIVO ANNUALE:                       EUR 32.000 - EUR 90.000
----------------------------------------------------------------

COSTO TOTALE DI PROPRIETA' 5 ANNI:          EUR 180.000 - EUR 530.000
Important Class I (Modulo B+C Richiesto in Pratica)
Maggiore scrutinio, più documentazione, coinvolgimento dell'Organismo Notificato per la maggior parte dei fabbricanti.
Nota sugli standard armonizzati: L'autovalutazione con Modulo A è disponibile per i prodotti Important Class I solo quando sono stati pubblicati standard armonizzati rilevanti sotto il CRA e il fabbricante li applica integralmente. Al 17 ottobre 2026 non abbiamo trovato alcuno standard armonizzato CRA citato nella Gazzetta ufficiale. EN 18031-1/2/3 (pubblicati gennaio 2025, riferimento GU UE 2025/138) sono armonizzati sotto la Direttiva Apparecchiature Radio (RED), non sotto il CRA. Finché gli standard armonizzati CRA non saranno formalmente adottati, la maggior parte dei fabbricanti di Important Class I avrà bisogno del Modulo B+C. Pianifichi il budget di conseguenza.
IMPORTANT CLASS I - STIMA DEI COSTI

SCENARIO: Serratura intelligente, Important Class I
----------------------------------------------------------------

SITUAZIONE ATTUALE (Modulo B+C, nessuno standard armonizzato CRA):

Valutazione del Rischio
+-- Valutazione completa                    EUR 8.000 - EUR 20.000
\-- Analisi gap standard                    EUR 5.000 - EUR 15.000

Test di Sicurezza
+-- Suite test sicurezza completa           EUR 15.000 - EUR 40.000
+-- Test conformita' agli standard          EUR 10.000 - EUR 25.000
\-- Validazione terze parti                 EUR 10.000 - EUR 30.000

Documentazione
+-- Fascicolo tecnico (dettagliato)         EUR 15.000 - EUR 35.000
+-- Evidenze conformita' standard           EUR 5.000 - EUR 15.000
\-- SBOM e documenti correlati              EUR 3.000 - EUR 8.000

Organismo Notificato (Modulo B+C)
+-- Domanda e revisione                     EUR 5.000 - EUR 15.000
+-- Esame UE del tipo                       EUR 20.000 - EUR 60.000
+-- Tariffe di test                         EUR 10.000 - EUR 40.000
\-- Emissione certificato                   EUR 2.000 - EUR 5.000

----------------------------------------------------------------
TOTALE UNA TANTUM:                          EUR 110.000 - EUR 310.000
----------------------------------------------------------------

OPZIONE FUTURA: SE VENGONO ADOTTATI STANDARD ARMONIZZATI CRA (Modulo A):

Rimuovere le tariffe Organismo Notificato sopra.
La stima una tantum si ridurrebbe a circa:  EUR 70.000 - EUR 190.000

----------------------------------------------------------------

COSTI CONTINUATIVI (per anno):

Gestione vulnerabilita'                     EUR 15.000 - EUR 40.000
Sviluppo e test aggiornamenti               EUR 15.000 - EUR 40.000
Monitoraggio standard                       EUR 2.000 - EUR 5.000
Test avanzati                               EUR 5.000 - EUR 15.000
Sorveglianza ON (Modulo B+C)                EUR 5.000 - EUR 15.000

----------------------------------------------------------------
CONTINUATIVO ANNUALE:                       EUR 45.000 - EUR 125.000
----------------------------------------------------------------
Important Class II (via di terzi)
Valutazione di terzi richiesta: Modulo B+C, Modulo H oppure uno schema di certificazione a livello di garanzia «sostanziale», dove disponibile (Articolo 32(3)). Costi più alti inevitabili.
IMPORTANT CLASS II - STIMA DEI COSTI

SCENARIO: Firewall industriale, Important Class II (Allegato III, Parte II)
----------------------------------------------------------------

COSTI UNA TANTUM:

Valutazione del Rischio
+-- Threat modeling completo                EUR 15.000 - EUR 40.000
\-- Valutazione sicurezza industriale       EUR 10.000 - EUR 30.000

Test di Sicurezza
+-- Audit sicurezza completo                EUR 25.000 - EUR 75.000
+-- Test protocolli industriali             EUR 15.000 - EUR 40.000
\-- Test di conformita'                     EUR 10.000 - EUR 30.000

Documentazione
+-- Fascicolo tecnico (esteso)              EUR 25.000 - EUR 60.000
+-- Doc architettura sicurezza              EUR 10.000 - EUR 25.000
\-- Report test ed evidenze                 EUR 5.000 - EUR 15.000

Organismo Notificato (Modulo B+C)
+-- Domanda e pianificazione                EUR 10.000 - EUR 25.000
+-- Esame UE del tipo                       EUR 40.000 - EUR 100.000
+-- Test in laboratorio                     EUR 20.000 - EUR 60.000
\-- Certificazione                          EUR 5.000 - EUR 15.000

----------------------------------------------------------------
TOTALE UNA TANTUM:                          EUR 190.000 - EUR 515.000
----------------------------------------------------------------

COSTI CONTINUATIVI (per anno):

Gestione vulnerabilita' avanzata            EUR 30.000 - EUR 80.000
Test sicurezza continui                     EUR 20.000 - EUR 50.000
Audit sorveglianza ON                       EUR 10.000 - EUR 25.000
Manutenzione documentazione                 EUR 5.000 - EUR 15.000
Supporto clienti (enterprise)               EUR 15.000 - EUR 40.000

----------------------------------------------------------------
CONTINUATIVO ANNUALE:                       EUR 80.000 - EUR 210.000
----------------------------------------------------------------
Prodotti Critici (Allegato IV: Modulo B+C)
I prodotti critici (Allegato IV) richiedono attualmente una valutazione di conformità di terzi tramite un Organismo Notificato (Modulo B+C o Modulo H), oppure tramite uno schema di certificazione europeo della cibersicurezza disponibile e applicabile (Articoli 32(3) e 32(4)(b)).
L'EUCC (Regolamento di Esecuzione della Commissione (UE) 2024/482) è uno schema di certificazione basato sui Common Criteria spesso discusso insieme ai prodotti dell'Allegato IV, ma non è attualmente obbligatorio per essi. Ai sensi dell'Articolo 8(1), la Commissione può adottare un atto delegato che richieda ai prodotti con la funzionalità principale di una categoria dell'Allegato IV di ottenere un certificato europeo di cibersicurezza a un livello di garanzia almeno "sostanziale". Nessun atto delegato di questo tipo è stato adottato al 17 ottobre 2026. Fino all'adozione, i prodotti dell'Allegato IV seguono i percorsi dell'Articolo 32(3): Modulo B+C, Modulo H, oppure uno schema europeo di certificazione della cibersicurezza disponibile e applicabile a un livello di garanzia almeno "sostanziale" (Articolo 32(4)(b)).
Se la Commissione attiva il percorso di certificazione ai sensi dell'Articolo 8(1) per una categoria dell'Allegato IV, il certificato europeo di cibersicurezza diventa il percorso di conformità per quel prodotto ai sensi dell'Articolo 32(4)(a), in sostituzione del Modulo B+C anziché in aggiunta ad esso. Le stime dei costi qui sotto riflettono uno scenario di massima che include una valutazione di certificazione.
L'Allegato IV elenca attualmente solo tre tipologie di prodotto: Dispositivi Hardware con Casseforti di Sicurezza, gateway di contatori intelligenti con funzioni di sicurezza avanzate e smartcard o dispositivi simili inclusi gli elementi sicuri.
PRODOTTO CRITICO - STIMA DEI COSTI

SCENARIO: Modulo di sicurezza hardware (Allegato IV, voce 1)
----------------------------------------------------------------

COSTI UNA TANTUM:

Valutazione della Sicurezza
+-- Valutazione livello Common Criteria     EUR 100.000 - EUR 300.000
+-- Threat modeling e analisi               EUR 30.000 - EUR 80.000
\-- Valutazione crittografica               EUR 20.000 - EUR 60.000

Valutazione di Conformita'
+-- Modulo B+C (Organismo Notificato)       EUR 75.000 - EUR 175.000
+-- Certificazione EUCC (CAB)               EUR 100.000 - EUR 400.000
\-- Test in laboratorio                     EUR 50.000 - EUR 150.000

Documentazione
+-- Fascicolo tecnico (completo)            EUR 40.000 - EUR 100.000
+-- Documentazione security target          EUR 30.000 - EUR 80.000
\-- Evidenze di certificazione              EUR 20.000 - EUR 50.000

----------------------------------------------------------------
TOTALE UNA TANTUM:                          EUR 465.000 - EUR 1.395.000
----------------------------------------------------------------

COSTI CONTINUATIVI (per anno):

Manutenzione certificazione                 EUR 50.000 - EUR 150.000
Monitoraggio e risposta sicurezza           EUR 50.000 - EUR 120.000
Valutazioni annuali                         EUR 30.000 - EUR 80.000

----------------------------------------------------------------
CONTINUATIVO ANNUALE:                       EUR 130.000 - EUR 350.000
----------------------------------------------------------------
Riepilogo Confronto Costi
Tutte le cifre sono illustrative. Nessuna tariffa specifica CRA di Organismo Notificato è stata pubblicata; le fasce sono basate sui tassi di mercato pre-CRA per la valutazione della cybersicurezza nell'UE e sui commenti del settore.
| Categoria | Una Tantum | Continuativo Annuale | TCO 5 Anni |
|---|---|---|---|
| Default (Modulo A) | EUR 20K-80K | EUR 32K-90K | EUR 180K-530K |
| Important I (attuale, Modulo B+C) | EUR 110K-310K | EUR 50K-140K | EUR 360K-1,0M |
| Important I (futuro, Modulo A con standard armonizzati) | EUR 70K-190K | EUR 45K-125K | EUR 295K-815K |
| Important II (Modulo B+C) | EUR 190K-515K | EUR 80K-210K | EUR 590K-1,6M |
| Critico (Modulo B+C, Modulo H, o uno schema di certificazione oggi; percorso Art. 8(1) una volta attivato) | EUR 465K-1,4M | EUR 130K-350K | EUR 1,1M-3,2M |
Avvertenza: I costi nascosti includono il monitoraggio continuo delle vulnerabilità, la distribuzione degli aggiornamenti di sicurezza e l'impegno per l'intero periodo di supporto. Li includa nel suo costo totale di conformità. Le code degli Organismi Notificati saranno probabilmente significative man mano che arrivano le designazioni, ora che le norme sugli organismi notificati si applicano. Pianifichi i tempi di attesa in anticipo.
Fattori che Influenzano i Costi
Cosa Aumenta i Costi
| Fattore | Impatto | Perché |
|---|---|---|
| Complessità del prodotto | Alto | Più componenti, più superficie d'attacco, più test |
| Bassa maturità di sicurezza | Alto | Gap remediation necessaria prima della conformità |
| Valutazione di terzi | Alto | Le tariffe ON sono significative |
| Prodotti multipli | Medio | Alcuni costi si moltiplicano per prodotto |
| Architettura legacy | Medio | Potrebbe richiedere riprogettazione per aggiornamenti sicuri |
| Timeline stretta | Medio | Tariffe urgenza e workstream paralleli; code organismi notificati |
Cosa Riduce i Costi
| Fattore | Impatto | Perché |
|---|---|---|
| Pratiche di sicurezza esistenti | Alto | Meno remediation, documentazione più veloce |
| Infrastruttura riutilizzabile | Alto | Strumenti SBOM e sistemi di aggiornamento servono più prodotti |
| Prodotto semplice | Medio | Meno superficie d'attacco, test più veloci |
| Inizio anticipato | Medio | Nessuna tariffa urgenza, tempo per le code degli organismi notificati |
DIY vs. Outsourcing
Fai da Te (Interno)
Ideale per:
- Organizzazioni con competenze di sicurezza
- Prodotti multipli (ammortizza l'investimento di apprendimento)
- Prodotti semplici e Default
Profilo di costo:
- Costi diretti più bassi
- Maggiore investimento di tempo
- Rischio di rifacimento se eseguito in modo errato
Tipiche esigenze del team interno:
TEAM DI CONFORMITA' INTERNO (DIY)

Ruoli a tempo pieno:
- Security Engineer (0,5-1 FTE)
- Compliance/Normativo (0,25-0,5 FTE)
- Documentazione (0,25 FTE)

Costo annuale stimato: EUR 80.000 - EUR 180.000
(Copre piu' prodotti)
Outsourcing a Consulenti
Ideale per:
- Esigenze di conformità una tantum
- Nessuna competenza interna di sicurezza
- Prodotti complessi, Importanti e Critici
Profilo di costo:
- Costi diretti più alti
- Timeline più rapida
- Competenze incluse
Tariffe tipiche dei consulenti (mercato UE):
TARIFFE CONSULENTI (mercato UE)

Valutazione sicurezza:   EUR 150 - EUR 300/ora
Scrittura tecnica:       EUR 100 - EUR 200/ora
Consulenza conformita':  EUR 200 - EUR 400/ora
Penetration testing:     EUR 1.000 - EUR 2.500/giorno

Progetto di conformita' completo:
- Prodotto Default:      EUR 30.000 - EUR 80.000
- Important Class I:     EUR 80.000 - EUR 200.000
- Important Class II:    EUR 150.000 - EUR 400.000
Approccio Ibrido (Consigliato)
Ideale per: La maggior parte delle organizzazioni
APPROCCIO IBRIDO

Interno:
- Conoscenza del prodotto
- Manutenzione continua
- Aggiornamenti documentazione
- Gestione quotidiana delle vulnerabilita'

Outsourcing:
- Valutazione iniziale del rischio
- Penetration testing
- Coordinamento Organismo Notificato
- Remediation gap (specializzata)
Framework di Pianificazione del Budget
Fase 1: Valutazione (da avviare ora, per dicembre 2027)
BUDGET FASE VALUTAZIONE

Classificazione del prodotto            EUR 2.000 - EUR 10.000
Analisi gap                             EUR 10.000 - EUR 40.000
Roadmap di conformita'                  EUR 5.000 - EUR 15.000
----------------------------------------------------
TOTALE:                                 EUR 17.000 - EUR 65.000
Fase 2: Operatività delle segnalazioni (si applica dall'11 settembre 2026)
BUDGET PREPARAZIONE ALLE SEGNALAZIONI

Processo di gestione vulnerabilita'     EUR 5.000 - EUR 20.000
Setup risposta agli incidenti           EUR 5.000 - EUR 15.000
Collegamento CSIRT e test processo      EUR 3.000 - EUR 10.000
----------------------------------------------------
TOTALE:                                 EUR 13.000 - EUR 45.000
Fase 3: Remediation (In Corso Fino al 2027)
BUDGET FASE REMEDIATION

Miglioramenti di sicurezza              EUR 20.000 - EUR 200.000
Modifiche architettura                  EUR 10.000 - EUR 100.000
Implementazione strumenti               EUR 5.000 - EUR 30.000
----------------------------------------------------
TOTALE:                                 EUR 35.000 - EUR 330.000
Fase 4: Valutazione di Conformità (H2 2026 - H1 2027)
BUDGET VALUTAZIONE DI CONFORMITA'

Preparazione documentazione             EUR 10.000 - EUR 50.000
Test                                    EUR 15.000 - EUR 100.000
Organismo Notificato (se richiesto)     EUR 40.000 - EUR 200.000
----------------------------------------------------
TOTALE:                                 EUR 65.000 - EUR 350.000
Fase 5: Continuativo (Post-Conformità)
BUDGET ANNUALE CONTINUATIVO

Gestione vulnerabilita'                 EUR 15.000 - EUR 50.000
Sviluppo aggiornamenti                  EUR 20.000 - EUR 60.000
Manutenzione documentazione             EUR 5.000 - EUR 15.000
Strumenti e abbonamenti                 EUR 5.000 - EUR 20.000
----------------------------------------------------
TOTALE ANNUALE:                         EUR 45.000 - EUR 145.000
Considerazioni per le PMI
Costi Proporzionalmente Più Alti
Le PMI affrontano costi per prodotto più alti perché:
- I costi fissi (strumenti, formazione) si distribuiscono su meno prodotti
- Meno infrastruttura di sicurezza esistente
- Più supporto esterno tipicamente necessario
La Valutazione d'Impatto della Commissione Europea (SWD(2022) 282) ha rilevato che oltre il 99% dei fabbricanti di prodotti con elementi digitali sono PMI. La CE non è riuscita a quantificare i differenziali di costo esatti per PMI, ma ha citato dati ENISA che mostrano che il 12,3% delle PMI riporta prestazioni di cybersicurezza inferiori agli standard del settore rispetto al 2,1% delle grandi imprese. I rappresentanti del settore PMI hanno valutato i requisiti di conformità obbligatori orizzontali a 3,7 su 5 per l'onere dei costi. Il problema strutturale è semplice: un grande fabbricante che distribuisce i costi degli strumenti una tantum su 50 prodotti ha un'economia unitaria fondamentalmente diversa da una PMI con due prodotti.
Strategie di Riduzione Costi per PMI
OTTIMIZZAZIONE COSTI PMI

1. Inizi con l'analisi gap
   - Sappia esattamente di cosa ha bisogno prima di spendere
   - Eviti l'over-engineering per la sua categoria di prodotto effettiva

2. Usi strumenti open-source
   - SBOM: Syft, Trivy (gratuiti)
   - Scansione vulnerabilita': Trivy, Grype (gratuiti)
   - Risparmia EUR 5.000-20.000/anno sugli strumenti

3. Sfrutti gli standard armonizzati (quando disponibili)
   - Nessuno standard armonizzato CRA citato nella Gazzetta ufficiale al 17 ottobre 2026
   - Quando pubblicati: seguirli abilita il Modulo A per Important Class I
   - Si evitano i costi significativi dell'Organismo Notificato per quei prodotti

4. Servizi condivisi
   - Consorzi di settore
   - Servizi di conformita' gestiti
   - Team sicurezza frazionato

5. Approccio graduale
   - Dia priorità alle segnalazioni (in vigore da settembre 2026)
   - Poi affronti la conformita' del prodotto per dicembre 2027

6. Supporto governativo
   - Programma Europa Digitale UE
   - Contributi nazionali digitalizzazione PMI
   - Programmi regionali cybersicurezza
Template di Budget per PMI
BUDGET CRA PMI (Prodotto Default Singolo)

ANNO 1 (Raggiungimento Conformita'):
Preparazione agli obblighi di segnalazione (entro set. 2026)  EUR 15.000
Remediation gap                          EUR 20.000
Documentazione                           EUR 10.000
Test                                     EUR 10.000
Setup strumenti                          EUR 5.000
Contingenza (20%)                        EUR 12.000
--------------------------------------------
TOTALE ANNO 1:                           EUR 72.000

ANNI 2-5 (Continuativo):
Manutenzione annuale                     EUR 30.000/anno
--------------------------------------------
TOTALE 5 ANNI:                           EUR 192.000
Considerazioni sul ROI
Costo della Non-Conformità
| Conseguenza | Costo Potenziale |
|---|---|
| Sanzioni amministrative | Fino a EUR 15M o 2,5% del fatturato annuo (Articolo 64, Regolamento 2024/2847) |
| Ritiro prodotto | Ricavi persi più costi richiamo |
| Danno reputazionale | Perdita clienti |
| Perdita accesso al mercato | Non può vendere nell'UE |
| Esposizione responsabilità | Reclami dei clienti |
Per le fasce sanzionatorie e le misure sul prodotto che stanno dietro a queste voci di costo, si veda Sanzioni e vigilanza del mercato per il CRA.
Benefici della Conformità
| Beneficio | Valore |
|---|---|
| Accesso al mercato UE | Obbligatorio per vendere prodotti con elementi digitali nell'UE dopo dicembre 2027 |
| Fiducia clienti | Postura di sicurezza verificabile |
| Riduzione costi incidenti | La gestione proattiva delle vulnerabilità riduce l'impatto delle violazioni |
| Difesa due diligence | La conformità documentata limita la responsabilità |
Checklist di Pianificazione del Budget
CHECKLIST PIANIFICAZIONE BUDGET CRA

VALUTAZIONE INIZIALE:
[ ] Prodotti classificati (Default/Important Class I o II/Critico)
[ ] Maturita' di sicurezza attuale valutata
[ ] Analisi gap completata
[ ] Via di conformita' determinata (A, B+C o H)
[ ] Piano di preparazione alle segnalazioni operativo

BUDGET UNA TANTUM:
[ ] Costi valutazione del rischio
[ ] Costi remediation (se esistono gap)
[ ] Preparazione documentazione
[ ] Test (interno ed esterno)
[ ] Tariffe Organismo Notificato (se applicabile)
[ ] Implementazione strumenti
[ ] Formazione
[ ] Contingenza (15-25%)

BUDGET CONTINUATIVO:
[ ] Gestione vulnerabilita' (processi Articolo 14)
[ ] Sviluppo e test aggiornamenti
[ ] Manutenzione documentazione
[ ] Abbonamenti strumenti
[ ] Sorveglianza ON (se applicabile)
[ ] Supporto clienti (sicurezza)

PIANIFICAZIONE RISORSE:
[ ] Allocazione FTE interni
[ ] Esigenze di consulenti esterni
[ ] Timeline coinvolgimento Organismo Notificato (code previste man mano che arrivano le designazioni)
[ ] Budget approvato dalla direzione
[ ] Piano di spesa graduale
Come CRA Evidence Aiuta
CRA Evidence riduce i costi di conformità combinando generazione SBOM, tracciamento vulnerabilità e documentazione in un'unica piattaforma. I template riducono il tempo di preparazione del fascicolo tecnico. Il monitoraggio automatizzato riduce lo sforzo manuale continuo per la gestione delle vulnerabilità.
Letture correlate:
Classificazione: I suoi costi dipendono dalla classificazione. Consulti la nostra guida alla classificazione dei prodotti.
Valutazione: Analisi dettagliata dei costi per modulo di conformità nella nostra guida alla valutazione di conformità.
Startup: Approcci economici nella nostra guida alla conformità per startup.
Questo articolo è fornito solo a scopo informativo e non costituisce consulenza legale. Le stime dei costi sono illustrative e varieranno in base alle circostanze specifiche.
Articoli correlati
Il CRA si applica al tuo prodotto?
Rispondi fino a 11 semplici domande per scoprire se il tuo prodotto rientra nell'ambito del Regolamento sulla ciberresilienza dell'UE. Ottieni il risultato in meno di 2 minuti.
Pronto a raggiungere la conformità CRA?
Inizia a gestire i tuoi SBOM e la documentazione di conformità con CRA Evidence.