Le guide CRA des passerelles de compteurs intelligents
Résumé
Une passerelle de compteur intelligent est le seul produit énergétique que le CRA place dans son niveau le plus haut, celui qu'il qualifie de Critique. Cela change le travail. Un produit Critique ne peut pas se contenter d'autodéclarer sa conformité comme le fait un routeur ordinaire. Il doit être validé par un évaluateur externe. Savoir si votre appareil est vraiment cette passerelle, ou seulement un compteur connecté standard, se décide par un premier document à rédiger : la note de périmètre de comptage.
Tout appareil de comptage n'est pas Critique. Un sous-compteur, un répartiteur de frais de chauffage, un module radio de compteur d'eau ou une passerelle énergétique grand public relève toujours du CRA, mais ce n'est pas automatiquement une passerelle de compteur intelligent. Le label Critique vise la passerelle qui sert d'unité de communication d'un système de comptage intelligent, et les appareils vendus pour assurer une fonction de sécurité. Une règle de l'UE de 2025 l'a rendu contraignant et a confirmé qu'il atteint aussi les passerelles gaz et chaleur, pas seulement l'électricité. Un compteur ne devient pas Critique au seul motif qu'il mesure une consommation ou utilise du chiffrement.
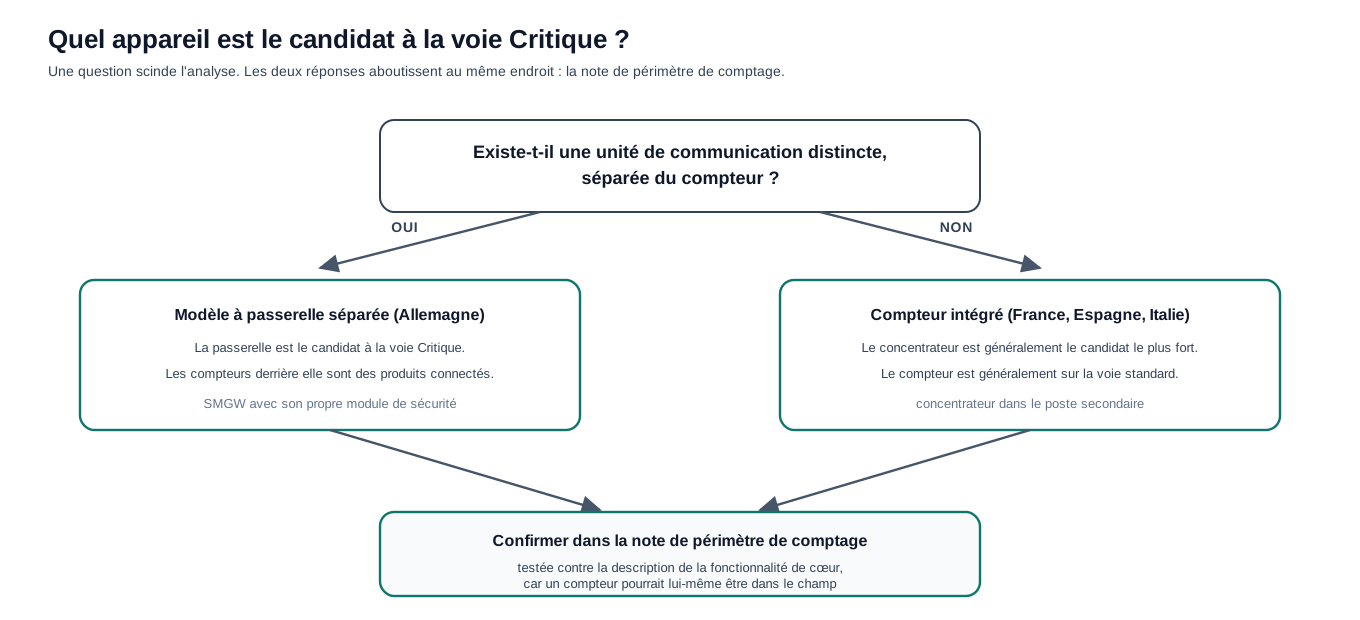
Dans le modèle allemand, un boîtier de communication distinct s'intercale entre les compteurs et le réseau. La France, l'Espagne et l'Italie procèdent autrement : le compteur mesure et communique en une seule unité et dialogue avec un concentrateur de données dans le poste local, sans boîtier domestique. Là, la question Critique se déplace vers le concentrateur.
La note nomme les parties du système : le compteur, la passerelle, la liaison descendante vers les compteurs, les raccordements domestique et étendu, le module de sécurité qui détient les clés, l'administrateur qui gère le parc, le service de mise à jour, les données de confidentialité des relevés, le flux d'installation et qui fait quoi entre le fabricant et le distributeur d'énergie. Cette seule décision fixe la voie de conformité.
Deux éléments façonnent le dossier avant même que la voie de conformité ne commence. Premièrement, une évaluation CRA ne valide pas la fonction métrologique scellée : une mise à jour de sécurité nécessite toujours un contrôle d'impact métrologique avant de toucher un logiciel de mesure légalement pertinent. Deuxièmement, les obligations de signalement des vulnérabilités activement exploitées et des incidents graves commencent le 11 septembre 2026, en amont de l'application complète du CRA le 11 décembre 2027, et elles atteignent les produits déjà sur le marché : un parc de compteurs ou de passerelles installé peut donc porter une obligation de signalement active là même où le reste du CRA ne s'applique qu'après une modification substantielle.
| Variante produit | Voie CRA probable | Pourquoi |
|---|---|---|
| Passerelle de compteur intelligent dans un système de comptage intelligent | Voie produit Critique | Le CRA place les passerelles de compteurs intelligents au sein des systèmes de comptage intelligents dans son niveau Critique |
| Sous-compteur électrique connecté, sous-compteur gaz, chaleur ou eau, ou module radio | Voie standard dans le champ sauf si une autre fonction listée s'applique | Un produit de comptage connecté, pas la passerelle qui est l'unité de communication d'un système de comptage intelligent |
| Logiciel de tête de réseau fourni avec la passerelle | Dépendant du périmètre | Peut faire partie du produit lorsqu'il est nécessaire à la fonction prévue |
| Passerelle de données énergétiques pour les consommateurs | Voie standard | Affiche ou retransmet généralement les relevés |
| Appareil vendu pour une finalité de sécurité avancée, y compris le cryptotraitement sécurisé | Voie produit Critique | C'est la finalité de sécurité avancée, pas l'usage ordinaire de la cryptographie, qui détermine la voie |
| Compteur DSO intégré (modèle Linky, espagnol ou italien) | Voie standard dans la plupart des conceptions | Un compteur terminal connecté, pas l'unité de communication du système |
| Concentrateur de données dans le poste secondaire | Candidat à la voie Critique, confirmé dans la note de périmètre | Le nœud d'agrégation et de contrôle de la communication du système de comptage |
Ce que le CRA exige pour les passerelles de compteurs intelligents
Le CRA traite une passerelle de compteur intelligent comme un produit unique fait de nombreux éléments numériques. Le produit peut inclure le firmware du compteur, le système d'exploitation de la passerelle, le module de communication, la pile DLMS/COSEM (le protocole standard de données de comptage) ou la pile de protocole propriétaire du compteur, la SIM, l'eSIM ou l'identifiant radio, le magasin de clés, le connecteur de tête de réseau (la liaison vers le système central de collecte du distributeur), l'afficheur local, une application mobile, un portail cloud, le service de mise à jour, l'outil d'installation et le processus de gestion des vulnérabilités. Il exclut normalement le système de facturation du distributeur, l'approbation métrologique légale, les systèmes d'exploitation du réseau et le contrat d'énergie du client, sauf si le même fabricant les fournit dans le cadre du produit.
Ce périmètre est au cœur du dossier. Les preuves doivent maintenir la cybersécurité séparée de la métrologie légale, tout en documentant les interfaces entre la passerelle, les compteurs et la tête de réseau. L'approbation métrologique au titre de la directive sur les instruments de mesure et des règles nationales de comptage répond à une autre question que le CRA. L'une prouve que la mesure est correcte et scellée. L'autre prouve que le produit connecté résiste aux attaques pendant sa période d'assistance. Un fabricant qui confond les deux se retrouve avec un dossier qui ne satisfait aucun des deux évaluateurs.
| Domaine d'exigence | Ce qu'un fabricant de passerelle de compteur intelligent doit capturer |
|---|---|
| Finalité prévue | Passerelle dans un système de comptage intelligent, sous-compteur, répartiteur, module radio, passerelle grand public, ou appareil vendu pour une finalité de sécurité avancée |
| Vérification Critique | Si le produit est une passerelle au sein d'un système de comptage intelligent, ou un autre produit de comptage connecté sur la voie standard |
| Périmètre du produit | Interface compteur, passerelle, module de communication, module de sécurité, connecteur de tête de réseau, afficheur local, outil d'installation, service de mise à jour et systèmes du distributeur exclus |
| État sécurisé par défaut | Authentification mutuelle sur chaque liaison, aucun secret de lot partagé, mises à jour signées, rejet du retour arrière, exposition minimisée des données et accès de débogage verrouillé |
| Cycle de vie des clés | Identité par appareil, provisionnement de certificats, rotation, révocation, mise en service et mise hors service, avec le module de sécurité comme ancre de confiance |
| Confidentialité des relevés | Données d'intervalle, événements de fraude et de coupure, inférence d'occupation, profils de traitement, pseudonymisation, conservation et export d'assistance |
| Voie de mise à jour | Firmware signé, décision d'impact métrologique, déploiement progressif sur le parc, récupération et repli |
| Répartition des rôles | Fabricant de compteur, fabricant de passerelle, distributeur, administrateur de passerelle, installateur, importateur et responsabilités sous marque blanche |
| Assistance et signalement | Déclaration de période d'assistance, disponibilité des mises à jour de sécurité, contact unique pour les vulnérabilités et flux de signalement au titre de l'Article 14 |
Les exigences de cybersécurité et la documentation technique qui les prouve fonctionnent de la même manière pour tout produit CRA, et le guide de documentation technique les couvre. Cette page se concentre sur ce qui est propre à une passerelle de comptage : la classification Critique, la voie de conformité, l'architecture de la passerelle et les preuves spécifiques au comptage.
Votre appareil est-il dans le niveau Critique ?
Le label Critique est étroit, et un produit de comptage peut se trouver de part et d'autre. Un appareil est la passerelle Critique lorsqu'il est l'unité de communication du système de comptage : il contrôle la liaison avec les distributeurs, traite les données du compteur et les données personnelles, exécute la cryptographie, et peut isoler le système par pare-feu et contrôler d'autres appareils. Un compteur qui se contente de mesurer et de rapporter reste sur la voie standard, et utiliser une cryptographie forte pour protéger une fonction ordinaire ne rend pas non plus un appareil Critique. Le règlement d'exécution (UE) 2025/2392 (le règlement d'exécution), contraignant depuis le 21 décembre 2025, fixe ce test et l'étend aux passerelles gaz et chaleur, pas seulement l'électricité. Tranchez la réponse une fois pour toutes dans la note de périmètre. Le tableau du Résumé ci-dessus associe les variantes courantes à leur voie.
Comment l'architecture diffère selon les pays de l'UE
L'Allemagne utilise un modèle à passerelle séparée avec une unité de communication distincte, le modèle autour duquel la liste Critique a été conçue. La France, l'Espagne et l'Italie ne comptent pas ainsi. Elles exploitent des compteurs intégrés qui mesurent et communiquent en une seule unité scellée et atteignent directement un concentrateur de données dans le poste secondaire, sans boîtier de passerelle domestique. Le concentrateur gère l'agrégation et la liaison montante, donc les preuves CRA s'attachent toujours, mais à des appareils différents, et la question de la voie Critique se déplace avec elles. Le modèle allemand a sa propre section ci-dessous.
La forme est la même sur les trois marchés : un compteur intégré chez le client, un courant porteur en ligne à bande étroite remontant la ligne basse tension, un concentrateur dans le poste de distribution, puis une liaison cellulaire vers l'opérateur. Ce qui change, c'est la technologie de courant porteur, le canal consommateur et, en Italie, une seconde interface radio. Dans chacun, le concentrateur est le nœud qui agrège de nombreux compteurs et contrôle la communication avec les tiers autorisés. Le compteur intégré est normalement un produit connecté sur la voie standard. Aucune des deux décisions n'est automatique. Le règlement d'exécution fait reposer la catégorie sur la fonctionnalité de cœur, de sorte qu'un compteur dont les fonctions propres correspondent à la description de la passerelle peut être argumenté dans le niveau Critique, et le fabricant fixe la répartition dans la note de périmètre plutôt que de la présumer.
France : Enedis Linky
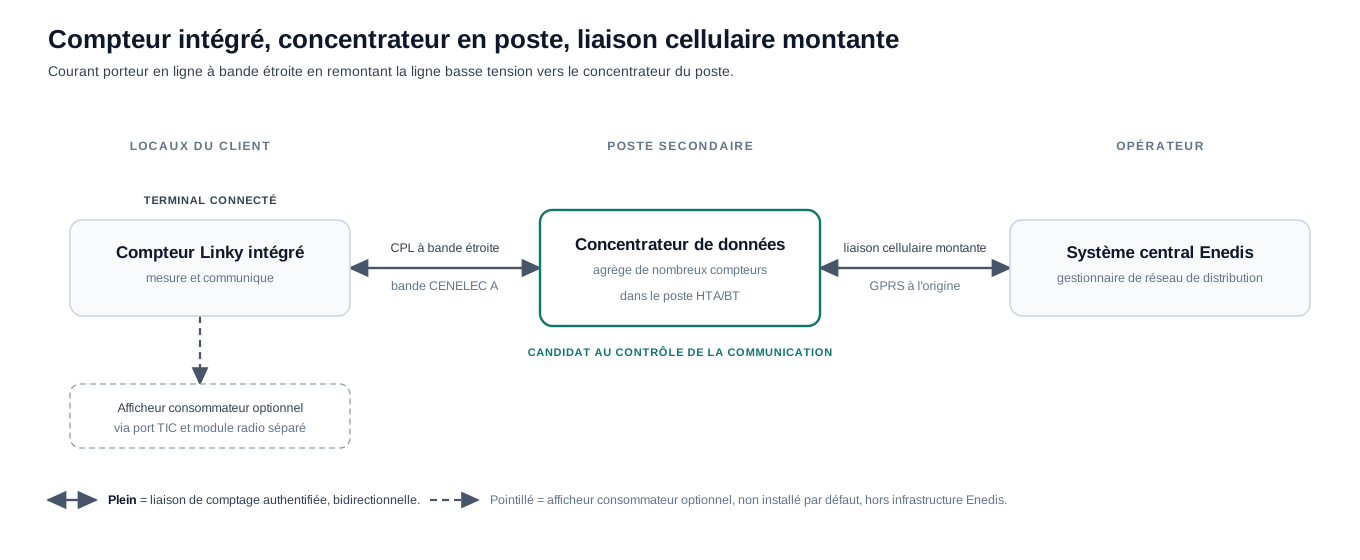
Le compteur Linky fait les deux travaux. Il mesure la consommation et il communique vers l'amont depuis une seule unité, atteignant directement un concentrateur dans le poste secondaire HTA/BT (moyenne à basse tension) plutôt qu'au travers d'une passerelle domestique. La liaison est un courant porteur en ligne à bande étroite dans la bande CENELEC A, la bande utilitaire basse fréquence, principalement le profil G3-PLC, avec une partie du parc sur le schéma S-FSK de première génération. Le concentrateur remonte vers le système central Enedis par cellulaire public, GPRS dans la conception d'origine. Enedis est le gestionnaire de réseau de distribution qui exploite le système, pas le fabricant du compteur. L'interface consommateur est optionnelle : le compteur expose un port d'information TIC qu'un afficheur domestique peut lire au travers d'un module radio séparé, un module additionnel et non un équipement Enedis standard. Le déploiement a commencé en 2015 et a atteint environ 35 millions de compteurs.
Espagne : PRIME et Meters and More
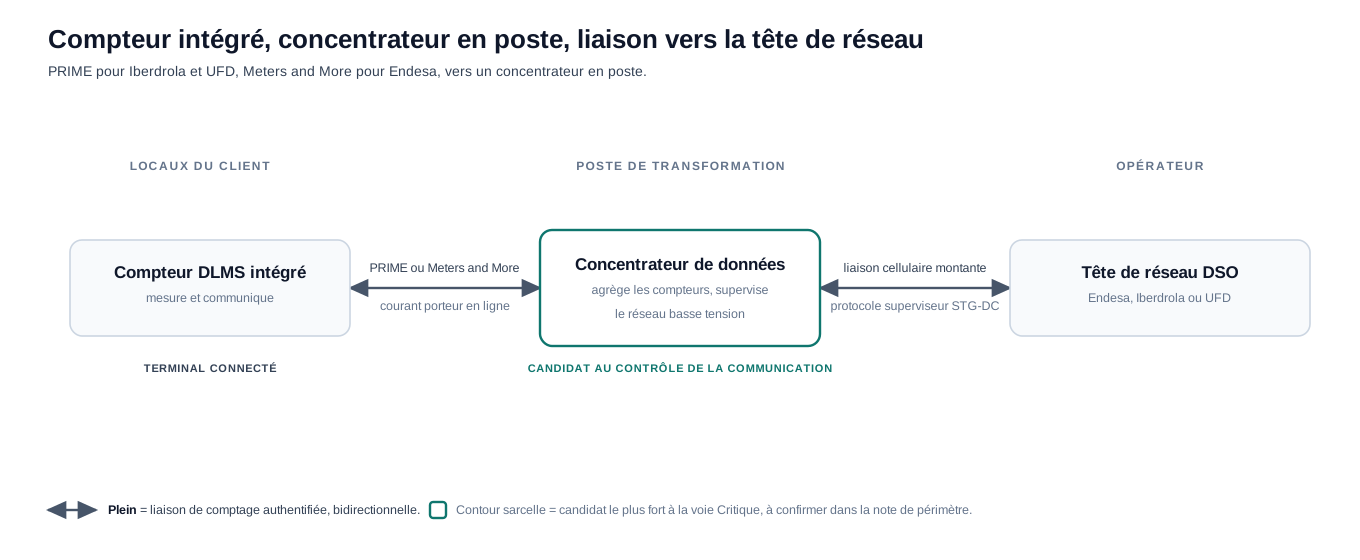
L'Espagne exploite la même forme à trois niveaux : un compteur DLMS intégré chez le client, un concentrateur dans le centro de transformación, et une tête de réseau chez le DSO. La technologie de courant porteur basse tension se répartit par opérateur. Iberdrola (i-DE) et UFD exploitent PRIME, tandis qu'Endesa (e-distribución) exploite Meters and More. Le concentrateur agrège les compteurs, relaie les commandes et supervise le réseau basse tension, et il dialogue avec la tête de réseau par le protocole superviseur STG-DC. Il remonte par une liaison réseau publique, généralement cellulaire et souvent par VPN. Le socle légal est l'Orden ITC/3860/2007, qui imposait de remplacer les compteurs par des unités de télégestion, donc l'Espagne a atteint tôt une couverture quasi complète, à environ 27 millions de compteurs basse tension.
Italie : e-distribuzione Open Meter
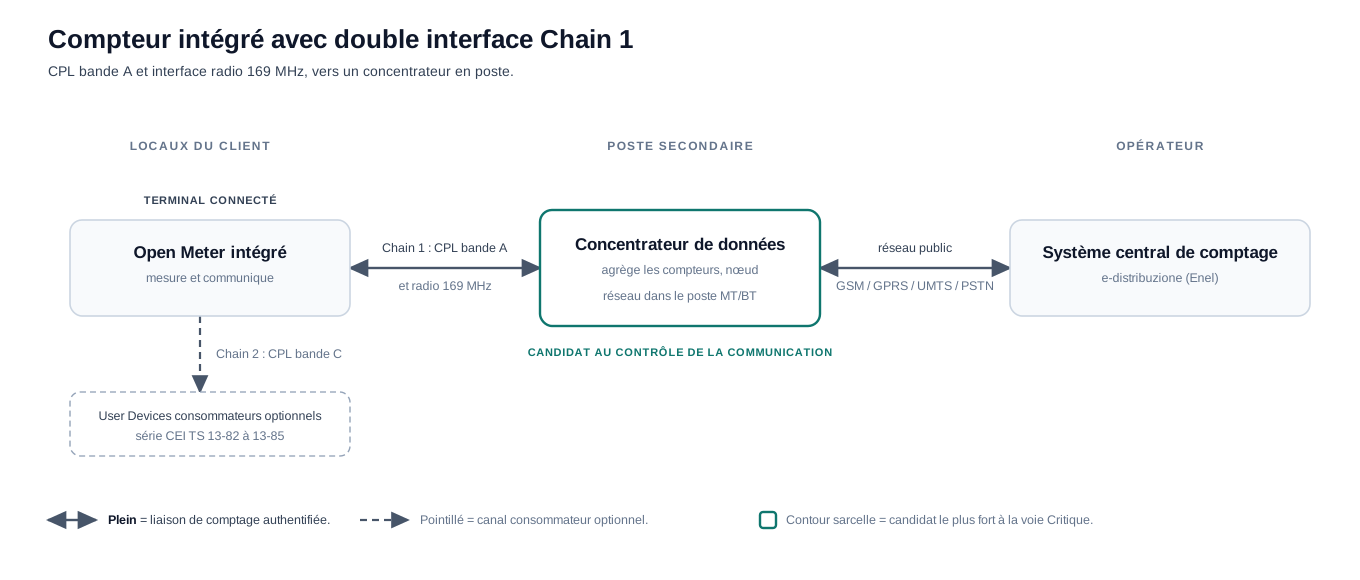
L'Italie a été le premier grand déploiement de l'UE, avec la première génération Telegestore dès 2001, et est désormais sur la deuxième génération Open Meter, environ 30 millions de compteurs installés en 2023. ARERA autorise Chain 1 à fonctionner sur le courant porteur en bande A, une interface radio 169 MHz ou d'autres technologies télécom, et l'Open Meter porte une double interface Chain 1 combinant le courant porteur en bande A et la radio 169 MHz. Un canal de courant porteur Chain 2 séparé en bande C atteint des User Devices consommateurs optionnels, normalisés par la série CEI TS 13-82 à 13-85 et imposés par la résolution ARERA 87/2016. Le concentrateur dans le poste secondaire MT/BT (moyenne à basse tension) est, selon les termes mêmes d'e-distribuzione, le hub d'information et l'actionneur de l'automatisation du réseau, et il remonte par le réseau public GSM, GPRS, UMTS ou PSTN.
| Marché | Forme du compteur | Liaison basse tension | Nœud d'agrégation | Liaison montante | Canal consommateur | Candidat à la voie Critique |
|---|---|---|---|---|---|---|
| Allemagne (SMGW) | Passerelle séparée plus compteurs | Réseau métrologique local vers la passerelle | La passerelle | Cellulaire étendu ou autre | Réseau domestique et afficheur consommateur | La passerelle |
| France (Linky) | Compteur intégré | G3-PLC, bande CENELEC A | Concentrateur dans le poste HTA/BT | Cellulaire, GPRS à l'origine | Port TIC et afficheur radio optionnels | Le concentrateur |
| Espagne (PRIME, Meters and More) | Compteur DLMS intégré | PRIME ou Meters and More PLC | Concentrateur dans le centro de transformación | Cellulaire, parfois fibre ou radio | Non détaillé ici | Le concentrateur |
| Italie (Open Meter) | Compteur intégré | PLC bande A et RF 169 MHz | Concentrateur dans le poste MT/BT | GSM, GPRS, UMTS ou PSTN | Chain 2 PLC bande C vers User Devices | Le concentrateur |
Rien de tout cela ne déclare le concentrateur produit Critique. C'est généralement le candidat le plus fort. La détermination est propre à l'appareil et à l'usage, elle repose sur la description de la fonctionnalité de cœur du règlement d'exécution, et elle relève de la note de périmètre du fabricant. La décision ci-dessous est la version courte de ce test.
Comment est construit un système à passerelle séparée (le modèle allemand)
C'est le modèle à passerelle séparée, celui avec une unité de communication distincte sous forme de boîtier propre. Sur les marchés à compteur intégré décrits ci-dessus, la France, l'Espagne et l'Italie, ces mêmes frontières de preuves existent, mais elles se replient dans le compteur et le concentrateur de réseau plutôt que dans une passerelle distincte. Une passerelle de compteur intelligent est l'unité de communication centrale d'un système de comptage intelligent. Le BSI la décrit comme le composant central qui reçoit et stocke les données des compteurs et les traite pour les participants au marché habilités à les voir. L'Agence fédérale des réseaux (Bundesnetzagentur) la qualifie de cœur du système. La passerelle s'intercale entre trois réseaux, et l'ancre de confiance pour tous les trois est un module de sécurité dédié. Chaque frontière est l'endroit où s'attache une preuve CRA, donc l'architecture mérite d'être dessinée avec précision.
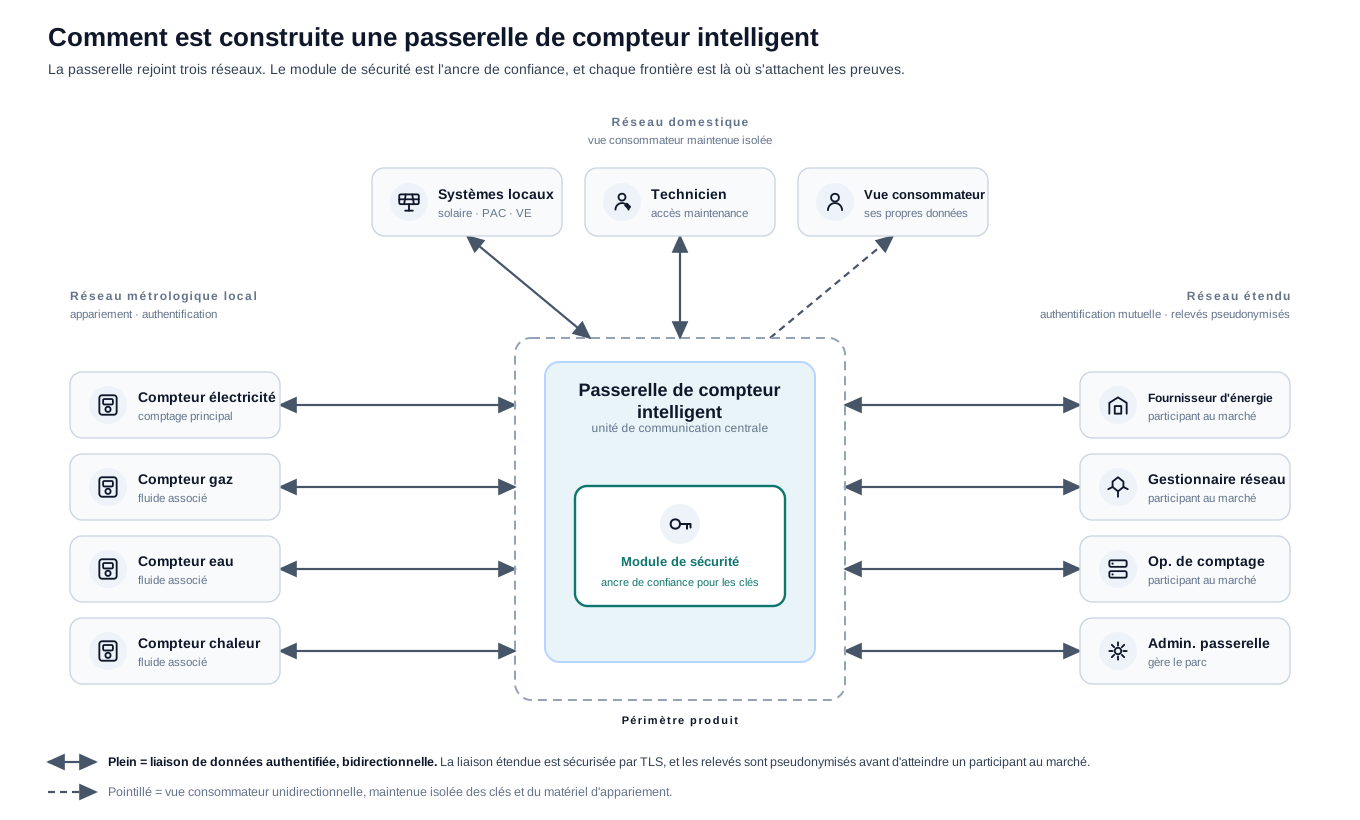
Les trois réseaux portent chacun un risque différent et un contrôle différent :
- Le réseau métrologique local (LMN) relie la passerelle aux compteurs, électricité, gaz, eau ou chaleur, d'un ou plusieurs consommateurs finaux. C'est là que les relevés entrent dans le produit. Les preuves ici couvrent comment la passerelle authentifie un compteur, comment elle rejette les relevés d'un compteur non autorisé, et comment la liaison compteur-passerelle est appariée et protégée.
- Le réseau domestique (HAN) relie la passerelle à des systèmes locaux pilotables comme le solaire en toiture, la cogénération, les pompes à chaleur et la recharge de véhicules électriques, à un technicien d'intervention pendant la maintenance, et au consommateur habilité à consulter sa propre consommation. Les preuves ici couvrent l'isolation entre la vue consommateur et les secrets de l'appareil, et la portée de toute commande de pilotage atteignant un système local.
- Le réseau étendu (WAN) relie la passerelle à des participants au marché externes, les fournisseurs d'énergie, les gestionnaires de réseau et l'opérateur du point de comptage, et à l'administrateur de passerelle. C'est la voie du parc. Les preuves ici couvrent l'authentification mutuelle, la garde des certificats, la pseudonymisation des données du compteur avant qu'elles n'atteignent un participant au marché, et les profils de traitement qui décident quelles données vont où.
Le module de sécurité est l'ancre de confiance. Le BSI le définit comme l'emplacement de stockage sécurisé du matériel cryptographique, fournissant les routines cryptographiques de cœur pour la création et la vérification de signatures, la génération de clés, l'accord de clés et la génération de nombres aléatoires. Si le module de sécurité est sain, la passerelle peut prouver son identité sur chaque réseau. S'il est faible, tout autre contrôle en aval repose sur du sable. Le dossier CRA doit traiter le module de sécurité comme un composant nommé avec ses propres preuves fournisseur, sa propre histoire de mise à jour et sa propre frontière dans le schéma.
L'administrateur de passerelle (GWA) configure, administre et surveille la passerelle à distance par le réseau étendu. Il pousse le firmware, fixe la configuration et les profils de traitement, et surveille le parc. Du point de vue du CRA, l'administrateur de passerelle est une voie de contrôle à distance privilégiée, à l'image du serveur d'auto-configuration d'un routeur. Le dossier doit consigner l'identité de l'administrateur, la portée des commandes qu'il peut émettre, l'ancre de confiance contre laquelle il s'authentifie et la piste d'audit qu'il laisse.
Plusieurs contrôles se superposent ensuite sur la liaison, et chacun est une preuve distincte dans le dossier.
La liaison étendue est sécurisée par TLS, protégeant le canal entre la passerelle et l'entité avec laquelle elle dialogue.
Le contenu du compteur destiné aux participants au marché externes est en plus sécurisé de bout en bout par CMS, la Cryptographic Message Syntax, pour que la charge utile reste protégée au-delà du point de terminaison de transport.
Les relevés sont pseudonymisés avant d'atteindre un participant au marché, et les profils de traitement décident quel jeu de données est minimisé, agrégé et acheminé vers quel destinataire.
Une protection physique contre la fraude protège l'appareil de la manipulation sur le terrain.
Régime national, voie distincte. L'Allemagne exploite déjà un régime national détaillé pour cet appareil au titre de la loi sur l'exploitation des points de comptage, bâti sur une pile de normes BSI :
- TR-03109-1 : exigences d'interopérabilité pour l'unité de communication, dans la famille TR-03109 plus large. Désormais en version 2.0.
- TR-03109-4 : l'infrastructure à clé publique du comptage intelligent.
- BSI-CC-PP-0073 : profil de protection Common Criteria pour la passerelle. V2.0 certifié en décembre 2024.
- BSI-CC-PP-0077 : profil de protection Common Criteria pour le module de sécurité.
Les socles antérieurs PP-0073 v1.3 et TR-03109-1 v1.1 restent valides jusqu'au 31 décembre 2027.
Le CRA n'adopte pas TR-03109. Sa voie passe par ses propres normes harmonisées élaborées au titre de la demande de normalisation de la Commission. L'intérêt de mentionner le régime allemand est un cadrage honnête : les régulateurs exigent déjà cette profondeur d'architecture de sécurité de l'appareil même que le CRA classe désormais en Critique, donc la barre qu'un fabricant de passerelle doit franchir n'est pas théorique. L'Allemagne n'est pas non plus la seule barre antérieure à 2027. Un compteur équipé de radio doit déjà aujourd'hui les exigences de cybersécurité de la RED, sur tous les marchés, comme l'expose le recoupement avec la RED, la MID, le RGPD et NIS2 ci-dessous.
| Point de contrôle d'architecture | Question de preuves |
|---|---|
| Liaison compteur-passerelle (LMN) | Documentez la liaison optique, filaire, sans fil, DLMS/COSEM ou propriétaire, et comment la passerelle authentifie un compteur et en rejette un non autorisé. |
| Réseau domestique (HAN) | Montrez l'isolation entre la vue consommateur, l'accès technicien et les commandes de système local pilotable, pour qu'une vue domestique ne puisse pas atteindre les secrets de l'appareil. |
| Réseau étendu (WAN) | Montrez l'authentification mutuelle, la garde des certificats et des clés, le comportement de reconnexion, et quel participant au marché reçoit quel jeu de données. |
| Module de sécurité | Traitez le magasin de clés et les routines cryptographiques comme un composant nommé avec preuves fournisseur, histoire de mise à jour et résistance à la fraude. |
| Administrateur de passerelle | Consignez l'identité de l'administrateur, la portée des commandes, l'ancre de confiance et la piste d'audit pour la configuration et le firmware à distance. |
| Pseudonymisation et profils | Montrez où les relevés sont pseudonymisés et quel profil de traitement minimise et achemine chaque jeu de données. |
| Frontière métrologique | Séparez les mises à jour de cybersécurité du logiciel métrologique légalement pertinent, et documentez où une approbation métrologique adjacente est nécessaire. |
Comment fonctionne la voie de conformité pour un produit Critique
Comme une passerelle est Critique, la voie d'autodéclaration qu'un routeur Important Classe I peut emprunter est fermée. Elle suit la voie externe au titre de l'Article 32 : un examen par tierce partie ou un audit d'assurance qualité complète, ou un schéma européen de certification de cybersécurité dès lors qu'un tel schéma s'applique au titre de l'Article 8. Aucun schéma n'a encore été rendu obligatoire pour les passerelles, donc aujourd'hui la voie est l'évaluation par tierce partie ou par système qualité, avec le schéma comme déclencheur futur à suivre. La mécanique de chaque procédure figure dans le guide d'évaluation de la conformité. Le piège propre au comptage est la frontière métrologique : une évaluation CRA ne valide pas la fonction de mesure légalement pertinente, donc conservez les preuves de conformité et l'approbation métrologique comme des dossiers séparés.
Quelles preuves doit contenir la documentation technique
Le dossier doit permettre à un relecteur de suivre la passerelle de l'identité du produit aux contrôles de sécurité sans deviner. Le tableau ci-dessous liste les enregistrements propres au dossier que le tableau d'exigences ci-dessus ne couvrait pas déjà : l'identité, la détermination Critique, la sortie de conformité et l'inventaire des composants. Les deux enregistrements qui portent le plus de poids pour une passerelle de comptage, le cycle de vie des clés et des certificats et la séparation entre les changements métrologiques et purement cybersécurité, sont dessinés en détail en dessous.
| Domaine de preuves | Preuves de comptage à conserver |
|---|---|
| Identité du produit | Modèle du compteur et de la passerelle, firmware métrologique, module de communication, référence du module de sécurité et révision matérielle |
| Détermination Critique | Si le produit est une passerelle au sein d'un système de comptage intelligent ou un autre produit de comptage connecté, avec le raisonnement consigné |
| Sortie de conformité | Le certificat d'examen UE de type de l'organisme notifié ou l'approbation d'assurance qualité complète, la déclaration UE de conformité, et le marquage CE, avec le numéro de l'organisme notifié ajouté seulement là où l'organisme conduit la voie d'assurance qualité complète |
| Inventaire des composants | Liste versionnée des éléments numériques livrés, avec des propriétaires nommés et une veille des avis fournisseurs |
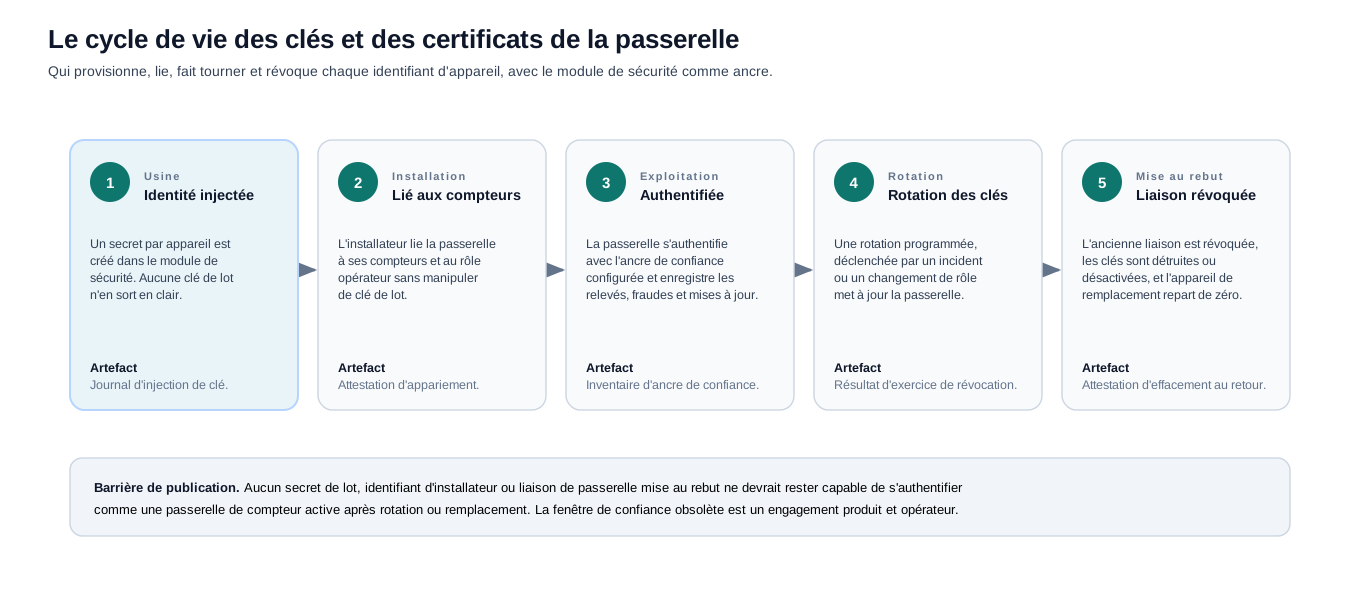
Le module de sécurité rend le cycle de vie des clés différent d'une histoire de clés IoT générique. Un secret par appareil est injecté à l'usine et ne quitte jamais le module en clair. À l'installation, l'installateur lie la passerelle à ses compteurs et au rôle opérateur sans jamais manipuler de clé de lot, pour qu'un identifiant d'installateur ayant fuité ne puisse pas usurper un parc. En exploitation, la passerelle s'authentifie auprès de la tête de réseau avec l'ancre de confiance configurée et enregistre chaque relevé, événement de fraude et mise à jour. La rotation est programmée, déclenchée par un incident ou par un changement de rôle, et elle met à jour à la fois la passerelle et l'enregistrement de l'opérateur. À la mise au rebut, l'ancienne liaison est révoquée et les clés sont détruites ou désactivées, pour qu'une passerelle retournée ou échangée ne puisse pas continuer à agir comme une passerelle de compteur active.
Le second enregistrement propre au comptage est la séparation entre le logiciel métrologique légalement pertinent et les changements purement cybersécurité. Un fabricant de passerelle livrera des correctifs de sécurité bien plus souvent que des changements métrologiques, et le dossier doit montrer qu'une mise à jour de sécurité n'a pas discrètement altéré la fonction de mesure approuvée. La matrice ci-dessous est l'aide à la décision : elle indique au fabricant où consigner la décision de cybersécurité, et où une approbation métrologique adjacente ou une fenêtre de changement coordonnée avec l'opérateur est nécessaire.
Séparation des mises à jour métrologie et cybersécurité. Les correctifs de sécurité doivent être évalués au regard du logiciel légalement pertinent sans prétendre que le CRA remplace l'approbation métrologique.
| Domaine de changement | Exemple de changement | Question de décision | Voie de publication | Preuve |
|---|---|---|---|---|
| Métrologie légalement pertinente | Calcul de mesure ou firmware de compteur scellé | Cela affecte-t-il la fonction métrologique approuvée ? | Mettre en attente pour une décision d'impact métrologique | Évaluation d'impact et enregistrement d'approbation |
| Sécurité de la passerelle | Correctif TLS, d'appariement, d'agent de mise à jour ou de magasin de clés | Le correctif peut-il être livré sans changer la logique de mesure ? | Mise à jour de sécurité signée avec retour arrière | Enregistrement de décision d'impact métrologique, résultat de test et avis client |
| Module de communication | Firmware du modem cellulaire ou correctif de bibliothèque de protocole | La mise à jour fournisseur change-t-elle les services exposés ou les identifiants ? | Mise à jour terrain progressive | Décision sur avis fournisseur et test de compatibilité |
| Connecteur de tête de réseau | Format d'export, ancre de confiance ou flux d'appariement | L'opérateur aura-t-il besoin d'une fenêtre de changement coordonnée ? | Déploiement coordonné avec l'opérateur | Instruction opérateur et journal de migration |
Barrière de décision : cette séparation n'est pas un raccourci contournant l'approbation métrologique ou de l'opérateur. Elle indique au fabricant où consigner la décision de cybersécurité, et où une approbation adjacente ou une attente opérateur est nécessaire. La question à laquelle elle répond : ce correctif peut-il être livré comme une mise à jour de cybersécurité, ou touche-t-il un logiciel métrologique légalement pertinent ? Artefact : enregistrement de décision d'impact métrologique par publication.
À quoi ressemble une véritable évaluation de risques de comptage
Utilisez cela comme exemple de la profondeur qu'exige un dossier de niveau Critique. Le fabricant doit toujours mener l'évaluation sur sa passerelle réelle, son module de sécurité, sa pile de protocole de compteur, son module de communication, ses composants fournisseurs, la propriété des mises à jour, ses arguments commerciaux et sa promesse de période d'assistance.
Inventaire des actifs
Produit d'exemple : ExampleCo GridMeter G2, une passerelle de compteur intelligent appariée à des compteurs électriques, un module de communication cellulaire, un module de sécurité matériel, un connecteur de tête de réseau du distributeur, une interface d'afficheur consommateur, des mises à jour de firmware signées et un outil de mise en service pour installateur.
Le périmètre produit inclut le matériel de la passerelle, le module de sécurité, l'interface compteur, le module de communication, le magasin de clés, le connecteur de tête de réseau, l'interface d'afficheur consommateur, le service de mise à jour de firmware, l'outil d'installation, la réception de divulgation coordonnée et le processus d'avis. Il exclut le système de facturation du distributeur, l'approbation métrologique légale, les systèmes d'exploitation du réseau et le contrat d'énergie du client, sauf si le même opérateur les fournit dans le cadre du produit.
| Actif | Pourquoi c'est important | Où il réside |
|---|---|---|
| Liaison compteur-passerelle (LMN) | Achemine les données de comptage dans le produit et doit rejeter les compteurs non autorisés | Interface compteur, matériel d'appariement, pile de protocole LMN |
| Module de sécurité matériel et magasin de clés | Détient les clés qui prouvent l'identité de la passerelle sur chaque réseau | Module de sécurité, magasin de clés, enregistrements de provisionnement |
| Tête de réseau et connexion WAN | Voie privilégiée vers les participants au marché et l'administrateur de passerelle | Module cellulaire, identifiants WAN, magasin de certificats |
| Voie de commande de l'administrateur de passerelle | Une voie de contrôle de parc peut agir sur de nombreuses passerelles à la fois | Gestion WAN, identifiants d'administrateur, audit des commandes |
| Ancre de confiance de signature du firmware | Protège le canal de mise à jour contre le retour arrière et l'altération | Bootloader, stockage sécurisé, service de mise à jour OTA |
| Données de relevé d'intervalle et de confidentialité | Une consommation fine peut révéler l'occupation et les comportements | Magasin de relevés, profil de traitement, export d'assistance |
| Flux de mise en service de l'installateur | L'autorité de mise en service lie la passerelle au compteur et au rôle opérateur | Outil installateur, portail installateur, attestation d'appariement |
| Firmware du module de communication | Les vulnérabilités du modem affectent la disponibilité et l'exposition | Module cellulaire, SDK fournisseur, avis fournisseurs |
| Frontière métrologique | Une mise à jour de sécurité ne doit pas toucher en silence un logiciel de mesure légalement pertinent | Fonction métrologique scellée, processus de publication, enregistrement d'impact métrologique |
Documentez la répartition des rôles et les systèmes du distributeur exclus.
Vérification de voie | dossier produit | dossier de risques | déclaration de période d'assistance
Cycle de vie des clés, revue de confidentialité, tests de firmware et preuves d'acceptation par le distributeur.
Veille sur la bibliothèque de protocole, preuves de firmware du modem, tests du magasin de clés et avis fournisseurs.
Procédure de révocation, instructions d'installation, voie de mise à jour des pièces détachées et enregistrement de notification client.
La sortie la plus sensible à la vie privée d'une passerelle est le relevé d'intervalle. Des données de consommation fines peuvent révéler l'occupation, l'usage des appareils et les comportements, donc le dossier a besoin d'un point d'étranglement de minimisation clair et d'une réponse claire à ce que l'assistance peut voir pendant une investigation. Le flux ci-dessous le relie aux contrôles de pseudonymisation et de profils de traitement de la section architecture.
La cadence de relevé est propre à l'opérateur ou au marché. La passerelle n'enregistre que le jeu de données pris en charge.
Un profil de traitement ne garde que ce dont la fonction déclarée a besoin, et les relevés sont pseudonymisés avant d'atteindre un participant au marché.
Les vues consommateur et opérateur sont séparées des secrets bruts de l'appareil et du matériel d'appariement.
Un export d'assistance retire les clés, la topologie précise et les détails personnels inutiles. Artefact : liste de masquage du paquet d'assistance.
Frontières de confiance
| Environnement | Exposition attendue | Conséquence du risque |
|---|---|---|
| Liaison compteur (LMN) | Accessible depuis les compteurs installés sur le terrain | Un compteur non autorisé ou usurpé peut injecter de faux relevés |
| Réseau domestique (HAN) | Partagé avec les afficheurs consommateur et les systèmes locaux pilotables | Une isolation faible peut faire fuiter des relevés ou atteindre des fonctions de pilotage |
| Réseau étendu (WAN) | Exposé en permanence aux participants au marché externes et à l'administrateur | Une compromission d'identifiant ou de certificat peut s'étendre à tout le parc |
| Voie de l'administrateur de passerelle | Canal privilégié de configuration et de mise à jour à distance | Une portée de commande excessive ou un administrateur compromis affecte de nombreuses passerelles |
| Interface du module de sécurité | Atteinte par chaque opération qui signe, vérifie ou stocke des clés | Un module faible mine tous les contrôles en aval |
| Voie de mise à jour et de récupération | Reçoit des images de firmware privilégiées | Une signature faible ou un retour arrière réintroduit des vulnérabilités connues |
| Assistance et export de relevés | Franchit la frontière entre l'appareil et les opérateurs et le personnel d'assistance | Des exports non masqués peuvent exposer des clés, la topologie ou des données de consommation personnelles |
Scénarios de menace
| ID | Scénario de menace | Actif à risque | Point d'entrée |
|---|---|---|---|
| M1 | La passerelle accepte des relevés d'un compteur non autorisé | Intégrité des relevés | Liaison compteur |
| M2 | Le certificat de tête de réseau ou la clé d'appareil est réutilisé entre lots | Authentification du parc | Provisionnement |
| M3 | Un retour arrière de firmware réintroduit une vulnérabilité connue | Intégrité du firmware | Agent de mise à jour |
| M4 | Les données d'intervalle révèlent l'occupation via un export d'assistance | Confidentialité des relevés | Paquet d'assistance |
| M5 | Le compte installateur reste actif après le départ du prestataire | Autorité de mise en service | Portail installateur |
| M6 | L'interface consommateur expose les relevés d'un autre foyer | Vie privée | API cloud ou locale |
| M7 | Une mise à jour impactant la métrologie est livrée sans séparation du correctif de sécurité | Frontière métrologique | Processus de publication |
| M8 | Une vulnérabilité du modem cellulaire n'est pas triée pendant l'assistance | Disponibilité de la passerelle | Module fournisseur |
| M9 | La remise à zéro usine ne révoque pas la liaison distributeur ni les anciennes clés | Propriété, clés | Remplacement ou retour |
| M10 | La portée des commandes de l'administrateur de passerelle dépasse le profil évalué | Contrôle du parc | Gestion WAN |
Registre des risques initial
| ID | Probabilité | Impact | Décision initiale | Justification |
|---|---|---|---|---|
| M1 | Faible | Élevé | Traiter avant la publication | L'intégrité des relevés est centrale |
| M2 | Faible | Sévère | Traiter avant la publication | La réutilisation de clés peut s'étendre à tout le parc |
| M3 | Faible | Sévère | Traiter avant la publication | Une faiblesse de mise à jour mine l'assistance |
| M4 | Moyenne | Moyen | Traiter avant la publication | Les données de comptage sont sensibles à la vie privée |
| M5 | Moyenne | Élevé | Traiter avant la publication | Les installateurs affectent de nombreux appareils |
| M6 | Faible | Élevé | Traiter avant la publication | Une fuite entre foyers est grave |
| M7 | Moyenne | Élevé | Traiter avant la publication | Les mises à jour métrologie et cybersécurité interagissent |
| M8 | Moyenne | Moyen | Traiter avant la publication | Les modules de communication vieillissent vite |
| M9 | Moyenne | Élevé | Traiter avant la publication | Le remplacement et le retour sont normaux |
| M10 | Moyenne | Sévère | Traiter avant la publication | Une voie de contrôle du parc peut affecter de nombreuses passerelles |
Cartographie des contrôles et des preuves
| Menaces | Contrôle de conception | Preuve que le fabricant doit conserver |
|---|---|---|
| M1, M2 | Authentification mutuelle, clés par appareil ancrées dans le module de sécurité, audit de provisionnement | Enregistrement d'injection de clés, tests d'appariement |
| M3 | Mises à jour signées, anti-retour-arrière, vérification de récupération | Tests de mise à jour, rejet de retour arrière |
| M4, M6 | Minimisation des données, profils de traitement, pseudonymisation, isolation des locataires, masquage à l'assistance | Revue de confidentialité, tests d'API |
| M5, M9 | Séparation du rôle installateur, départ, flux de remplacement et de révocation | Tests de rôle, liste de vérification de retour |
| M7 | Évaluation d'impact métrologique et séparation des publications | Enregistrement de décision de publication |
| M8 | Inventaire des composants et veille des avis fournisseurs | Journal des avis, décision de correctif |
| M10 | Profil d'administrateur à moindre privilège, inventaire des certificats, audit des commandes | Revue de profil, échantillon d'audit des commandes |
Risque résiduel après contrôles
| Domaine résiduel | Pourquoi il subsiste | Preuve opérationnelle |
|---|---|---|
| Systèmes du distributeur | La facturation et l'exploitation de la tête de réseau peuvent échapper au contrôle du fabricant du produit | Note de répartition des rôles |
| Inférence sur la vie privée | Des relevés fins peuvent encore révéler des comportements | Enregistrement de conservation et de minimisation |
| Voie de certification | Le traitement comme produit Critique dépend du schéma et du futur acte délégué | Journal de décision de voie, note de veille sur les schémas |
Qu'est-ce qui entre dans un inventaire des composants de passerelle de compteur intelligent ?
La mécanique générale de l'inventaire des composants, le choix de format et la signature figurent dans le guide SBOM, le guide HBOM et le guide BSI TR-03183. Ce qui est propre à une passerelle, c'est la forme de l'arbre. C'est un produit matériel qui livre de nombreux éléments numériques sur des cycles de mise à jour séparés, rarement moins de dix et souvent plus proche de vingt composants de premier niveau, chacun avec son propre fournisseur, sa cadence de mise à jour et son flux d'avis. Listez-les comme un inventaire unique au niveau produit avec des sections séparées par élément, ou un inventaire par élément livré, du moment qu'il reste lisible par machine et couvre les dépendances de premier niveau.
| Composant | Fonction dans la passerelle | Exemple concret |
|---|---|---|
| Chargeur d'amorçage sécurisé et racine de confiance | Vérifie et démarre la chaîne de firmware signée | Un premier étage à démarrage mesuré ou vérifié qui contrôle les signatures avant le chargement du système d'exploitation et rejette les images rétrogradées |
| Système d'exploitation et noyau | La plateforme sur laquelle tourne la passerelle | Un Linux embarqué construit avec Yocto/OpenEmbedded sur un noyau à support long terme, ou un RTOS durci |
| Firmware métrologique | La fonction de mesure scellée et légalement pertinente | Firmware de mesure du compteur scellé au titre de la directive sur les instruments de mesure (2014/32/UE) et de la loi métrologique nationale. Dans le périmètre de la passerelle uniquement quand le compteur fait partie du produit mis sur le marché, sinon il réside dans le compteur et est identifié selon le guide logiciel WELMEC 7.2 |
| Pile de protocole de compteur (LMN) | Lit les compteurs sur le réseau métrologique local | Une pile DLMS/COSEM (Device Language Message Specification / Companion Specification for Energy Metering) (IEC 62056). Dans les déploiements allemands, SML (Smart Message Language) et Wireless M-Bus (EN 13757-4) avec des profils OMS (Open Metering System) |
| Firmware du module de communication (WAN) | Porte la liaison étendue vers les participants au marché | Firmware bande de base fournisseur sur un module cellulaire NB-IoT ou LTE-M (par ex. de u-blox ou Quectel). Certains réseaux utilisent plutôt une liaison montante par courant porteur |
| Connecteur / client de tête de réseau | Dialogue avec le système de tête de réseau et l'administrateur de passerelle | Un client WAN implémentant le protocole de l'opérateur (en Allemagne, la liaison TR-03109-1 vers l'administrateur de passerelle) |
| Firmware du module de sécurité et magasin de clés | L'ancre de confiance : stockage des clés et cœur cryptographique | Un élément sécurisé ou HSM (module de sécurité matériel) évalué contre un profil de protection Common Criteria (en Allemagne, BSI PP-0077) |
| Client PKI / de gestion de certificats | Enrôle, renouvelle et révoque les certificats de l'appareil | Un client de certificats (par ex. EST ou CMP) contre la PKI de l'opérateur. En Allemagne, la PKI de comptage intelligent TR-03109-4 |
| Bibliothèque TLS | Protège le canal WAN | mbedTLS, wolfSSL ou OpenSSL |
| Couche CMS | Protection de contenu de bout en bout des relevés au-delà du point de terminaison de transport | Une implémentation de Cryptographic Message Syntax (RFC 5652) qui signe et chiffre le contenu du compteur pour le destinataire habilité |
| Agent de mise à jour à distance | Applique le firmware signé avec retour arrière | Un client de mise à jour A/B tel que SWUpdate, Mender ou RAUC, avec vérification de signature et anti-retour-arrière |
| Moteur de profils de traitement et de configuration | Minimise et achemine chaque jeu de données vers le destinataire habilité | Le composant qui applique les profils de traitement et pseudonymise les relevés avant qu'ils ne quittent la passerelle |
| Sous-système de journalisation des événements et de la fraude | Enregistre les relevés, les événements de fraude et de mise à jour pour la piste d'audit | Un journal d'événements en ajout seul alimentant la piste d'audit de l'opérateur et les preuves de litige de facturation |
| Source de temps sécurisée | Fournit un temps de confiance pour les certificats, journaux et tarifs | Une horloge synchronisée, comme un NTP authentifié, sous-tendant la validité des certificats et l'horodatage des événements de fraude |
| Afficheur local / interface HAN | La vue de transparence consommateur et la liaison vers le système local pilotable | Une vue web locale pour le consommateur final, ou une interface EEBus / OMS vers les systèmes domestiques |
| Outil d'installation / de mise en service | Apparie, provisionne et remplace les passerelles sur le terrain | Une application terrain ou un outil sur portable qui lie la passerelle à ses compteurs et au rôle opérateur sans manipuler de clé de lot |
Gardez l'obligation honnête. Le CRA demande un inventaire lisible par machine couvrant au moins les dépendances de premier niveau, rafraîchi pendant la période d'assistance, avec une surveillance des avis fournisseurs pour qu'une vulnérabilité connue dans le firmware du modem ou la bibliothèque de protocole soit triée plutôt que manquée. Il n'impose pas encore un format fixe ni une profondeur au-delà des dépendances de premier niveau. Reflétez cette formulation plutôt que d'inventer une règle plus stricte.
L'inventaire n'est pas une liste passive. L'Article 13 vous fait exercer une diligence raisonnable lorsque vous intégrez un composant tiers, y compris open source, pour qu'il n'affaiblisse pas la cybersécurité de la passerelle. Il va plus loin sur les vulnérabilités. Lorsque vous en trouvez une dans un composant intégré, vous la signalez à l'entité qui fabrique ou maintient ce composant, vous la corrigez dans votre produit selon les règles de gestion des vulnérabilités de l'Annexe I, et là où vous avez conçu un correctif logiciel ou matériel vous partagez le code ou la documentation pertinents avec ce mainteneur. Le module cellulaire et le module de sécurité ne sont pas de simples lignes d'inventaire. Chacun est lui-même un produit comportant des éléments numériques, porteur de ses propres obligations CRA, donc l'avis sur la bande de base du modem et les errata du module de sécurité font partie de votre veille et de votre signalement amont, pas du problème de quelqu'un d'autre.
Comment doivent fonctionner l'assistance, les mises à jour et le signalement ?
Un parc de compteurs survit à la plupart des appareils électroniques grand public. Les passerelles restent dans les murs une décennie ou plus, donc le modèle d'assistance fait partie du dossier, pas d'une réflexion après coup. Les preuves d'assistance doivent couvrir le firmware métrologique, le firmware de la passerelle, le module de sécurité, le module de communication, le connecteur de tête de réseau et les outils d'installation. Les parcs à longue durée de vie ont aussi besoin de preuves pour la continuité de l'autorité de certification, l'expiration des clés de signature, les socles de passerelles de rechange, et la séparation entre le logiciel métrologique légalement pertinent et les mises à jour purement cybersécurité.
| Domaine opérationnel | Preuves à préparer |
|---|---|
| Période d'assistance et disponibilité des mises à jour | Les planchers génériques figurent dans le guide de période d'assistance. Pour un parc de compteurs, planifiez une fenêtre qui correspond à un déploiement de plusieurs années plutôt qu'au plancher, montrez la date de fin en mois et année à l'achat, et conservez les images de récupération, empreintes et notes de version pour les socles de passerelles de rechange. |
| Séparation d'impact métrologique | Un enregistrement de décision par publication montrant si un changement a touché la fonction métrologique approuvée, et où une approbation adjacente ou une attente opérateur était nécessaire. |
| Contact unique pour les vulnérabilités | Un contact direct de signalement de vulnérabilité pour le fabricant officiel, pas seulement un canal automatisé. Là où le distributeur est fabricant pour une passerelle sous marque, le distributeur détient une voie de réception. |
| Diligence sur les composants | Surveillance des avis fournisseurs pour le noyau, la pile de protocole, le firmware du modem, le module de sécurité, les bibliothèques TLS et CMS et l'agent de mise à jour, avec triage et propagation des correctifs. |
| Signalement d'exploitation active et d'incident grave | Signalez via la plateforme unique au CSIRT coordinateur et à l'ENISA sur l'horloge du CRA, puis ajoutez la surcouche propre à la passerelle : coordonnez l'avis utilisateur et toute mesure d'atténuation avec le distributeur, et consignez l'impact métrologique du correctif. Les délais d'alerte précoce, de notification et de rapport final sont les délais transversaux détaillés dans le guide de gestion des vulnérabilités et le guide de divulgation coordonnée des vulnérabilités. |
Les mises à jour de sécurité doivent être coordonnées avec les distributeurs et l'administrateur de passerelle pour que le déploiement terrain, l'impact métrologique et l'avis utilisateur soient traçables. Un fabricant de passerelle ne peut pas pousser une mise à jour de parc comme le fait une application de téléphone. L'opérateur détient la fenêtre de changement, et le dossier doit montrer cette coordination plutôt que de la présumer. Les obligations de signalement au titre de l'Article 14 commencent le 11 septembre 2026, donc la politique de divulgation et le contact unique doivent fonctionner avant cette date, tandis que le reste du CRA s'applique à compter du 11 décembre 2027, la date à laquelle la voie de conformité et la documentation technique doivent être complètes.
Une règle transitoire compte plus pour un parc de compteurs que pour presque tout autre produit. Un produit mis sur le marché avant la date d'application n'est saisi par le CRA complet que s'il est substantiellement modifié ensuite, donc un compteur installé des années plus tôt n'a pas besoin rétroactivement de la voie de conformité. Une obligation rompt cette règle. Le signalement des vulnérabilités activement exploitées et des incidents graves atteint tout produit dans le champ déjà sur le marché, parc déployé inclus (Article 69). Donc le fabricant de compteurs déployés des années plus tôt doit toujours ce signalement pour son parc déployé, et un distributeur ne le porte que là où il est le fabricant officiel, par exemple après un changement de marque ou une modification substantielle. Cartographiez le parc déployé contre cette répartition tôt, car l'obligation de signalement tombe avant le reste du dossier.
Ce que les importateurs, distributeurs et distributeurs d'énergie doivent vérifier
Une passerelle répartit souvent ses rôles entre plus d'opérateurs économiques qu'un produit grand public : un fabricant de compteur, un fabricant de passerelle, un distributeur d'énergie qui peut changer la marque ou exploiter le parc, un administrateur de passerelle et un installateur. La carte de transfert ci-dessous montre qui détient chaque vérification pré-vente et ce qui arrête la passerelle à chaque rôle.
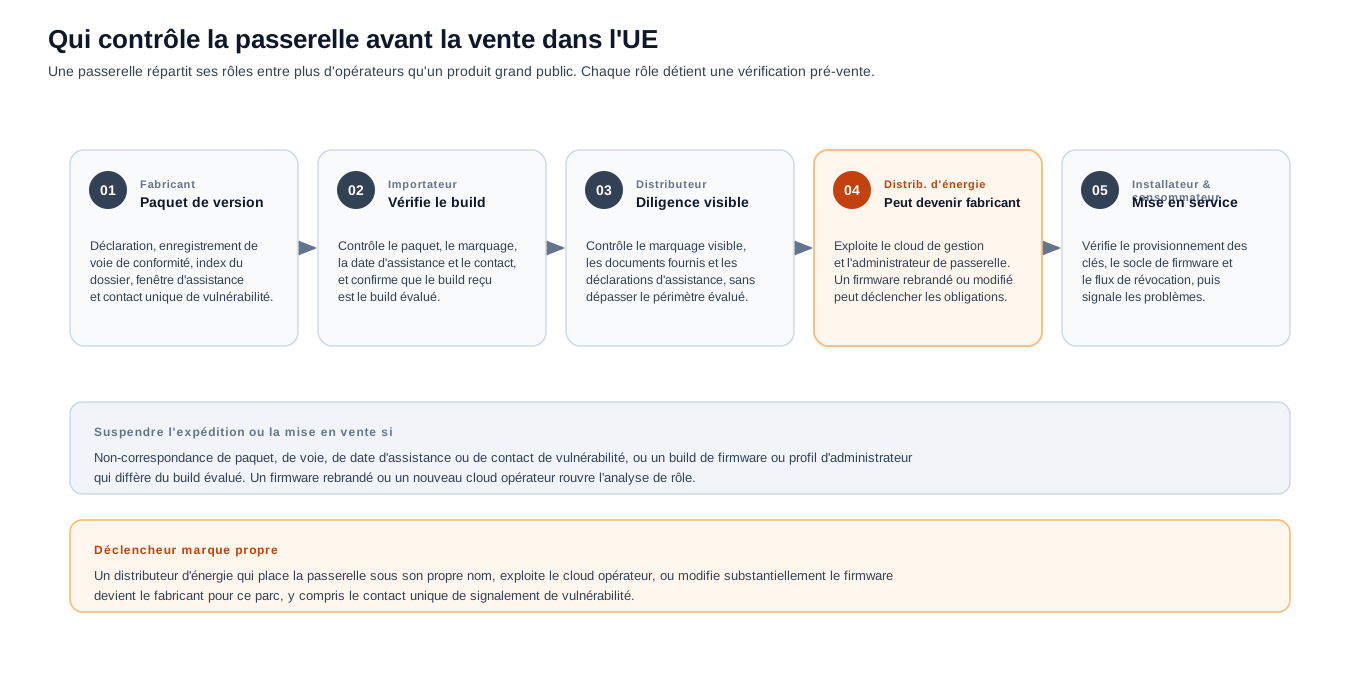
Les obligations génériques d'importateur et de distributeur s'appliquent comme pour tout produit. Les vérifications propres au comptage portent sur le build et les clés. Les importateurs et distributeurs devraient confirmer que le build reçu est le build évalué, pas un fork rebrandé. Les distributeurs d'énergie et les installateurs devraient vérifier le provisionnement des clés, le socle de firmware, le flux de révocation et de remplacement et le profil d'administrateur de passerelle avant d'accepter un lot. Un distributeur d'énergie qui place la passerelle sous son propre nom, exploite le cloud de gestion, ou modifie substantiellement le firmware endosse les obligations de fabricant pour ce parc sous marque, y compris le contact de signalement de vulnérabilité.
Un fabricant de compteur ou de module hors UE peut désigner un mandataire dans l'UE au titre de l'Article 18. L'article dit « peut », donc c'est une option, pas une obligation, et vous ne devriez pas consigner un mandataire comme obligatoire. C'est l'acheminement qui n'est pas optionnel. Un produit sous marque propre ou substantiellement modifié transforme quiconque l'a mis sur le marché ou l'a modifié en fabricant. Le dossier doit nommer qui reçoit un signalement de vulnérabilité et qui tient la documentation à disposition lorsque le fabricant se trouve hors de l'UE. Décidez cet acheminement dans le travail de périmètre, pas à la frontière.
Comment le CRA s'articule avec la RED, la MID, le RGPD et NIS2
Le CRA ne tombe pas sur un bureau vide. Un compteur intelligent porte déjà d'autres obligations CE, et le distributeur d'énergie qui exploite le parc a ses propres devoirs. Quatre recoupements décident de la part du dossier réellement nouvelle.
| Régime | S'applique à | Ce qu'il ajoute, et comment il satisfait le CRA |
|---|---|---|
| Directive sur les équipements radioélectriques (2014/53/UE) | Un compteur équipé de radio | Objectifs de sécurité et de CEM via ses exigences essentielles, donc la DBT et la directive CEM ne sont pas listées séparément. Cybersécurité via le règlement délégué (UE) 2022/30, en vigueur depuis le 1er août 2025, en amont du CRA. |
| Directive sur les instruments de mesure (2014/32/UE) | La fonction de mesure | Approbation métrologique que la mesure est correcte et scellée, une question distincte de la cybersécurité. |
| RGPD | Les données de relevé d'intervalle | Devoirs de protection des données par-dessus le CRA, avec un modèle d'analyse d'impact propre aux réseaux intelligents à suivre. |
| NIS2 (2022/2555) | L'opérateur, pas le boîtier | Les devoirs propres de signalement d'incident et de gestion des risques du gestionnaire de réseau de distribution, à côté du signalement CRA du fabricant. |
Une déclaration UE de conformité unique liste chaque acte applicable, la RED, la MID, RoHS et le CRA parmi eux. Deux choses piègent les fabricants.
La cybersécurité RED lie déjà un compteur radio aujourd'hui. Il doit respecter les normes EN 18031-1, -2 et -3 dès maintenant, en amont du CRA. Continuez à respecter les deux jusqu'à ce que le règlement délégué (UE) 2026/339 abroge les règles de cybersécurité RED le 11 décembre 2027, la date d'application du CRA.
La CEM et la directive basse tension ne sont pas listées deux fois. Sur un compteur radio, la RED porte déjà les objectifs de CEM et de sécurité. Ces deux directives s'appliquent seules uniquement à une variante non radio.
Questions fréquentes
Tout compteur intelligent est-il Critique au titre du CRA ?
Non. La liste Critique se concentre sur les passerelles de compteurs intelligents au sein des systèmes de comptage intelligents, et sur les appareils dont la finalité est la sécurité avancée, y compris le cryptotraitement sécurisé. Un sous-compteur, un répartiteur de frais de chauffage, un module radio de compteur d'eau ou une passerelle grand public est un produit dans le champ comportant des éléments numériques, mais il ne devient pas Critique au seul motif qu'il mesure une consommation ou utilise la cryptographie. Chacun a besoin de sa propre analyse de périmètre et d'usage prévu sur la voie standard.
Une passerelle de compteur intelligent peut-elle utiliser la voie du contrôle interne comme un routeur ?
Non. Un routeur Classe I peut autodéclarer sur contrôle interne une fois qu'il a pleinement appliqué les normes harmonisées pertinentes. Une passerelle Critique ne le peut pas. L'Article 32 l'envoie vers un schéma de certification là où il s'applique, ou vers un examen par tierce partie ou une assurance qualité complète. Planifiez une évaluation externe du produit ou du processus, pas une déclaration autosignée.
La passerelle a-t-elle besoin d'un certificat de cybersécurité aujourd'hui ?
Pas encore, et c'est la surinterprétation la plus courante. L'Article 8 permet à la Commission de rendre obligatoire un certificat de niveau substantiel pour un produit Critique, mais seulement une fois qu'un schéma adapté existe et est disponible. Aucun tel schéma n'est en vigueur, donc gardez la certification obligatoire comme une condition future suivie plutôt que de revendiquer un certificat contre un schéma qui n'a pas été adopté.
Le régime allemand du BSI satisfait-il le CRA ?
Non. BSI TR-03109 et les profils de protection PP-0073 et PP-0077 sont un régime national allemand au titre de la loi sur l'exploitation des points de comptage. Le CRA ne les adopte pas. La voie CRA passe par ses propres normes harmonisées élaborées au titre de la demande de normalisation de la Commission. Le régime allemand est un contexte utile, car il montre la profondeur d'architecture de sécurité que les régulateurs attendent déjà de cet appareil, mais un certificat TR-03109 n'est pas une voie de conformité CRA.
L'approbation métrologique satisfait-elle le CRA ?
Non. L'approbation métrologique prouve que la mesure est correcte et scellée. Le CRA prouve que le produit connecté résiste aux attaques pendant sa période d'assistance. Elles interagissent, car une mise à jour de sécurité doit être contrôlée au regard du logiciel métrologique légalement pertinent, mais l'une ne remplace pas l'autre. Gardez les deux dossiers séparés et documentez l'interface entre eux.
La confidentialité du relevé d'intervalle fait-elle partie de l'évaluation CRA ?
Oui. Des données d'intervalle fines peuvent révéler l'occupation et les comportements, donc l'évaluation devrait considérer la confidentialité et la minimisation des données. La passerelle devrait pseudonymiser les relevés avant qu'ils n'atteignent un participant au marché, utiliser des profils de traitement pour n'envoyer que ce dont chaque destinataire a besoin, et conserver un schéma et un test de masquage pour tout export d'assistance. Le régime général de protection des données s'applique par-dessus le CRA, pas à sa place.
Quelle est la première preuve qu'un fabricant de passerelle doit créer ?
La note de périmètre de comptage et de voie Critique pour la passerelle exacte : l'interface compteur, les raccordements domestique et étendu, le module de sécurité, le connecteur de tête de réseau, l'administrateur de passerelle et le cycle de vie des clés. Ce seul enregistrement fixe la détermination Critique et permet à la voie de conformité, aux contrats fournisseurs et au paquet importateur de référencer la même décision.
Cela s'applique-t-il si mon pays n'a pas de passerelle séparée, comme la France, l'Espagne ou l'Italie ?
Oui. Ces marchés exploitent des compteurs intégrés qui mesurent et communiquent en une seule unité et atteignent directement un concentrateur de données dans le poste secondaire, donc il n'y a pas de boîtier de passerelle domestique entre les deux. L'analyse Annexe IV ne disparaît pas, elle se déplace vers le concentrateur, qui agrège les compteurs et contrôle la communication entre le système de comptage et les tiers autorisés. C'est la fonction que vise la description du règlement d'exécution, donc le concentrateur est généralement le candidat le plus fort à la voie Critique, pas une réponse automatique. Un compteur intégré dont les fonctions de cœur propres correspondent à cette description pourrait lui-même y être argumenté. Menez la note de périmètre contre l'appareil réel, comme exposé dans comment l'architecture diffère selon les pays de l'UE.